O AGENTICO
Calif
empresa · 10 menções
 Tencent
O que as fontes disseram sobre Calif
A Calif divulgou o WeWorm, um worm zero-click que se espalha por chamadas do WeChat entre dispositivos iOS e Android e pode tomar controle de uma conta sem que a vítima atenda ou toque o telefone; a Tencent agradeceu aos pesquisadores pela colaboração na divulgação da vulnerabilidade. A empresa também publicou um proof of concept em 30 de setembro, assinado por Dion Blazakis, Josh Maine e Anna Groza, que provoca uma queda no sistema, mas não demonstra execução de código, e um exploit que obtém acesso root no OpenBSD 7.9 ao encadear duas falhas do kernel; a Calif usou o GPT-5.6 Sol para encontrar uma versão de uma das falhas, enquanto a Wiz descobriu as duas vulnerabilidades de forma independente. As fontes também relataram que a Calif reverteu o patch da Apple e publicou uma demonstração do ataque; um vídeo de uma empresa de segurança mostrou uma prova de conceito contra vários alvos, e cópias continuaram circulando após sua remoção.
Citações
“Answering the call does not stop the attack. Calif said a person who picks up hears nothing and the exploit still works. Declining the call ends that attempt, but the attacker can call again later, for example while the target is asleep.”
La única mitigación parcial é recusar la chamada, mas el atacante puede reintentar posteriormente.
Empresa de seguridad · ver em The Hacker News ↗
Menções
A Calif descobriu uma das falhas críticas usando o modelo GPT-5.6 Sol da OpenAI.
O caso mostra uma aplicação do modelo de IA na identificação de vulnerabilidades de segurança.
Um vídeo publicado por uma empresa de segurança mostrou uma prova de conceito das vulnerabilidades contra vários alvos, e cópias continuaram circulando após a remoção do vídeo.
A circulação da prova de conceito contribuiu para acelerar o desenvolvimento e a disseminação de ferramentas de exploração.
A Calif usou o modelo GPT-5.6 Sol para encontrar uma versão da falha, e a Wiz descobriu as duas vulnerabilidades de forma independente.
Os relatos atribuem descobertas às empresas de segurança e aos modelos da OpenAI, sem indicar um único descobridor.
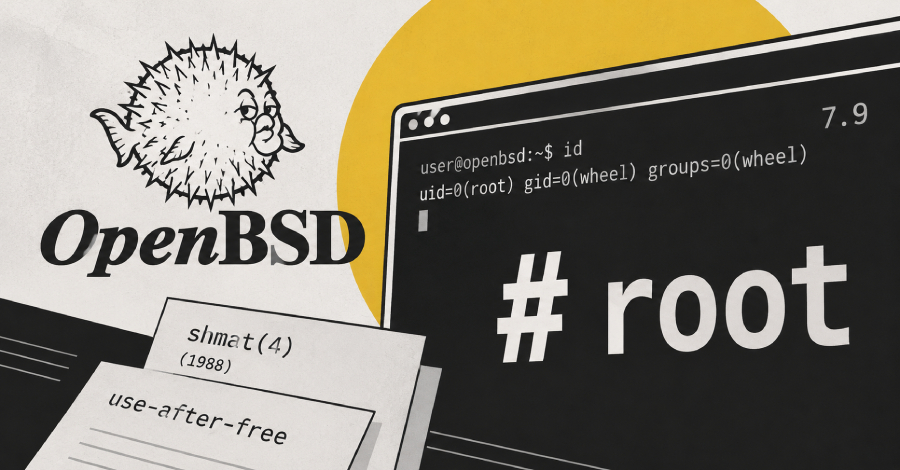
A Calif publicou um exploit que obtém acesso root no OpenBSD 7.9 ao encadear duas falhas do kernel.
O encadeamento permite que um usuário local eleve seus privilégios até obter controle de root.
O proof-of-concept foi publicado em 30 de setembro por Dion Blazakis, Josh Maine e Anna Groza, da empresa de segurança Calif, e causa uma queda no sistema, não provando uma execução de código.
A equipe da Calif, especializada em superfícies de ataque zero-click, demonstra a exploração da falha, embora o PoC atual resulte apenas em um crash, e não em execução de código arbitrário.
A Tencent expressou gratidão aos pesquisadores da Calif pela colaboração na divulgação da vulnerabilidade.
A postura da Tencent reforça a importância da divulgação responsável de vulnerabilidades para a segurança de ecossistemas digitais.
Todo dia, só o que dois veículos independentes confirmaram — no seu feed.