O AGENTICO
EggJagger
produto · 2 menções
 CrowdStrike
 Ethereum
 Windows
Menções
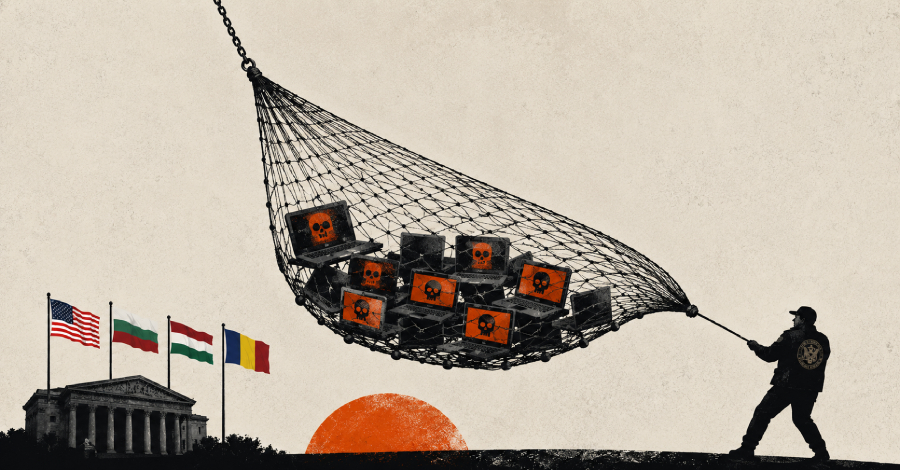
A CrowdStrike estima que o operador do payload EggJagger roubou pelo menos US$ 150 mil em criptomoedas ao longo dos últimos oito anos.
O valor estimado mostra o impacto financeiro do roubo de criptomoedas realizado pelo clipjacker, que redirecionava pagamentos para carteiras do operador.
O botnet Sality, documentado desde 2003, infectava sistemas Windows e distribuía outros malwares, incluindo o clipjacker EggJagger, que trocava endereços de carteiras de criptomoedas na área de transferência.
O Sality era um vetor de infecção que permitia roubo de credenciais, spam, DDoS e, nos últimos oito anos, desvio de pagamentos em Bitcoin e Ethereum.
Todo dia, só o que dois veículos independentes confirmaram — no seu feed.