O AGENTICO
Geekom
empresa · 9 menções
O que as fontes disseram sobre Geekom
As fontes reportaram que a Geekom admitiu que um driver de rede disponibilizado para os mini PCs das linhas A7, A8, AE7, AE8, AX7 Pro e AX8 Pro continha o backdoor Asruex, que podia obter permissões de administrador para roubo de dados, interceptação de teclas e senhas, e comunicação com servidores de comando e controle. O pacote malicioso estava hospedado em uma página de suporte legada da empresa, que removeu o arquivo e emitiu um pedido de desculpas. A imprensa orienta que usuários afetados realizem uma varredura completa de segurança ou reinstalem o sistema.
Menções
A Geekom removeu o pacote de software afetado e emitiu um pedido de desculpas.
A ação corretiva da empresa e o pedido de desculpas são passos importantes para mitigar o dano e restaurar a confiança.
A Geekom removeu o pacote de software malicioso e pediu desculpas.
A remoção do pacote é uma resposta imediata, mas a limpeza nas máquinas afetadas fica a cargo do usuário.
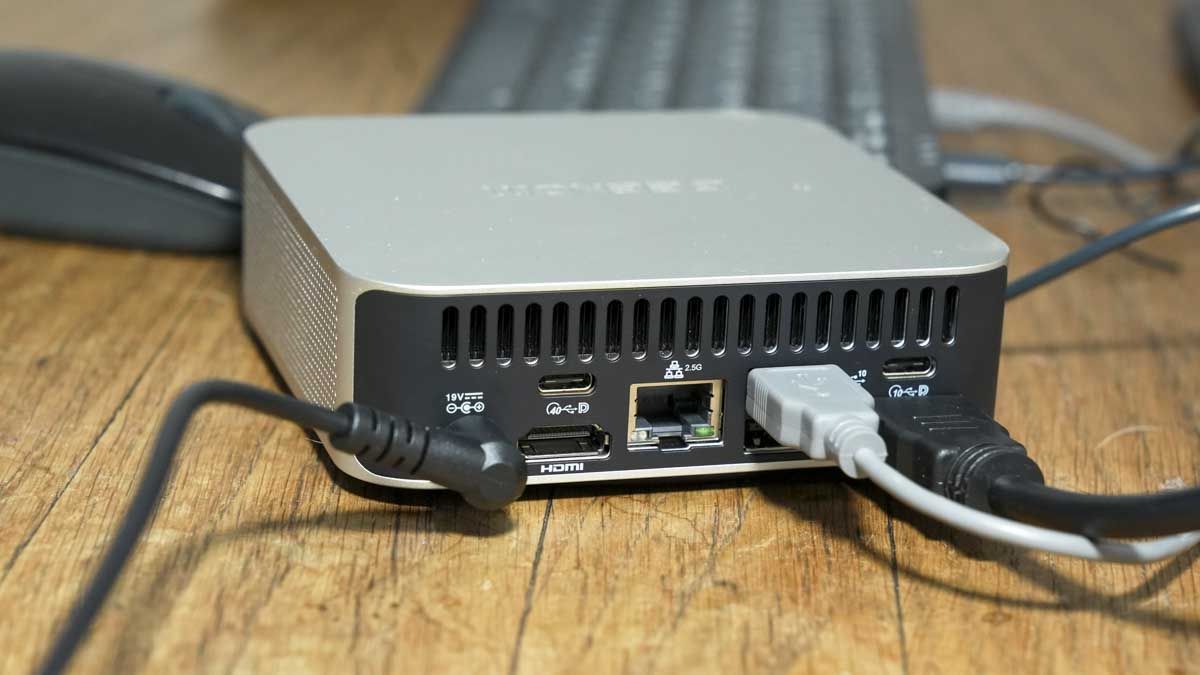
Os mini PCs afetados são das linhas A7, A8, AE7, AE8, AX7 Pro e AX8 Pro.
A lista específica de modelos ajuda usuários a identificar se suas máquinas estão em risco e precisam de verificação.
A Geekom admitiu que um driver de rede para múltiplos modelos de mini PC hospedava o backdoor Asruex.
A admissão indica que um componente oficial distribuído pela fabricante veio com malware, o que expõe usuários desses mini PCs a roubo de dados e acesso remoto.
Veículos de imprensa recomendam que usuários afetados façam uma varredura completa de segurança ou reinstalem o sistema.
A recomendação é essencial para que os usuários protejam seus dados após a infecção potencial.
A Geekom removeu o pacote de driver contendo malware e emitiu um pedido de desculpas.
A remoção e o pedido de desculpas são medidas para mitigar o impacto e restaurar a confiança dos usuários.
Todo dia, só o que dois veículos independentes confirmaram — no seu feed.