O AGENTICO
Ledger
empresa · 21 menções
 Cash App
 Ethereum
O que as fontes disseram sobre Ledger
A Ledger corrigiu em 12 de agosto de 2026 uma vulnerabilidade no aplicativo Ethereum, incluída na versão 1.22.2, que poderia permitir a troca dos detalhes de uma transação durante a assinatura; a equipe Donjon identificou a falha com ferramentas de IA, e a empresa recomendou atualizar para a versão 1.22.3 ou posterior. A OneKey reproduziu o problema na versão 1.22.1, e Ledger e TestMachine discordaram sobre a divulgação; até 24 de agosto, não havia evidências confirmadas de exploração ou de fundos roubados ligados à falha. Separadamente, a Ledger confirmou um implante de hardware não autorizado em dispositivos vendidos pela CryptoBilis e pediu a revendedores do Sudeste Asiático e de Hong Kong que suspendessem as vendas durante a investigação, afirmando que os casos confirmados se restringiam ao Sudeste Asiático.
Citações
“We have no indication that Ledger’s infrastructure, systems or services or direct sales channel have been compromised.”
A empresa separou a suspeita de adulteração de dispositivos de uma invasão de seus sistemas centrais.
empresa · ver em PYMNTS ↗
Menções
A Ledger afirmou que as perdas confirmadas envolvem dispositivos vendidos pela revendedora CryptoBilis.
A informação aponta para um canal de distribuição específico, mas não identifica quem adulterou os aparelhos.
A Ledger disse não ter indícios de que sua infraestrutura, seus sistemas ou serviços tenham sido comprometidos.
A empresa separou a suspeita de adulteração de dispositivos de uma invasão de seus sistemas centrais.
A Ledger afirmou que os incidentes confirmados permanecem restritos ao Sudeste Asiático e que não verificou perdas ligadas a dispositivos comprados em outros locais.
A declaração delimita o alcance conhecido dos casos, sem descartar que a investigação possa encontrar novos incidentes.
A Ledger pediu a revendedores e distribuidores do Sudeste Asiático e de Hong Kong que suspendessem as vendas de seus dispositivos durante a investigação.
A medida busca evitar novas vendas de aparelhos enquanto a empresa apura a possível adulteração.
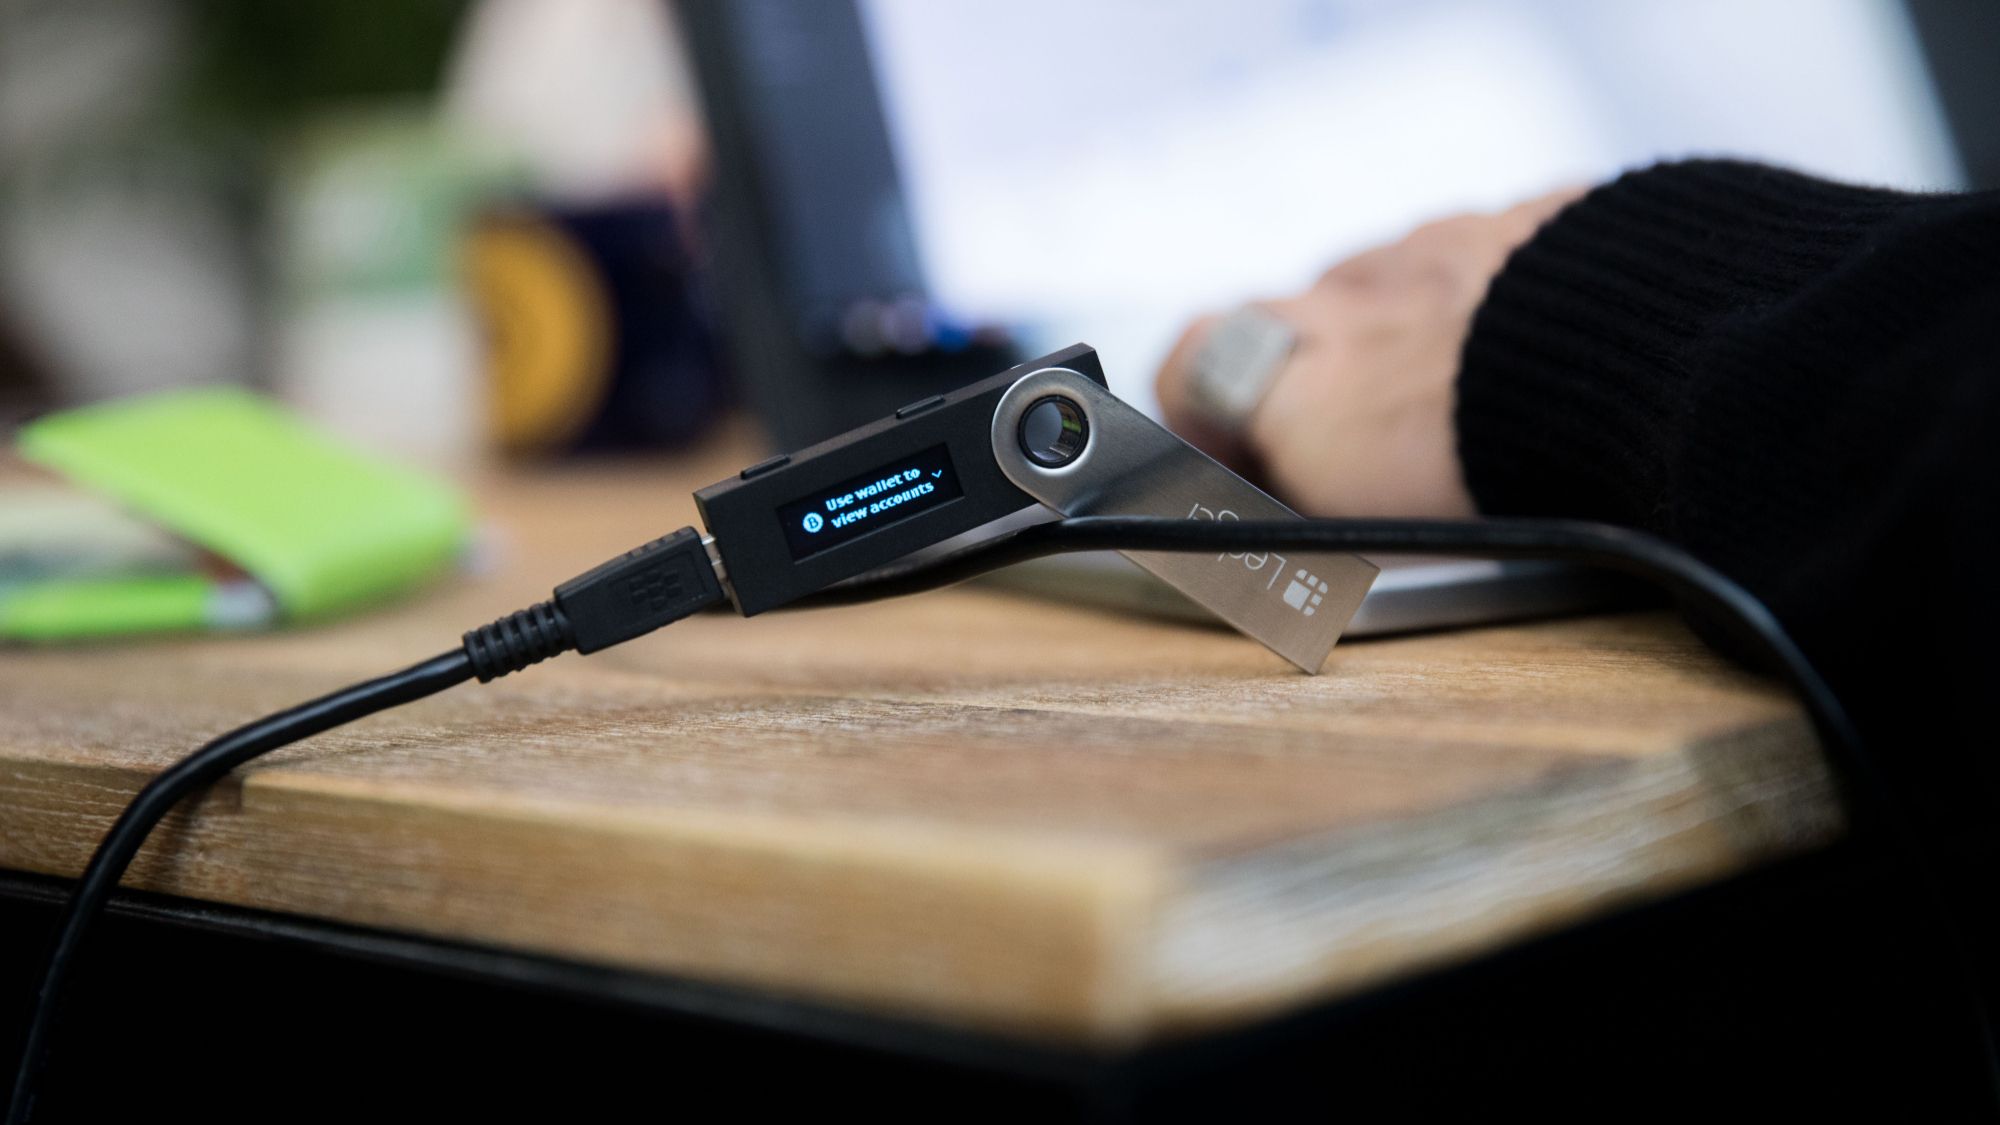
A Ledger confirmou que a equipe Donjon encontrou um implante de hardware não autorizado em carteiras vendidas pela CryptoBilis, revendedora no Sudeste Asiático.
A confirmação oficial da Ledger valida a existência de adulteração em produtos de um canal de revenda, o que aumenta a preocupação sobre a segurança da cadeia de suprimentos.
A Block e a MoonPay anunciaram a integração do Cash App Pay para compras diretas de criptomoedas nos EUA, sem redirecionamentos, sem reautenticação e com checkout em um toque.
A integração simplifica o processo de compra de cripto, permitindo que usuários do Cash App paguem diretamente na MoonPay e em parceiros da rede, sem sair do fluxo de compra.
Todo dia, só o que dois veículos independentes confirmaram — no seu feed.