O AGENTICO
Sality
produto · 2 menções
 CrowdStrike
Menções
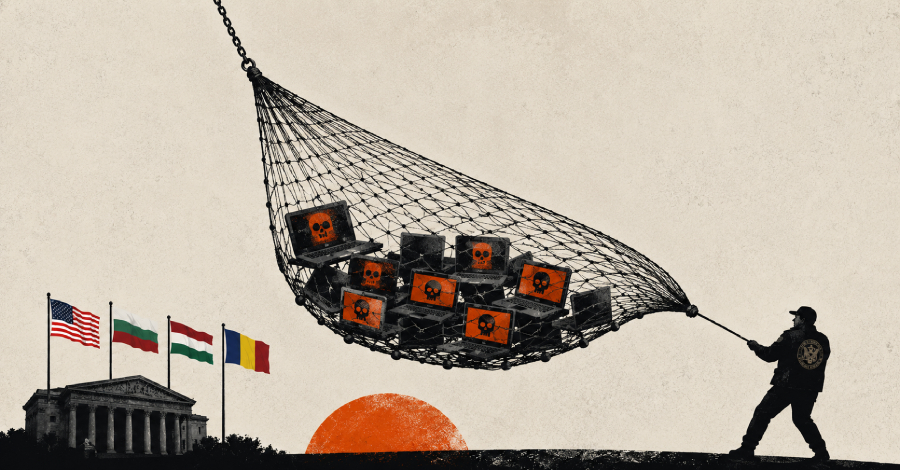
A operação incluiu um afundamento peer-to-peer e a apreensão de domínios vinculados ao Sality nos EUA e na Europa.
A técnica de afundamento e as apreensões cortaram a infraestrutura do botnet, impedindo que novos payloads fossem distribuídos.
Autoridades dos EUA, Bulgária, Hungria e Romênia, com apoio da CrowdStrike e da Shadowserver Foundation, derrubaram o botnet Sality em uma operação coordenada em 31 de agosto de 2026.
A ação conjunta eliminou uma das botnets mais antigas, ativa desde 2003, que era usada para distribuir malware e roubar criptomoedas.
Todo dia, só o que dois veículos independentes confirmaram — no seu feed.