O AGENTICO
Atacantes exploram falha crítica em plugin WooCommerce para instalar webshells PHP
2 fontesdesde 16 de setembro de 20262 artigos
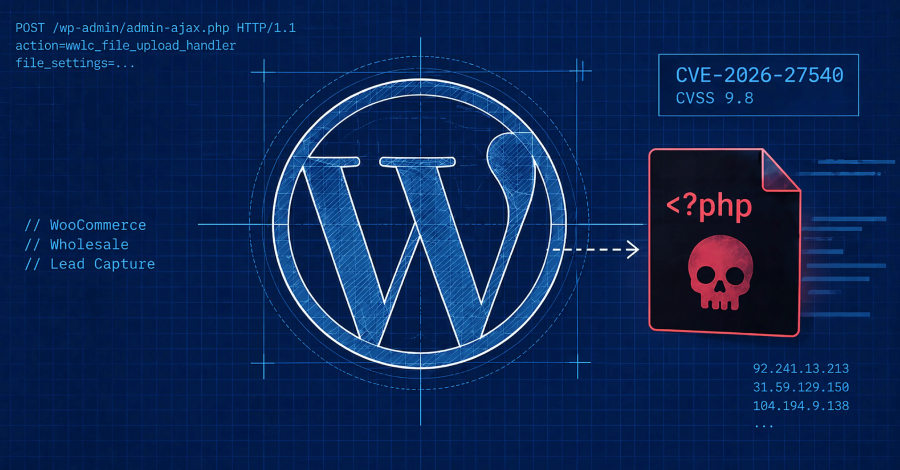
Atacantes estão explorando ativamente uma vulnerabilidade crítica no plugin WooCommerce Wholesale Lead Capture, que permite upload de arquivos arbitrários e execução remota de código em sites WordPress. A Wordfence, empresa de segurança, bloqueou mais de 100.000 tentativas de exploração desde junho de 2026, com 99 ataques nas últimas 24 horas. A falha, registrada como CVE-2026-27540, foi corrigida na versão 2.0.3.2.
Resumo
Atacantes exploram ativamente a vulnerabilidade CVE-2026-27540 no plugin WooCommerce Wholesale Lead Capture, que permite upload de arquivos arbitrários e execução remota de código.
A exploração ativa de uma falha crítica permite que invasores assumam sites WordPress, instalando backdoors e comprometendo a segurança.
A Wordfence relatou ter bloqueado mais de 100.000 tentativas de exploração da vulnerabilidade desde junho de 2026, incluindo 99 tentativas nas últimas 24 horas.
O grande volume de tentativas de ataque bloqueadas demonstra a escala da exploração ativa e a urgência de atualizar o plugin.
A vulnerabilidade, classificada como crítica com pontuação CVSS 9.8, é causada pela falta de validação de tipo de arquivo na ação AJAX 'wwlc_file_upload_handler'.
A causa raiz da falha permite que atacantes não autenticados façam upload de arquivos maliciosos, como webshells PHP, sem necessidade de credenciais.
Nos ataques observados, os invasores enviam requisições forjadas para a ação AJAX 'wwlc_file_upload_handler' com um parâmetro 'file_settings' manipulado e um arquivo PHP malicioso.
A técnica de ataque envolve manipular o parâmetro de configuração para contornar validações e enviar um webshell que permite controle remoto do site.
Todo dia, só o que dois veículos independentes confirmaram — no seu feed.