O AGENTICO
Pesquisador publica código que permite acessar arquivos de outros aplicativos no iPhone
4 fontesdesde 10 de novembro de 20264 artigos
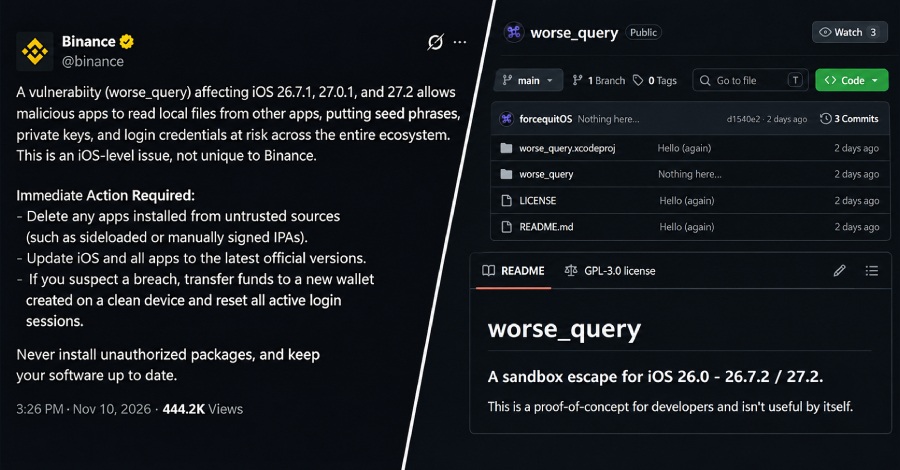
O pesquisador conhecido como forcequit publicou no GitHub o código de prova de conceito da falha worse_query, que pode permitir o acesso aos arquivos de outros aplicativos em iPhones. Um aplicativo que usa o código precisa configurar um contêiner App Group; no iOS 27, o código também pode acessar algumas pastas do sistema.
Resumo
A Binance alertou que a falha “worse_query” pode permitir que aplicativos maliciosos leiam arquivos de outros apps em iPhones, colocando frases-semente, chaves privadas e credenciais em risco.
O acesso a dados de outros aplicativos pode expor informações usadas para acessar carteiras de criptomoedas e contas.
A Binance recomendou apagar aplicativos instalados de fontes não confiáveis e atualizar o iOS e todos os aplicativos.
A orientação busca reduzir o risco de exposição associado a aplicativos instalados fora de fontes confiáveis.
As notas de segurança das atualizações da Apple mencionadas nas matérias não confirmam uma correção para a vulnerabilidade.
Sem confirmação de correção, não é possível concluir que a falha foi resolvida pelas atualizações citadas.
As matérias não relatam ataques ou roubos associados à vulnerabilidade.
Os relatos não confirmam exploração da falha nem perdas de fundos até o momento descrito.
O pesquisador conhecido como forcequit publicou no GitHub o código de prova de conceito da falha worse_query.
A publicação disponibiliza o código que demonstra como contornar as proteções de sandbox do iOS.
O código pode acessar os contêineres de dados de todos os aplicativos e, no iOS 27, algumas pastas do sistema; para usá-lo, um aplicativo precisa configurar um contêiner App Group.
A capacidade torna possível acessar dados fora do aplicativo que executa o código.
Todo dia, só o que dois veículos independentes confirmaram — no seu feed.