O AGENTICO
Binance bloqueia 57 ameaças suspeitas ligadas à Coreia do Norte antes do ataque
5 fontesdesde 03 de novembro de 20265 artigos
A Binance informou que sua equipe de segurança detectou e bloqueou 57 ameaças suspeitas ligadas à Coreia do Norte antes do ataque. A empresa também disse que manterá em sigilo alguns detalhes técnicos e contratará firmas independentes para revisar o incidente e validar suas conclusões.
Resumo
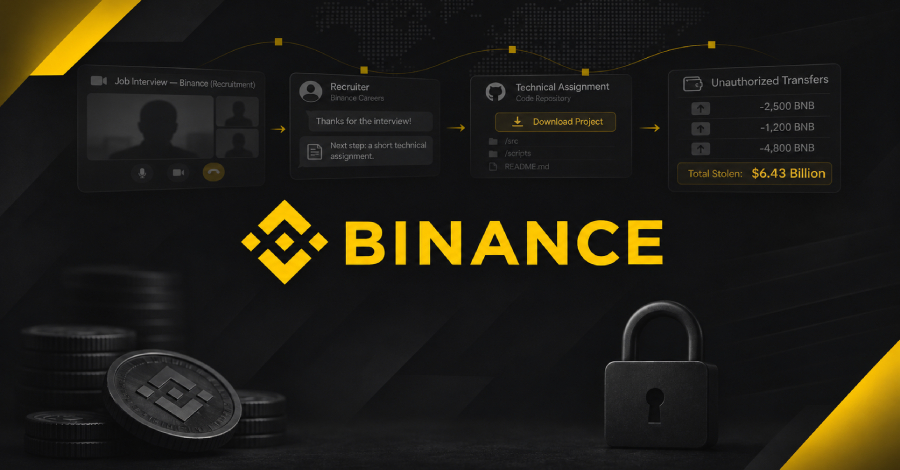
A Binance atribuiu o roubo de US$ 6,43 bilhões em ativos a uma campanha sofisticada que combinou engenharia social, downloads maliciosos, ferramentas internas de IA comprometidas e técnicas avançadas de autorização de transações.
A explicação da Binance aponta para uma invasão com várias etapas, não para um incidente isolado.
Em junho de 2026, um engenheiro da equipe de infraestrutura de carteiras da Binance instalou um programa adulterado ao configurar uma ferramenta de inteligência artificial.
A instalação teria sido o ponto inicial da campanha de invasão, segundo os relatos.
Em setembro de 2026, outro engenheiro da Binance foi abordado em uma plataforma legítima de busca de emprego e recebeu malware durante uma entrevista de trabalho falsa.
A abordagem de recrutamento teria sido usada para comprometer outro funcionário e ampliar o acesso dos invasores.
A Binance informou que detectou o ataque e trocou as credenciais relacionadas como precaução, mas dados sobre a função de um engenheiro e colegas da equipe de infraestrutura de carteiras foram expostos ao invasor.
A detecção e a troca de credenciais não impediram a exposição de informações sobre a equipe afetada.
Antes do ataque, a equipe de segurança da Binance detectou e bloqueou 57 ameaças suspeitas ligadas à Coreia do Norte em 2026.
O dado mostra que, apesar das ameaças anteriores identificadas, a campanha que resultou no roubo conseguiu atingir a exchange.
A Binance manterá confidenciais alguns detalhes técnicos do ataque para evitar ajudar futuros invasores.
A empresa justificou a restrição de informações como medida para não facilitar ataques semelhantes.
A Binance contratou empresas independentes de cibersegurança para revisar o incidente e validar suas conclusões.
A revisão externa pode conferir validação independente à apuração da empresa sobre o ataque.
A Binance pretende criar um fundo de pesquisa em segurança de IA com empresas de IA e de segurança, com foco em segurança de IA em blockchain.
A iniciativa proposta direcionaria recursos à pesquisa sobre riscos de segurança que envolvem IA e blockchain.
Dados
- Valor roubado no ataque
- US$ 6,43 bilhões
- Data da instalação do programa adulterado
- junho de 2026
- Data da abordagem ao engenheiro
- setembro de 2026
- Ameaças suspeitas detectadas e bloqueadas
- 57 ameaças
- Ano das ameaças detectadas
- 2026
Citações
“Binance is engaging independent cybersecurity firms to review the incident and validate its findings”
A revisão externa pode conferir validação independente à apuração da empresa sobre o ataque.
— Binance, exchange de criptomoedas · ver em PYMNTS ↗
“working to set up a security research fund with AI companies and security firms focused on AI security in blockchain”
A iniciativa proposta direcionaria recursos à pesquisa sobre riscos de segurança que envolvem IA e blockchain.
— Binance, exchange de criptomoedas · ver em PYMNTS ↗
Parte de uma história maior
Ataque bilionário à Binance e resposta da empresa
Ver história completa →
Todo dia, só o que dois veículos independentes confirmaram — no seu feed.