O AGENTICO
Cibercriminosos usam o Teams para se passar pelo suporte de TI e atacar empresas
2 fontesdesde 26 de outubro de 20262 artigos
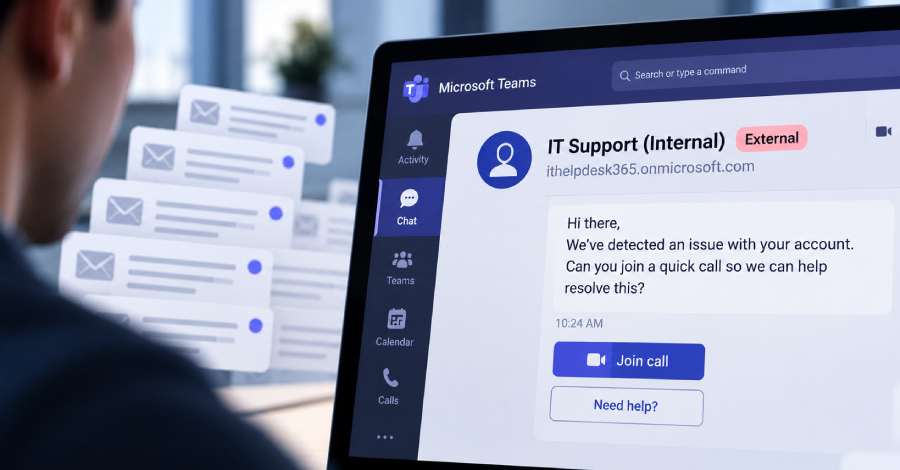
Pesquisadores da Arctic Wolf identificaram mais de 400 casos de uma campanha em que criminosos inundam caixas de entrada com spam e, em seguida, contatam funcionários pelo Microsoft Teams fingindo ser do suporte de TI. A abordagem busca obter acesso remoto persistente e pode preparar a instalação de malware ou ransomware.
Resumo
Criminosos usam mensagens e chamadas pelo Microsoft Teams para se passar pelo suporte de TI em uma campanha observada em mais de 400 casos.
A personificação pode levar funcionários a confiar nos invasores e conceder acesso aos sistemas da empresa.
Os ataques frequentemente começam com o envio de centenas ou milhares de mensagens de spam à caixa de entrada da vítima.
O volume de mensagens pode esconder comunicações legítimas e preparar a vítima para o contato fraudulento no Teams.
Os invasores induzem vítimas a compartilhar acesso remoto usando ferramentas como Quick Assist, AnyDesk ou ScreenConnect.
O acesso remoto pode permitir que os criminosos controlem dispositivos das vítimas.
A campanha busca acesso persistente e pode preparar uma infecção posterior por malware ou ransomware.
O acesso obtido pode servir de etapa para comprometer os sistemas da empresa.
Dados
- Casos observados
- mais de 400 casos
- Mensagens de spam enviadas
- centenas
- Mensagens de spam enviadas
- milhares
Todo dia, só o que dois veículos independentes confirmaram — no seu feed.