O AGENTICO
ClickFix instala RAT ChainScript via Polygon
2 fontesdesde 21 de setembro de 20262 artigos
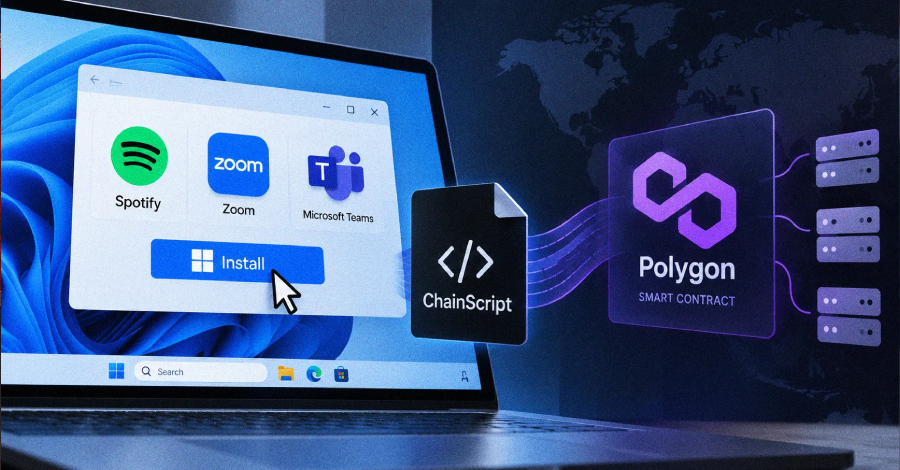
Campanhas maliciosas usam armadilhas do tipo ClickFix para distribuir o novo trojan de acesso remoto ChainScript, que se disfarça de softwares legítimos. O malware esconde a comunicação com o servidor de comando em um contrato inteligente da rede Polygon.
Resumo
Atacantes usam golpes ClickFix para distribuir o trojan de acesso remoto ChainScript.
O ClickFix é um vetor de infecção comum que engana usuários para que executem comandos maliciosos.
ChainScript é um RAT escrito em Node.js que fornece amplo acesso remoto ao operador.
O RAT oferece controle total sobre a máquina infectada, permitindo roubo de dados e execução de comandos.
A infecção começa com um instalador malicioso disfarçado de Spotify que implanta o agente JavaScript do ChainScript.
O disfarce de aplicativo legítimo aumenta as chances de o usuário instalar o malware sem suspeitar.
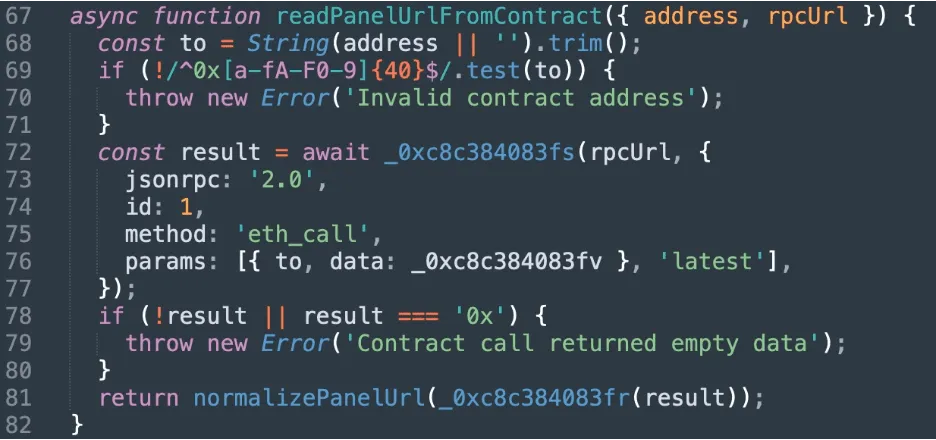
O malware usa uma técnica de descoberta de servidor de comando baseada em contrato inteligente na blockchain Polygon.
Ao esconder a infraestrutura de comando em uma blockchain pública, o malware dificulta o bloqueio por soluções de segurança tradicionais.
O instalador espalha os componentes do malware em pastas com nomes que parecem da Microsoft, e a infecção não requer direitos de administrador.
A ofuscação e a ausência de privilégios elevados ajudam o malware a evadir detecção e a se manter persistente.
Todo dia, só o que dois veículos independentes confirmaram — no seu feed.