O AGENTICO
Agências alertam que grupo WaterPlum usou entrevistas de emprego para infectar 30 mil aparelhos
6 fontesdesde 20 de setembro de 20266 artigos
Agências de segurança do Japão, EUA, Austrália e Alemanha divulgaram alerta conjunto sobre o grupo de hackers WaterPlum, ligado à Coreia do Norte, que se passa por recrutadores para espalhar malware por meio de falsas entrevistas de emprego. O ataque infectou mais de 30 mil dispositivos em 100 países, comprometeu mais de 7 mil carteiras de criptomoedas e causou prejuízo de cerca de US$ 10,71 milhões.
Resumo
Agências de segurança do Japão, EUA, Austrália e Alemanha alertaram sobre o grupo 'WaterPlum', ligado à Coreia do Norte, que instalou malware em mais de 30 mil dispositivos por meio de falsas entrevistas de emprego.
O ataque mostra como processos seletivos legítimos estão sendo usados como vetor de invasão cibernética em escala global.
O ataque já infectou mais de 30.000 dispositivos em 100 países e comprometeu mais de 7.000 carteiras de criptomoedas, causando prejuízo de cerca de US$ 10,71 milhões.
Esses números revelam a escala global do impacto e o prejuízo financeiro direto sobre as vítimas.
O roubo das criptomoedas é atribuído ao governo norte-coreano, que também usa funcionários de TI falsos para obter US$ 500 milhões anualmente.
Isso conecta o ataque cibernético a uma linha de financiamento contínua do regime norte-coreano.
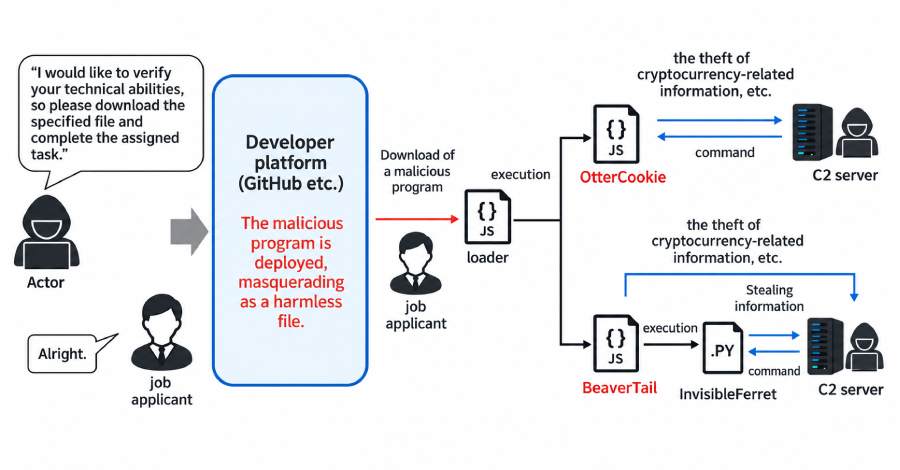
Ataques ocorrem quando falsos recrutadores pedem que candidatos legítimos completem testes de codificação com malware oculto, instalando 'remote access trojans' que dão acesso ao sistema até meses depois da entrevista.
A técnica destaca o perigo oculto em etapas comuns de contratação e a capacidade de acesso persistente dos atacantes.
O alerta conjunto foi publicado em 18 de setembro e atribui o grupo WaterPlum à Coreia do Norte, com suspeitas de ligação com o Bureau Geral 313 do Departamento da Indústria de Munições.
A identificação da estrutura de comando é crucial para entender a cadeia de operação e a responsabilidade estatal do grupo.
Os operadores do WaterPlum se passam por recrutadores de empresas legítimas de IA, cripto e NFT, convidando candidatos para entrevistas e pedindo que baixem arquivos com malware.
Entender o modus operandi é vital para que candidatos reconheçam e evitem esse tipo de golpe.
A campanha Contagious Interview, também associada ao grupo Lazarus, opera há quase quatro anos e é conhecida por outros nomes, como Operation DreamJob.
A longevidade e as múltiplas identidades do grupo mostram a persistência e a complexidade da ameaça.
O alerta conjunto sobre o grupo WaterPlum foi assinado por agências do Japão, EUA, Austrália e Alemanha, incluindo a Agência Nacional de Polícia do Japão, o FBI, o Centro de Crimes Cibernéticos do Departamento de Defesa dos EUA e a agência de sinal da Austrália.
A lista de agências signatárias mostra a amplitude da cooperação internacional contra a ameaça.
Citações
“WaterPlum actors pose as prospective employers to target software developers and IT professionals worldwide under the pretext of attractive job”
— WaterPlum actors, Grupo cibernético
Todo dia, só o que dois veículos independentes confirmaram — no seu feed.