O AGENTICO
Criminosos usam falsos aplicativos de IA para instalar mineradores de criptomoedas nas máquinas das vítimas
3 fontesdesde 29 de outubro de 20263 artigos
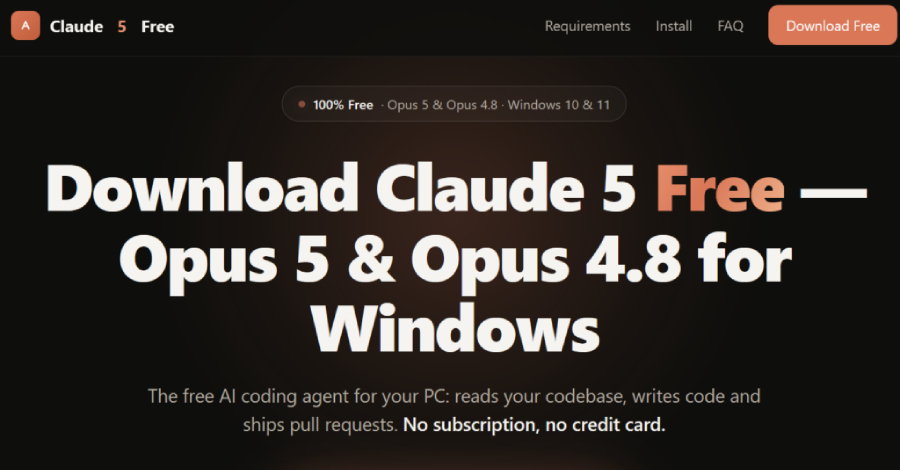
Uma campanha chamada Yoba usa páginas falsas no GitHub, que imitam aplicativos de ChatGPT e Claude, para levar pessoas a baixar malware. O malware pode instalar mineradores de criptomoedas e usar os recursos computacionais das vítimas para gerar dinheiro aos criminosos.
Resumo
Criminosos criaram falsos aplicativos de ChatGPT e Claude no GitHub para distribuir o malware YobaLoader.
Os aplicativos falsos imitam ferramentas conhecidas para atrair pessoas a baixar o malware.
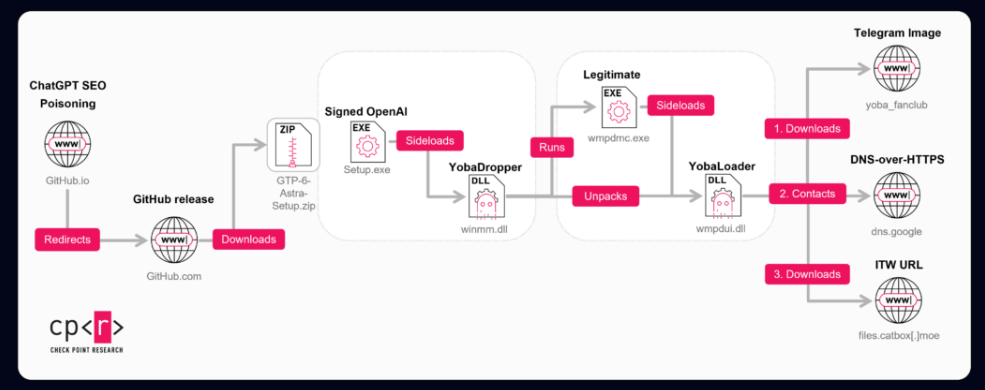
A campanha usou páginas do GitHub que apareciam no topo dos resultados do Google, com indícios de manipulação de SEO.
A posição elevada nos resultados de busca pode aumentar a exposição das páginas falsas a possíveis vítimas.
O malware Yoba estabelece persistência, evita análise e instala mineradores XMRig para explorar os recursos computacionais das vítimas.
A mineração usa os computadores infectados para gerar criptomoedas e monetizar o ataque.
O YobaLoader é colocado ao lado de executáveis legítimos e assinados da OpenAI e da Anthropic para ser carregado por meio de DLL sideloading.
A técnica pode ajudar o malware a contornar proteções de segurança.
Todo dia, só o que dois veículos independentes confirmaram — no seu feed.