O AGENTICO
CrowdStrike revela campanha com ferramenta de IA ARTEX contra bancos sul-coreanos
2 fontesdesde 08 de outubro de 20262 artigos
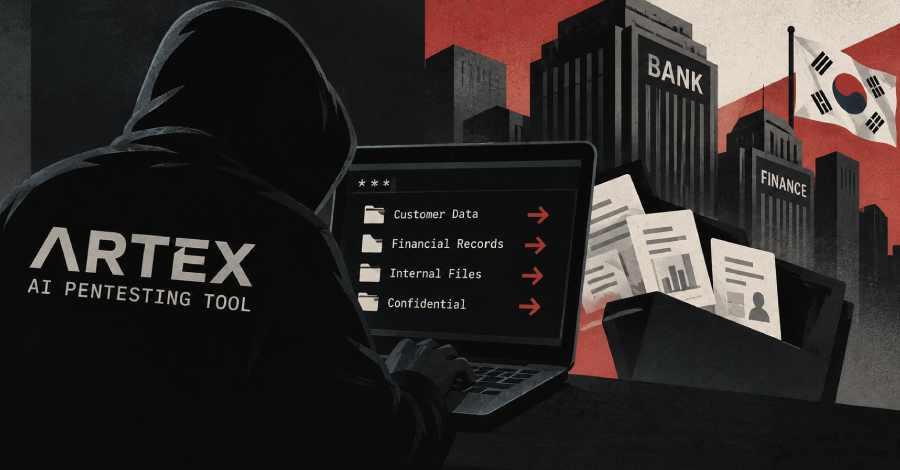
A CrowdStrike divulgou detalhes de uma campanha direcionada a instituições financeiras sul-coreanas, ativa de setembro a outubro de 2026, que usou a ferramenta de pentest com IA ARTEX para exfiltração de dados. Os pesquisadores encontraram diretórios abertos expondo sessões do Claude Code, arquivos de configuração do ARTEX e memórias do Claude, revelando o método do operador. A campanha não foi atribuída a um grupo conhecido, mas há indícios de um operador de língua chinesa com motivação financeira.
Resumo
A campanha usou a ferramenta de pentest com IA ARTEX para atacar organizações financeiras sul-coreanas e exfiltrou dados.
É a primeira divulgação pública de uso dessa ferramenta específica em ataques reais.
A campanha esteve ativa de fim de setembro a início de outubro de 2026 e resultou em exfiltração de dados.
Mostra o período de atividade e o impacto do ataque.
A ferramenta ARTEX é um sistema autônomo de penetração multiagente baseado em LLM desenvolvido pela Autumn-27 e opera com o backend DeepSeek v4.1-flash.
O detalhe da arquitetura do ARTEX ajuda a entender como a ferramenta funciona tecnicamente.
A campanha ativa de final de setembro a início de outubro de 2026 resultou em exfiltração de dados de organizações financeiras sul-coreanas.
Estabelece o período e o resultado da campanha, mostrando que foi uma operação de roubo de dados real.
O atacante deixou diretórios abertos que expuseram históricos de sessão do Claude Code, arquivos de configuração do ARTEX e arquivos de memória do Claude.
Isso permitiu que os pesquisadores vissem a metodologia de trabalho do atacante em detalhes, o que é raro.
O operador da campanha é suspeito de ser um falante de chinês motivado por ganho financeiro.
A identidade do atacante não foi confirmada, mas a avaliação aponta para origem chinesa e motivação financeira.
Citações
“it has moderate confidence that the operator is Chinese-speaking and financially motivated, based on the tool used and the Chinese-language prompts.”
A identidade do atacante não foi confirmada, mas a avaliação aponta para origem chinesa e motivação financeira.
— CrowdStrike, Empresa de segurança · ver em Security Affairs ↗
Todo dia, só o que dois veículos independentes confirmaram — no seu feed.