O AGENTICO
Falso instalador do LastPass Authenticator desativa antivírus com driver assinado pela Microsoft
3 fontesdesde 21 de setembro de 20263 artigos
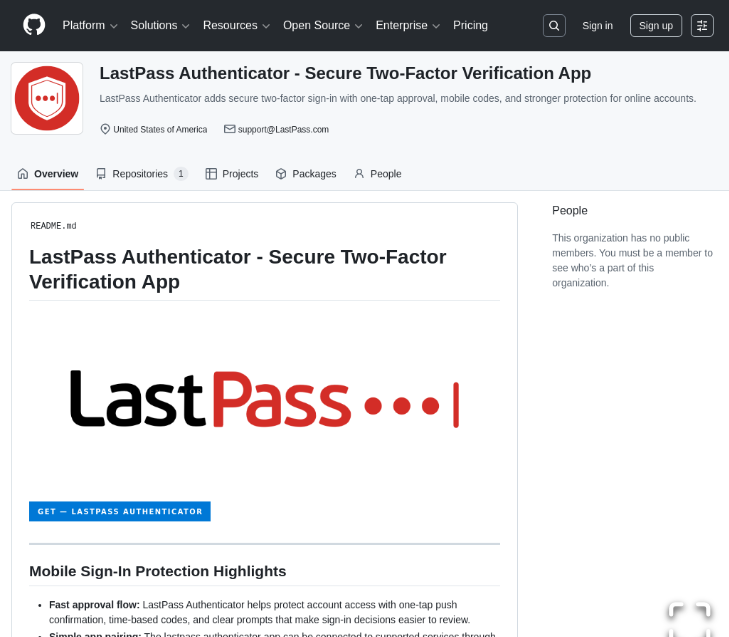
Um instalador falso do LastPass Authenticator, disponível no GitHub, usa um driver de kernel assinado pela Microsoft para desativar softwares de segurança antes de executar um ladrão de senhas. A campanha, que dura meses, engana usuários por meio de SEO malicioso em páginas do GitHub, mas os sistemas e cofres da LastPass não foram comprometidos.
Resumo
A campanha maliciosa engana usuários que buscam por 'LastPass Authenticator download' em mecanismos de busca, entregando uma página falsa do GitHub com um instalador malicioso.
A técnica de envenenamento de SEO faz o golpe aparecer em buscas legítimas, aumentando as chances de uma vítima clicar.
O malware usa uma técnica de injeção de DLL ('DLL side-loading') e explora o driver vsdbg.exe da Microsoft para obter privilégios de sistema.
A técnica de carregamento lateral de DLL faz o Windows executar o código malicioso, e o nome vsdbg (uma ferramenta oficial da Microsoft) dá uma camada extra de disfarce.
Apesar da campanha e do malware, os sistemas, serviços e cofres de senhas da LastPass não foram comprometidos; o ataque apenas se passa pela marca.
A última linha de defesa é a informação de que a infraestrutura central da LastPass não foi violada, o que limita o impacto do incidente.
Todo dia, só o que dois veículos independentes confirmaram — no seu feed.