O AGENTICO
Google confirma sequestro de domínios .gh, .sl e .as
2 fontesdesde 07 de outubro de 20262 artigos
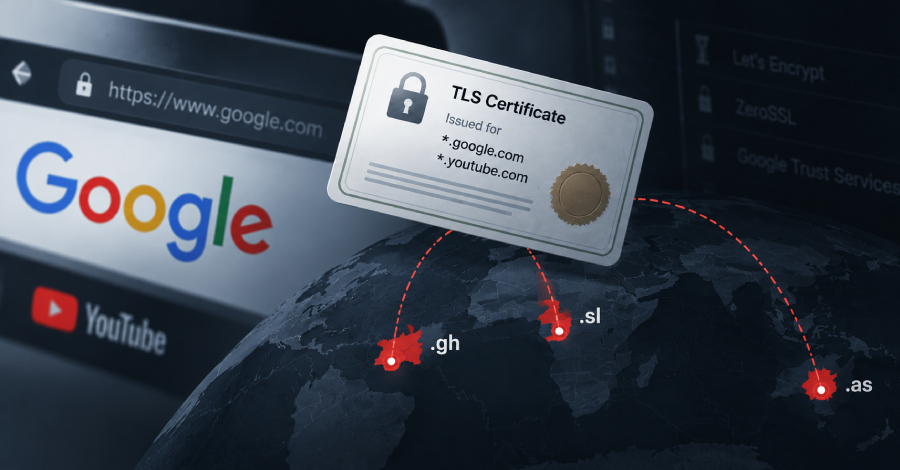
Atacantes comprometeram os domínios de topo de Gana (.gh), Serra Leoa (.sl) e Samoa Americana (.as) e emitiram certificados HTTPS fraudulentos para domínios do Google. A empresa revogou os certificados e bloqueou-os no Chrome via CRLSets, mas alertou para o risco de interceptação de tráfego em sites afetados.
Resumo
Atacantes sequestraram três domínios de topo de país (.gh, .sl e .as) e obtiveram certificados HTTPS não autorizados para domínios do Google.
O sequestro desses domínios permitiu a emissão de certificados que poderiam enganar usuários em conexões criptografadas, colocando em risco a segurança de dados.
Os atacantes modificaram os registros DNS autoritativos dos domínios sequestrados para obter os certificados.
A alteração dos registros DNS foi o método usado para provar controle sobre os domínios e conseguir certificados, permitindo redirecionar tráfego para sites maliciosos.
Os sistemas internos do Google não foram comprometidos, mas qualquer domínio terminado em .gh, .sl ou .as ficou em risco.
A ressalva de que os sistemas internos do Google não foram invadidos é importante para afastar a ideia de que a própria infraestrutura da empresa foi atingida.
O Chrome bloqueou os certificados não autorizados por meio de CRLSets, e o Google trabalhou com as autoridades certificadoras para revogá-los.
O bloqueio no Chrome e a revogação pelas CAs foram as medidas adotadas para mitigar o risco, protegendo usuários do navegador e de outros aplicativos.
Registros de transparência mostram pelo menos 12 certificados emitidos entre 22 e 27 de setembro para nomes do Google e YouTube sob os três domínios.
A evidência dos registros públicos de transparência ajuda a dimensionar o ataque, mostrando a quantidade de certificados fraudulentos emitidos.
Todo dia, só o que dois veículos independentes confirmaram — no seu feed.