O AGENTICO
Google derruba infraestrutura de botnet e corta acesso de criminosos a 10 milhões de dispositivos
7 fontesdesde 02 de novembro de 20267 artigos
O Google espera que a operação contra a infraestrutura da botnet XCPE corte o acesso de criminosos a pelo menos 10 milhões de outros dispositivos infectados. A empresa alerta, porém, que os operadores podem migrar rapidamente para novas ferramentas após uma interrupção.
Opinião de IA
Leitura gerada por modelo de IA a partir dos sinais que temos sobre a empresa -- é hipótese, não é fato apurado.
Minha leitura é que a Alphabet se encontra em um momento de consolidação incerta, tentando se equilibrar após a perda expressiva de valor de mercado que afetou todo o grupo das Sete Magníficas. Acredito que o temor recente dos investidores quanto a possíveis restrições regulatórias na expansão de data centers possa atuar como um freio para o otimismo em torno de sua infraestrutura de inteligência artificial. Apesar desses ventos contrários no cenário macroeconômico, noto que as ações ensaiaram uma recuperação nos dias mais recentes, registrando altas próximas a 2%. Portanto, minha hipótese é de que o ativo deva lateralizar no curto prazo, com o mercado pesando as preocupações estruturais do setor contra o alívio técnico visto nos últimos pregões.
Resumo
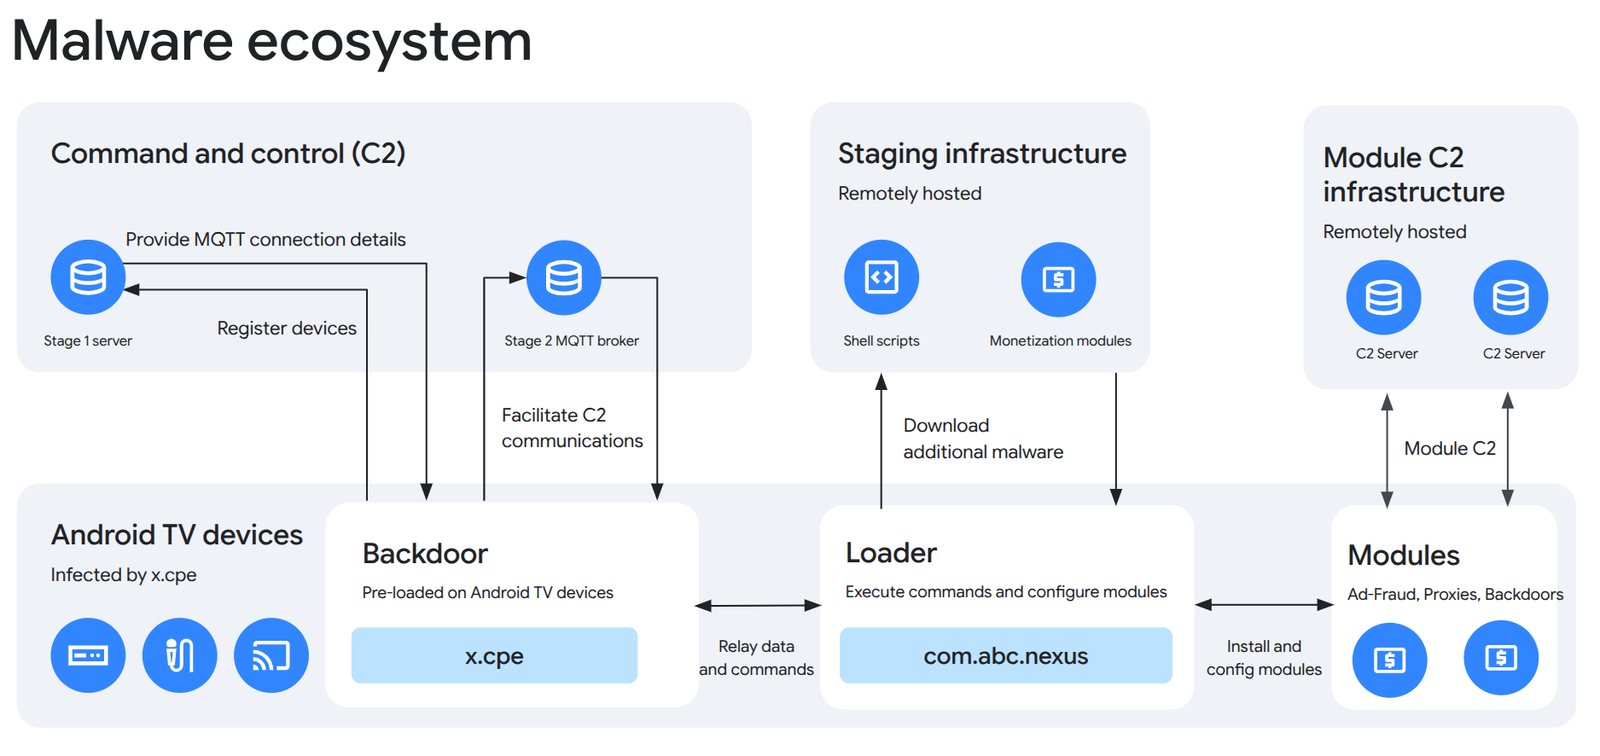
O Google derrubou os domínios e servidores que controlavam uma botnet com mais de 1,3 milhão de dispositivos Android, em sua maioria aparelhos de TV.
A operação interrompeu o controle da botnet e afetou uma rede de grande escala.
O Google afirmou que a Videostrong instalou uma backdoor em vários modelos e marcas de aparelhos ao longo de vários anos e vendeu acesso a criminosos.
A backdoor permitiu que criminosos usassem os aparelhos para distribuir malware e realizar outras atividades ilícitas.
A backdoor continua nos aparelhos afetados, e os proprietários não conseguem removê-la por conta própria.
Os dispositivos podem continuar vulneráveis mesmo após a interrupção dos servidores da botnet.
O Google rompeu relações com a Videostrong e a baniu de fabricar aparelhos com aplicativos Google pré-instalados.
A medida impede a fabricante de continuar produzindo aparelhos certificados com os aplicativos da empresa.
A backdoor foi usada para fraude publicitária e para encaminhar o tráfego de internet de outras pessoas pelas conexões domésticas dos proprietários dos aparelhos.
O uso dos dispositivos expôs seus proprietários a abusos de suas conexões e viabilizou operações criminosas.
O Google espera que a operação corte o acesso dos criminosos a pelo menos 10 milhões de outros dispositivos infectados.
A estimativa indica que o impacto da operação pode se estender muito além dos aparelhos já identificados na botnet.
O Google alerta que os operadores da backdoor e os criminosos que compram acesso podem mudar rapidamente para novas ferramentas quando parte de sua infraestrutura é interrompida.
A migração para novas ferramentas pode reduzir a duração do impacto de operações de desmantelamento.
A Synthient compilou uma lista de dispositivos potencialmente afetados, com foco em aparelhos da marca Mecool.
A lista pode ajudar proprietários a verificar se seus aparelhos estão entre os potencialmente afetados.
A Google afirma que a campanha usava infraestrutura dedicada e configurações em constante mudança para evitar detecção e gerenciar afiliados.
A adaptação da infraestrutura dificultava a detecção e permitia administrar os afiliados da operação.
Dados
- dispositivos Android controlados pela botnet
- mais de 1,3 milhão de dispositivos Android
- Dispositivos infectados cujo acesso a operação espera cortar
- pelo menos 10 milhões de dispositivos
Citações
“supported by dedicated infrastructure and constantly evolving configurations to evade detection and manage their affiliates.”
A adaptação da infraestrutura dificultava a detecção e permitia administrar os afiliados da operação.
— Google, empresa de tecnologia · ver em 9to5Google ↗
Todo dia, só o que dois veículos independentes confirmaram — no seu feed.