O AGENTICO
Danfoss afirma que sistemas atingidos na França são modelos antigos sem atualização
6 fontesdesde 12 de outubro de 20266 artigos
A Danfoss informou que a maioria dos controladores de refrigeração atingidos no ataque a supermercados franceses eram modelos antigos que não recebem mais atualizações. O CERT-FR, órgão do governo francês, emitiu alerta recomendando desconectar ou filtrar o acesso a duas séries específicas de controladores Danfoss, AK-SM e AK-SC.
Resumo
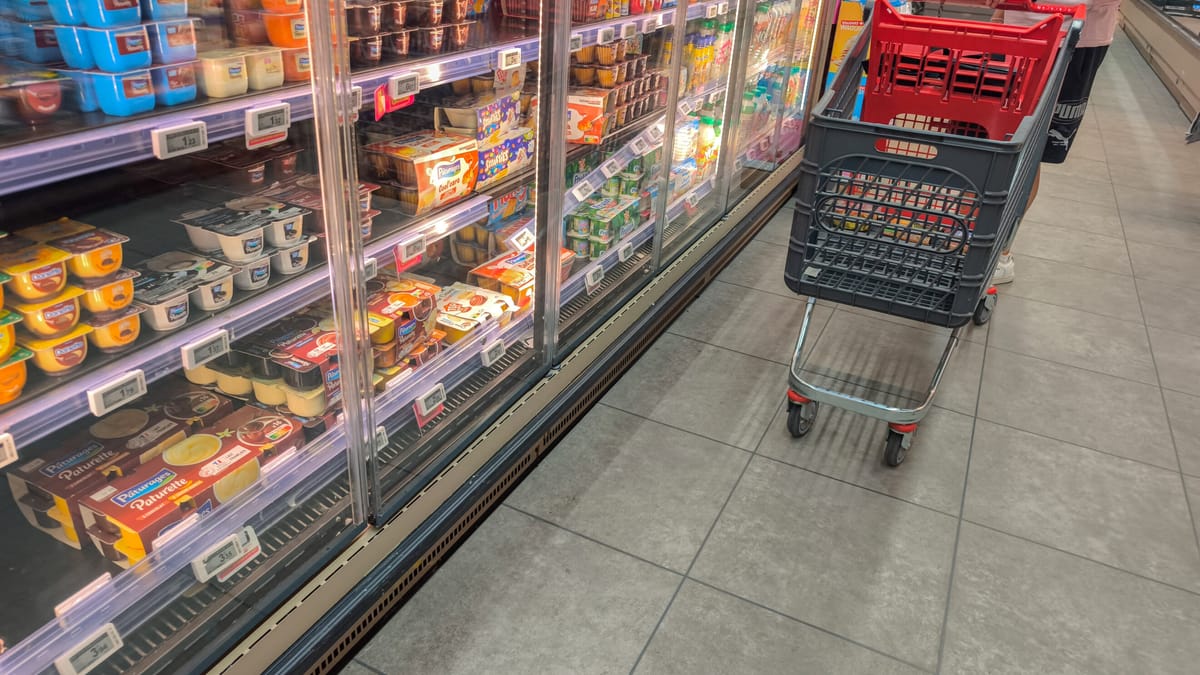
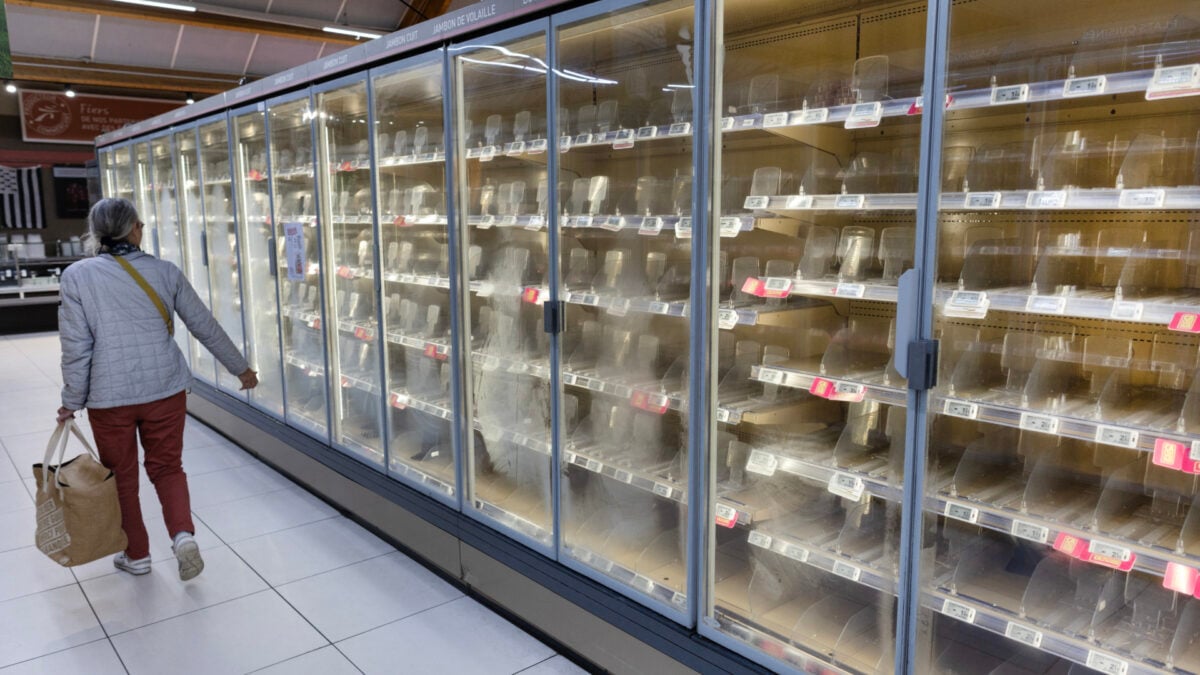
Hackers invadiram centenas de supermercados na França e aumentaram a temperatura de refrigeradores e freezers para até 50°C, estragando alimentos e provocando incêndios.
O ataque mostra como vulnerabilidades em sistemas de refrigeração podem ser exploradas para causar danos físicos e econômicos em larga escala.
A Agência Nacional de Segurança Cibernética da França (ANSSI) investiga o ataque e encontrou indícios de que ele se originou de uma vulnerabilidade na empresa dinamarquesa Danfoss.
A investigação aponta para uma possível falha em equipamentos de uma fornecedora internacional, o que pode ampliar o impacto do incidente para outros países.
A Danfoss afirmou estar ciente de incidentes na França afetando um número limitado de sistemas de gerenciamento de refrigeração.
A resposta da empresa indica que o problema pode ser mais restrito do que o inicialmente temido, mas ainda requer investigação.
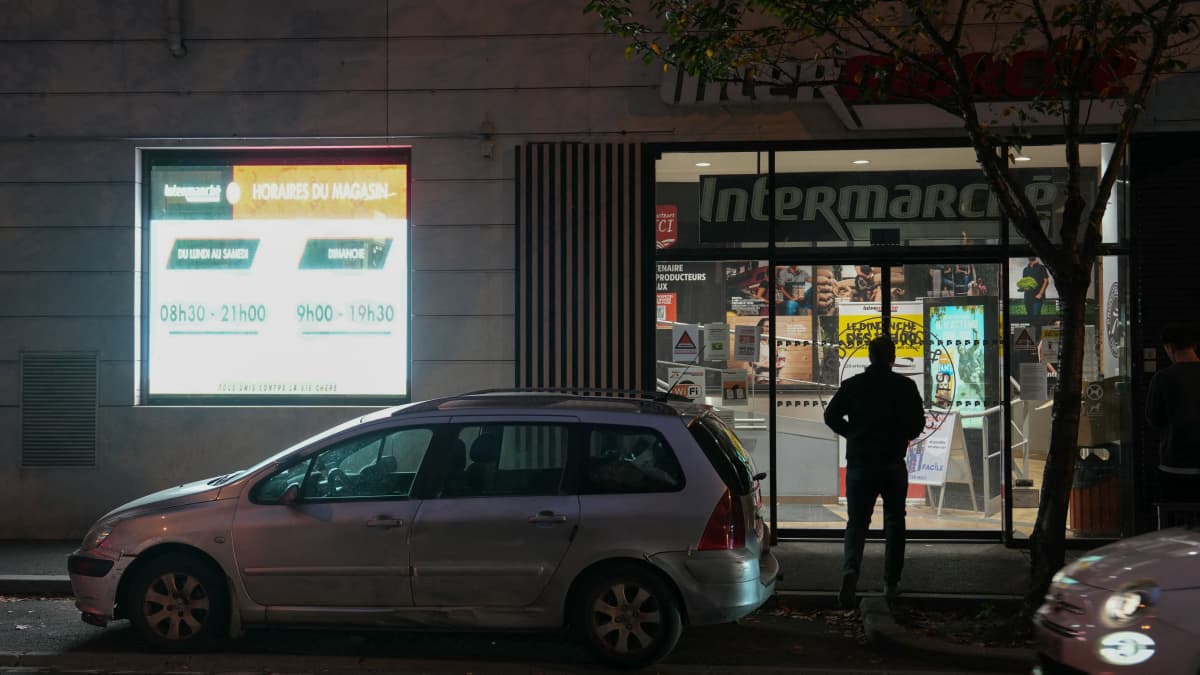
Redes atingidas incluem Les Mousquetaires (dona do Intermarché, com 150 lojas), Carrefour (80 lojas), Monoprix (cerca de 25 lojas) e Coopérative U (número não divulgado).
O alcance do ataque abrange grandes varejistas, o que aumenta a preocupação com a segurança alimentar e a continuidade do abastecimento.
O CEO da Intermarché, Thierry Cotillard, estimou que os prejuízos podem chegar a dezenas de milhões de euros.
O valor estimado mostra o impacto econômico significativo que um ataque cibernético pode causar no setor varejista.
O analista sênior da Sekoia, Felix Aime, afirmou que outras organizações na Espanha, Portugal, Polônia, Alemanha e Bélgica também parecem ter sido atingidas.
A possibilidade de o ataque ter se espalhado por vários países indica uma operação de maior escala do que um incidente isolado.
A Danfoss afirmou que a maioria dos controladores atingidos eram modelos antigos que não recebem mais atualizações de segurança.
Isso explica por que a vulnerabilidade não foi corrigida e indica que muitos equipamentos estão obsoletos no mercado.
O CERT-FR, equipe de resposta a emergências do governo francês, alertou sobre comprometimentos nos controladores Danfoss das séries AK-SM e AK-SC.
O alerta oficial dá base técnica para que operadores desconectem ou filtrem o acesso a esses equipamentos, visando conter novos ataques.
O CERT-FR recomendou que os operadores desconectem os controladores ou filtrem o acesso a eles.
A orientação visa impedir que os hackers continuem a controlar remotamente os equipamentos de refrigeração.
O chefe da ANSSI, Vincent Strubel, classificou como urgente tirar as duas séries de controladores da internet ou filtrar o acesso de forma rigorosa.
A declaração de Strubel reforça a seriedade do risco e orienta ações imediatas para evitar novos incidentes.
Citações
“In a statement to Reuters, Danfoss wrote that the company is “aware of incidents in France affecting a limited number of refrigeration management systems.”
A resposta da empresa indica que o problema pode ser mais restrito do que o inicialmente temido, mas ainda requer investigação.
— Danfoss, Empresa · ver em Gizmodo ↗
“Intermarche CEO Thierry Cotillard said on BFM TV that they’re likely in the tens of millions of euros, according to Reuters.”
O valor estimado mostra o impacto econômico significativo que um ataque cibernético pode causar no setor varejista.
— Thierry Cotillard, CEO da Intermarché · ver em Gizmodo ↗
“Sekoia Threat Detection and Research senior cyber intelligence threat analyst Felix Aime told the news agency other organizations in Spain, Portugal, Poland, Germany, and Belgium appeared to be hit.”
A possibilidade de o ataque ter se espalhado por vários países indica uma operação de maior escala do que um incidente isolado.
— Felix Aime, Analista sênior de inteligência de ameaças da Sekoia · ver em Gizmodo ↗
“ANSSI's head, Vincent Strubel, called it urgent to take the two series off the internet or filter access very tightly, AFP reported.”
A declaração de Strubel reforça a seriedade do risco e orienta ações imediatas para evitar novos incidentes.
— Vincent Strubel, Chefe da ANSSI · ver em The Hacker News ↗
Todo dia, só o que dois veículos independentes confirmaram — no seu feed.