O AGENTICO
Hirudo substitui aplicativos bancários por versões modificadas para roubar credenciais
2 fontesdesde 14 de outubro de 20262 artigos
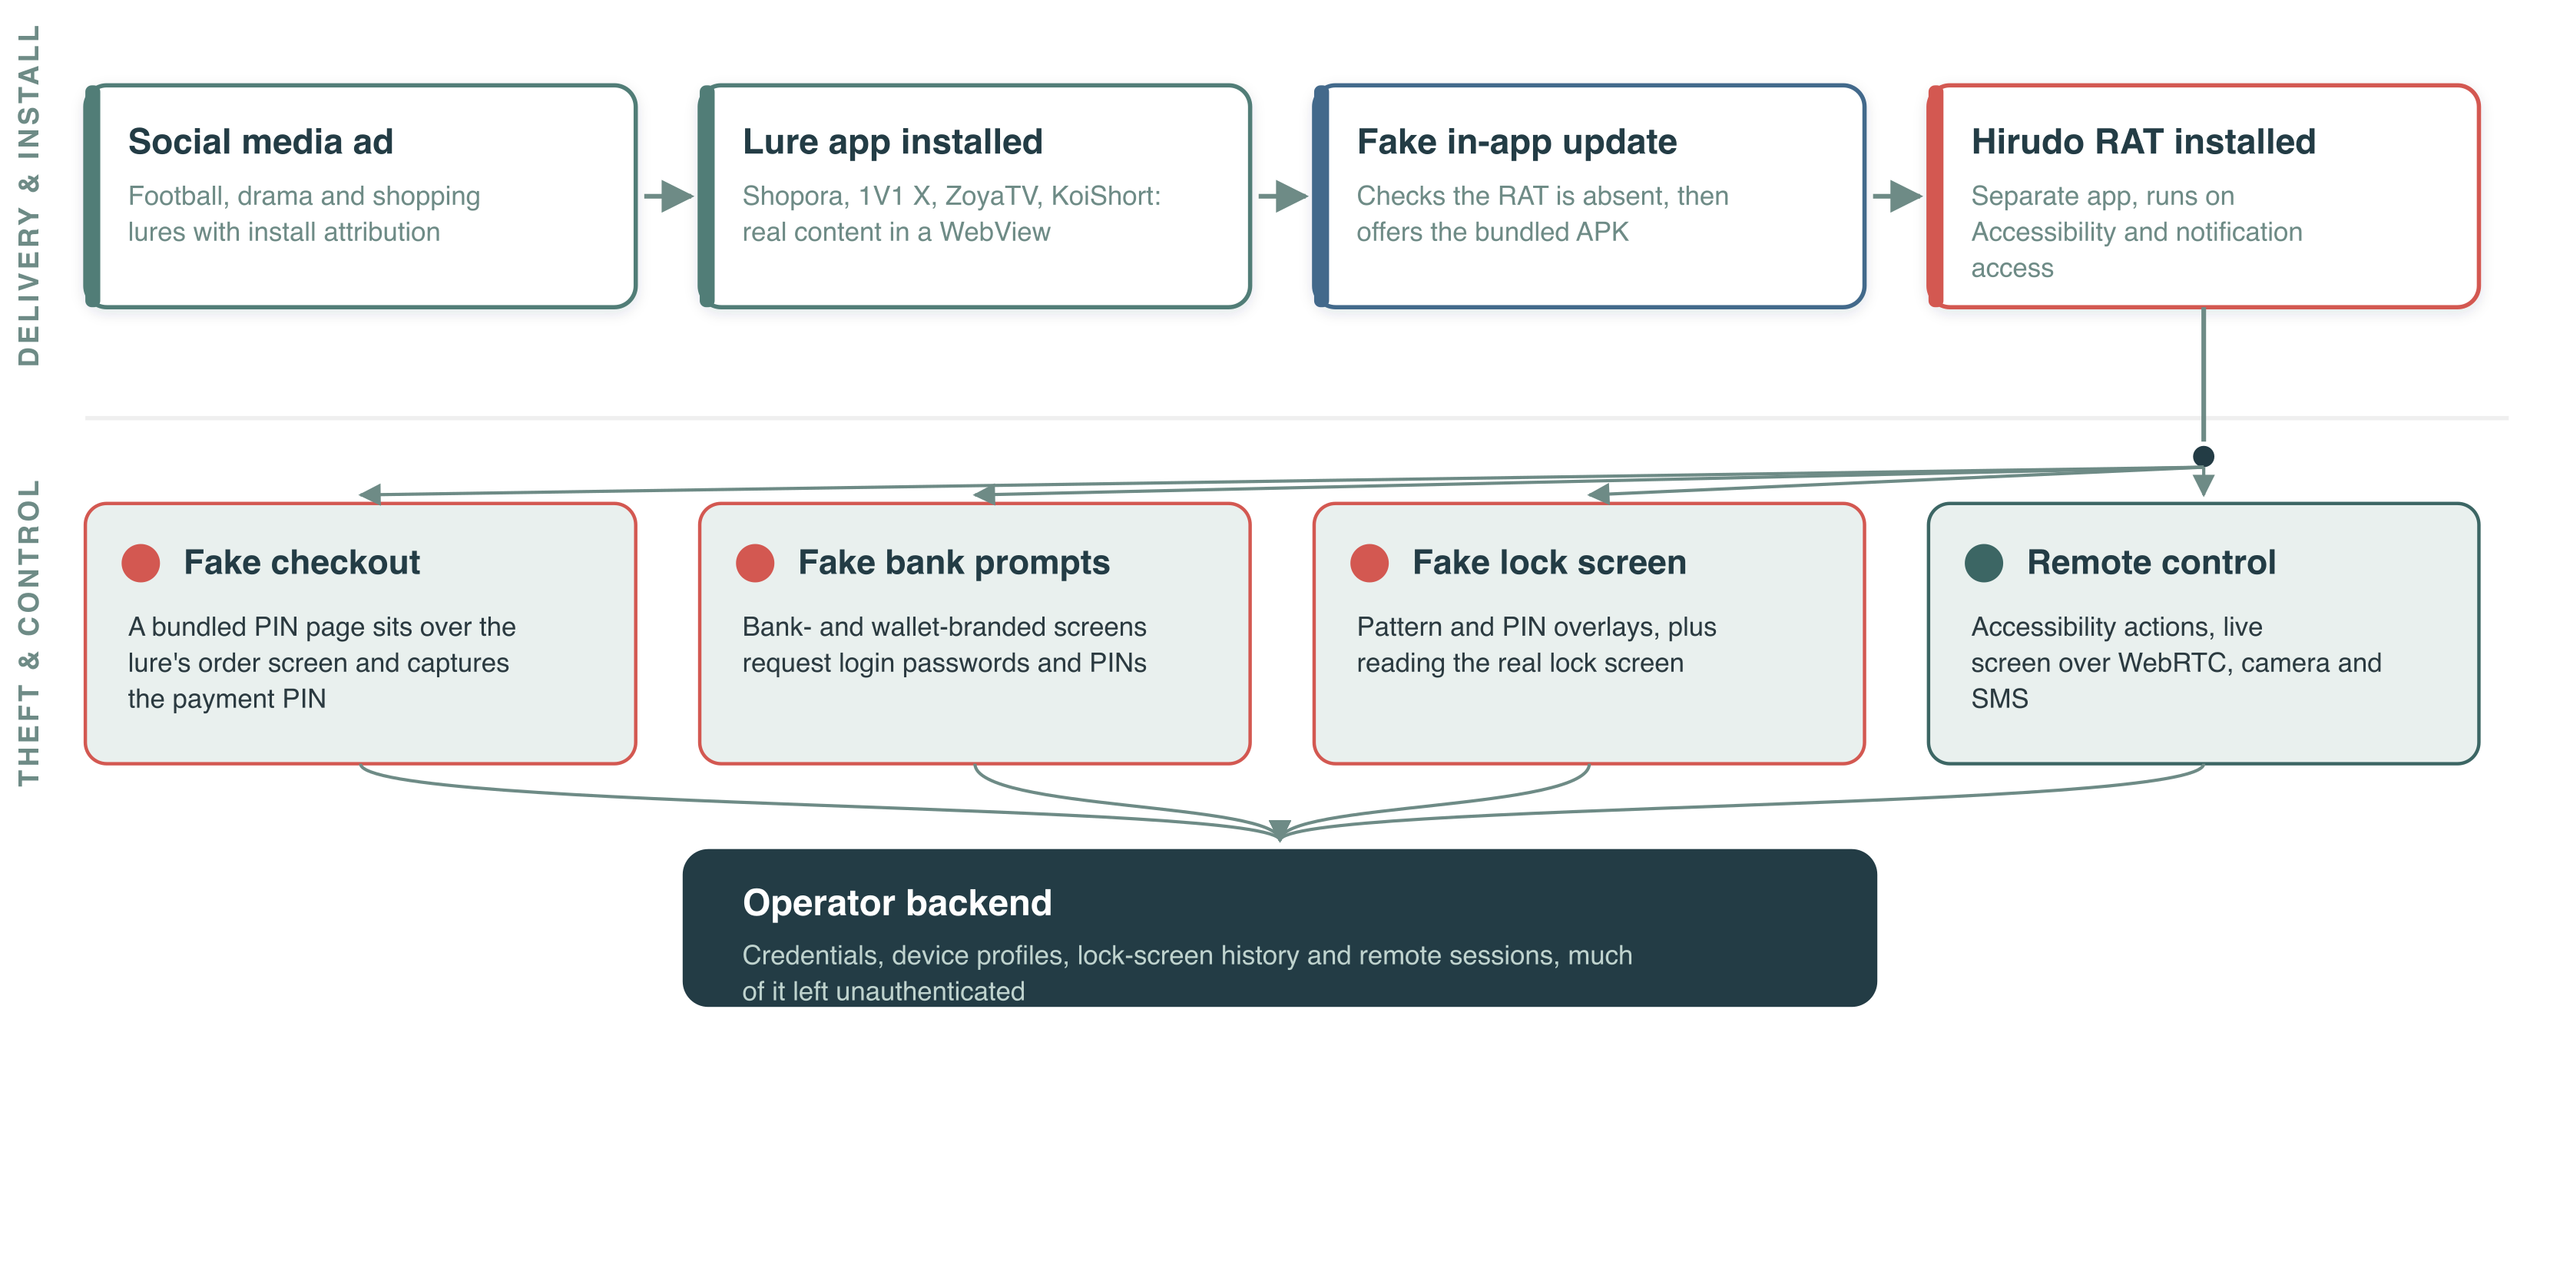
O trojan bancário Android Hirudo substitui aplicativos bancários legítimos por versões modificadas que desativam verificações de segurança dentro dos próprios aplicativos. O malware é distribuído por aplicativos disfarçados de serviços de compras, vídeos e entretenimento, e seu código de roubo de credenciais tem como alvo usuários em seis países.
Resumo
Hirudo substitui aplicativos bancários legítimos por versões modificadas para contornar verificações de segurança internas.
A substituição permite que o malware contorne proteções do aplicativo bancário sem depender apenas de uma tela falsa sobreposta.
Foram identificadas versões de substituição para oito aplicativos bancários indonésios.
A existência de cópias preparadas para vários aplicativos mostra que a operação foi direcionada a instituições bancárias específicas.
O código de roubo de credenciais do Hirudo tem como alvo usuários na Indonésia, China, Índia, México, Marrocos e Tailândia.
A lista indica que a ameaça não se limita ao país onde foram identificados os aplicativos bancários substituídos.
O Hirudo é distribuído por aplicativos disfarçados de serviços de compras, vídeos adultos ou entretenimento, que instalam o trojan como um segundo pacote.
O disfarce e a instalação em etapas ajudam a levar o malware aos dispositivos dos usuários.
Todo dia, só o que dois veículos independentes confirmaram — no seu feed.