O AGENTICO
KREMLIN sequestra Chrome e Edge para roubar credenciais de banco
2 fontesdesde 15 de setembro de 20262 artigos
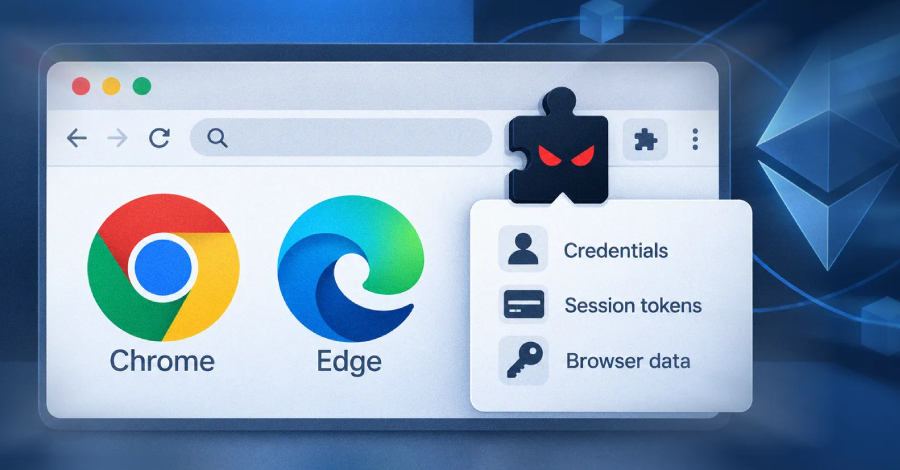
Pesquisadores da Elastic Security Labs identificaram uma campanha de malware bancário brasileiro que sequestra o Chrome e o Edge por meio de extensões maliciosas. Batizado de KREMLIN, o malware rouba credenciais, tokens de sessão e dados bancários. A campanha, ativa desde maio de 2025, teve 1.515 infecções, 98% delas no Brasil.
Resumo
O KREMLIN é um malware bancário brasileiro que sequestra Chrome e Edge para roubar credenciais e tokens de sessão.
Explica qual é a principal função do malware recém-descoberto.
A campanha foi descoberta pela Elastic Security Labs, que a rastreia sob o codinome REF9334, ativa desde maio de 2025.
Contextualiza a autoria da investigação e o período de atividade da ameaça.
O malware usa extensões maliciosas para contornar os mecanismos de integridade do Chromium e roubar credenciais, cookies e sessões.
Detalha a técnica de ataque usada para violar o navegador.
A operação usa contratos inteligentes Ethereum para esconder a infraestrutura de comando e controle.
Mostra a sofisticação técnica em ofuscar os servidores de controle.
O KREMLIN começou com 1.515 infecções registradas, 98% delas no Brasil.
Alcance real da ameaça entre usuários brasileiros.
Todo dia, só o que dois veículos independentes confirmaram — no seu feed.