O AGENTICO
Meta emite patch para vulnerabilidade zero-day no aplicativo Muse para Mac
8 fontesdesde 17 de setembro de 202610 artigos
A Meta corrigiu uma vulnerabilidade zero-day no aplicativo Muse para Mac, descoberta pelo pesquisador Patrick Wardle, que permitia que atacantes com acesso local redirecionassem a transcrição de ditado para servidores controlados. O patch foi emitido horas após a publicação do relatório, e a empresa afirmou que os riscos eram mínimos, pois a exploração exigia acesso local à máquina.
Resumo
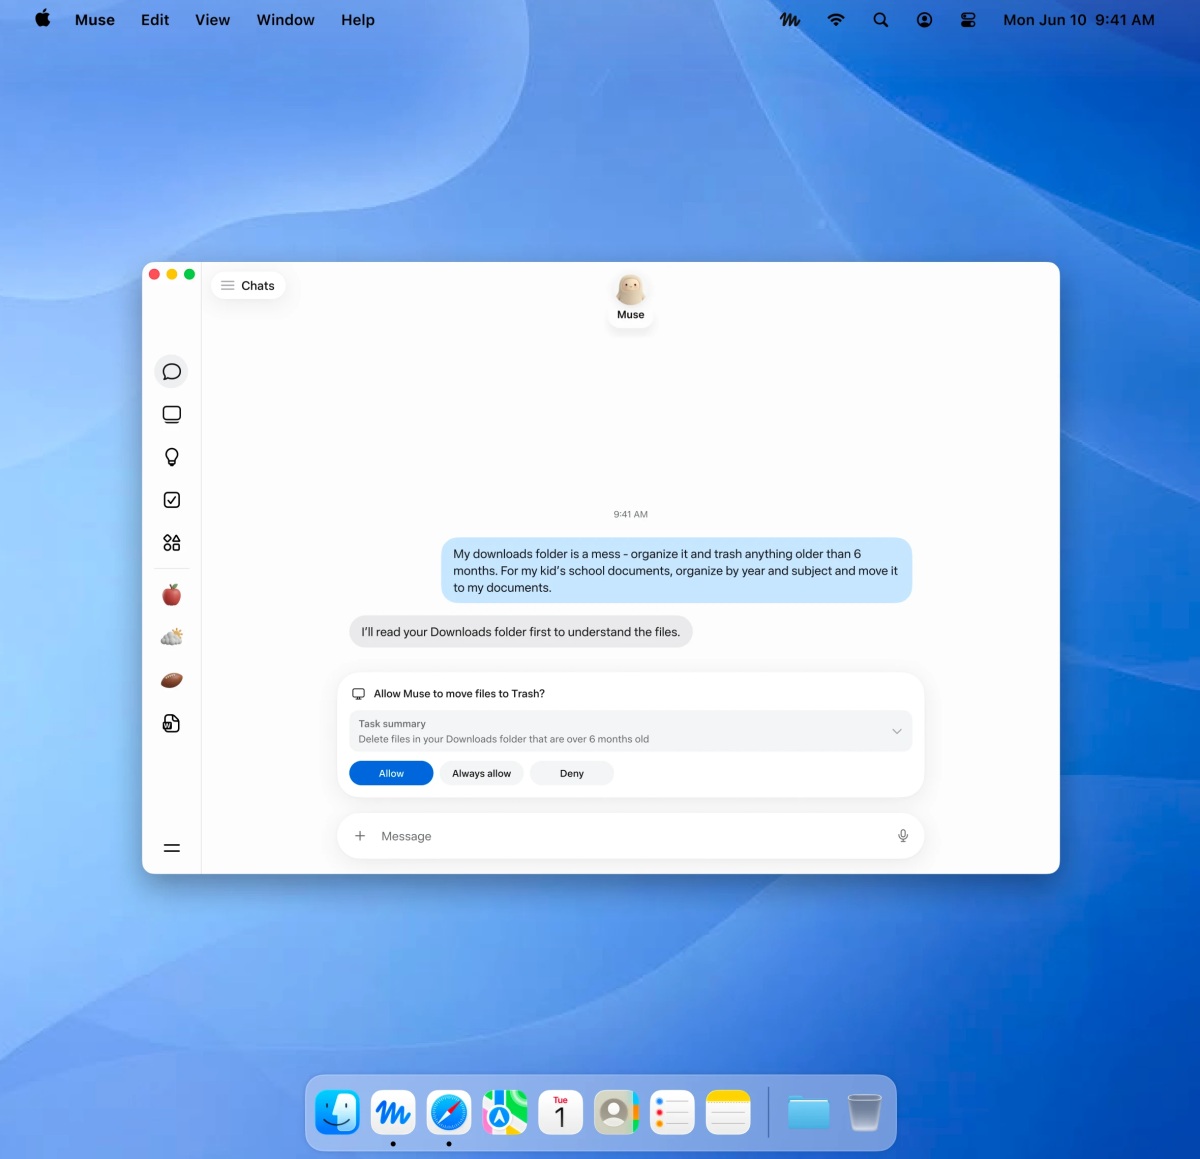
Meta lançou o aplicativo Muse para Mac, permitindo que o assistente de IA interaja com arquivos, mensagens, calendário, notas e e-mail nas aplicações nativas da Apple.
Este é o principal anúncio da empresa: a expansão da assistente de IA para a plataforma desktop, abrindo novas possibilidades de integração com o sistema operacional.
O aplicativo Muse para Mac foi lançado após a estreia da versão móvel e web, que rapidamente alcançou o topo das paradas da App Store nos EUA.
Contextualiza que o lançamento desktop faz parte de uma estratégia mais ampla de expansão da assistente, que já havia obtido sucesso nas outras plataformas.
A Meta afirma que o controle de acesso no Mac é opt-in e que o aplicativo pede aprovação antes de executar ações sensíveis.
A empresa busca garantir privacidade e controle ao usuário, um ponto crucial na adoção de agentes de IA que acessam dados pessoais.
Surgiram questionamentos sobre a privacidade do Muse no Mac, com um usuário relatando que o assistente teve acesso a conteúdo de mensagens sem permissão explícita, e a Meta, representada por David Singleton, respondeu explicando as permissões e a sincronização de dados.
Este incidente levanta preocupações sobre a transparência e o controle dos dados dos usuários, mesmo com as garantias de opt-in da empresa.
Pesquisador Patrick Wardle demonstrou que uma configuração oculta no Muse para Mac pode permitir que malware existente redirecione a ditcação para atacantes.
Mostra que o assistente da Meta possui uma vulnerabilidade que pode ser explorada para transformá-lo em backdoor.
Patrick Wardle conclama usuários a não instalar o Muse, chamando-o de 'trivial' para transformar em backdoor.
Recomendação forte de especialista sobre o risco do aplicativo.
A configuração oculta está armazenada nas preferências do aplicativo para Mac sob o nome endo_voyager_dictation_endpoint.
Detalhe técnico da falha que permite a exploração.
A Meta emitiu um patch para o aplicativo Muse após a descoberta de uma vulnerabilidade zero-day que poderia permitir que alguém assumisse o controle do agente de IA.
A falha de segurança foi corrigida pela empresa, que agiu rapidamente após a divulgação do problema.
A Meta emitiu um patch para o aplicativo Muse após a descoberta de uma vulnerabilidade zero-day que poderia permitir que atacantes assumissem o controle do agente de IA.
A correção foi lançada rapidamente após a divulgação do problema, destacando a seriedade do incidente.
Patrick Wardle, pesquisador de segurança, demonstrou que malware existente podia redirecionar a ditância para atacantes, sem alertar o usuário.
A prova de conceito mostrou como um atacante poderia controlar o agente de IA e executar ações como tirar fotos ou escrever arquivos maliciosos.
Wardle afirmou que a Meta deveria pensar em segurança desde o início, criticando a falta de atenção ao problema.
A crítica do pesquisador aponta para uma falha sistêmica no desenvolvimento do produto, destacando riscos para usuários que concedem amplas permissões ao agente de IA.
Citações
“Meta Superintelligence Labs’ David Singleton chimed in below the post to try to explain. First, he walks through all the permissions Muse needs to read messages, including granting the Mac app full disk access. He states that the features are opt-in. The more interesting part comes in towards the end of the thread in which Singleton says that Muse, “does not watch notifications on your Mac, but rather syncs data from”
— David Singleton, Meta Superintelligence Labs
“Malware already running on a Mac can quietly take over Meta's Muse assistant and use the broad access its owner granted the app, security researcher Patrick Wardle has shown in a proof-of-concept released on September 21.”
— Patrick Wardle, Pesquisador de segurança
“He urged people not to install Muse, calling it "trivial to turn Muse into the ultimate backdoor.”
— Patrick Wardle, Pesquisador de segurança
“David Singleton, who works at Meta Superintelligence Labs, said shortly after midnight Tuesday that the company had issued a “hotfix” for the vulnerability.”
— David Singleton, Trabalhador da Meta Superintelligence Labs
“At the very least, they should be thinking about security from the very start, and they are just not.”
— Patrick Wardle, Pesquisador de segurança
Todo dia, só o que dois veículos independentes confirmaram — no seu feed.