O AGENTICO
Pesquisador Patrick Wardle descobre zero-day no assistente de IA Muse da Meta
3 fontesdesde 18 de setembro de 20263 artigos
O pesquisador de segurança Patrick Wardle encontrou uma vulnerabilidade zero-day no aplicativo Muse para Mac da Meta, possibilitando que atacantes controlassem o agente de IA. A Meta foi notificada e, posteriormente, emitiu um patch para corrigir a falha, que exigia configurações específicas para ser explorada.
Resumo
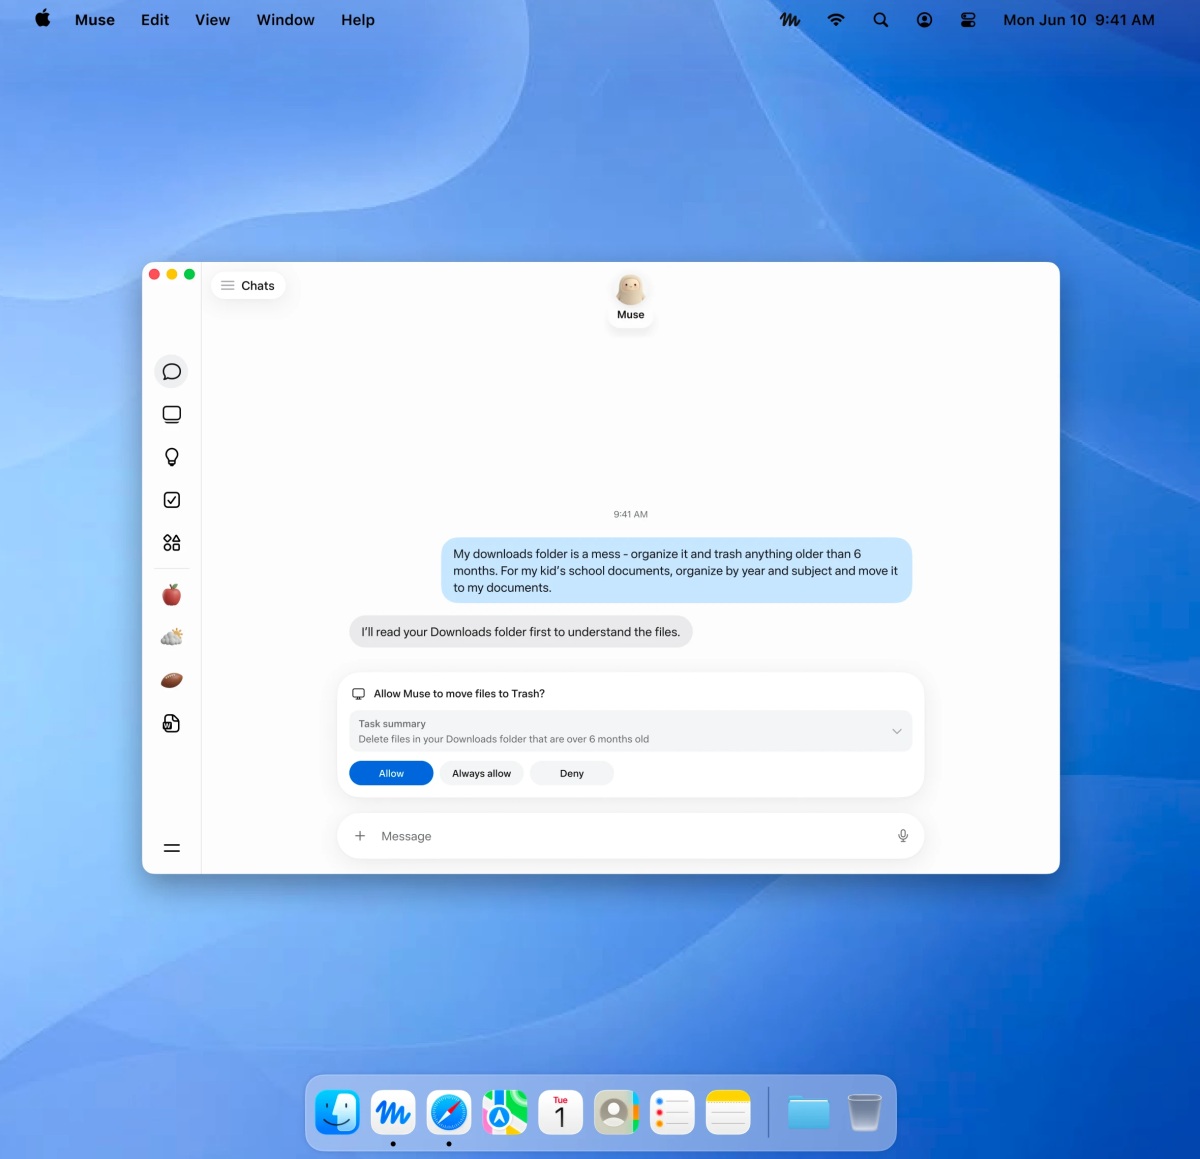
Meta lançou o aplicativo Muse para Mac, permitindo que o assistente de IA interaja com arquivos, mensagens, calendário, notas e e-mail nas aplicações nativas da Apple.
Este é o principal anúncio da empresa: a expansão da assistente de IA para a plataforma desktop, abrindo novas possibilidades de integração com o sistema operacional.
O aplicativo Muse para Mac foi lançado após a estreia da versão móvel e web, que rapidamente alcançou o topo das paradas da App Store nos EUA.
Contextualiza que o lançamento desktop faz parte de uma estratégia mais ampla de expansão da assistente, que já havia obtido sucesso nas outras plataformas.
A Meta afirma que o controle de acesso no Mac é opt-in e que o aplicativo pede aprovação antes de executar ações sensíveis.
A empresa busca garantir privacidade e controle ao usuário, um ponto crucial na adoção de agentes de IA que acessam dados pessoais.
A Meta emitiu um patch para o aplicativo Muse após a descoberta de uma vulnerabilidade zero-day que poderia permitir que alguém assumisse o controle do agente de IA.
A falha de segurança foi corrigida pela empresa, que agiu rapidamente após a divulgação do problema.
Pesquisador Patrick Wardle descobre zero-day no aplicativo Muse da Meta para Mac, que permite que comandos de apps locais ou do terminal assumam o controle do agente de IA.
Demonstra que o assistente de IA, destacado por segurança, continha uma falha grave que poderia comprometer dados de usuários que o utilizavam em seus dispositivos.
A Meta foi notificada sobre a vulnerabilidade, mas inicialmente não se pronunciou nem lançou patch; posteriormente, a empresa emitiu uma correção.
A falta de resposta inicial da Meta e a subsequente correção são marcos importantes na gestão da segurança do produto.
Todo dia, só o que dois veículos independentes confirmaram — no seu feed.