O AGENTICO
Microsoft detalha ataque JADEPUFFER que apagou recursos no Azure
2 fontesdesde 28 de setembro de 20262 artigos
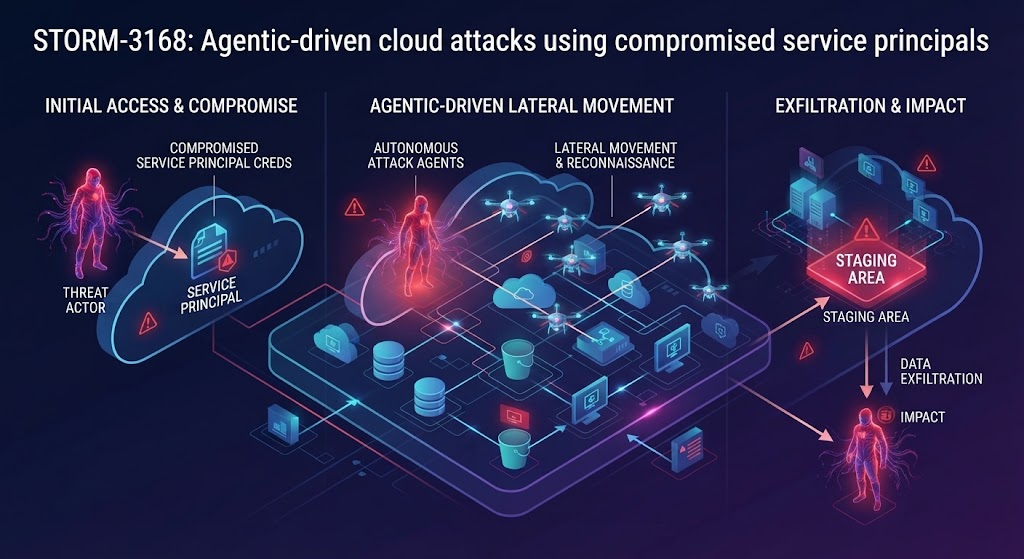
A Microsoft publicou um relatório detalhando como o grupo de ameaça JADEPUFFER, rastreado como Storm-3168, usou identidades de serviço comprometidas para executar ações destrutivas no Azure. O ataque, ocorrido em junho de 2026, visou contas de armazenamento, bancos de dados SQL, Key Vaults e outros recursos, usando dois service principals com funções distintas.
Resumo
O grupo JADEPUFFER, rastreado pela Microsoft como Storm-3168, executou ações destrutivas no Azure usando service principals comprometidos.
Mostra a evolução da tática do grupo, que agora usa identidades não humanas para causar danos em nuvem.
O ataque ocorreu no início de junho de 2026 e durou cerca de 18 horas.
Contextualiza a janela temporal do incidente, mostrando que foi uma operação rápida e concentrada.
O ataque usou dois service principals comprometidos: um para reconhecimento e outro para descoberta, destruição e roubo de credenciais.
Revela a divisão de tarefas entre as identidades comprometidas, indicando uma operação bem planejada.
O primeiro service principal passou cerca de 15 horas e 30 minutos enumerando recursos, enquanto o segundo enumerou máquinas virtuais e grupos de recursos em cinco segundos.
Demonstra a velocidade e eficiência da operação, com uma fase de reconhecimento longa seguida de uma ação rápida.
Todo dia, só o que dois veículos independentes confirmaram — no seu feed.