O AGENTICO
OpenAI corrige falha que permitia roubar conversas do ChatGPT apesar do Lockdown Mode
2 fontesdesde 05 de novembro de 20262 artigos
Pesquisadores da Check Point descobriram uma falha em prévias de HTML no ChatGPT que permitia escapar do sandbox e contornar as proteções do Lockdown Mode. A vulnerabilidade podia viabilizar roubo de dados, phishing e distribuição de malware; a OpenAI corrigiu o problema no servidor.
Resumo
Uma falha nas prévias de HTML do ChatGPT permitia contornar as proteções do Lockdown Mode e acessar dados de conversas.
A vulnerabilidade comprometia uma proteção criada para reduzir o risco de exfiltração de dados por injeção de prompt.
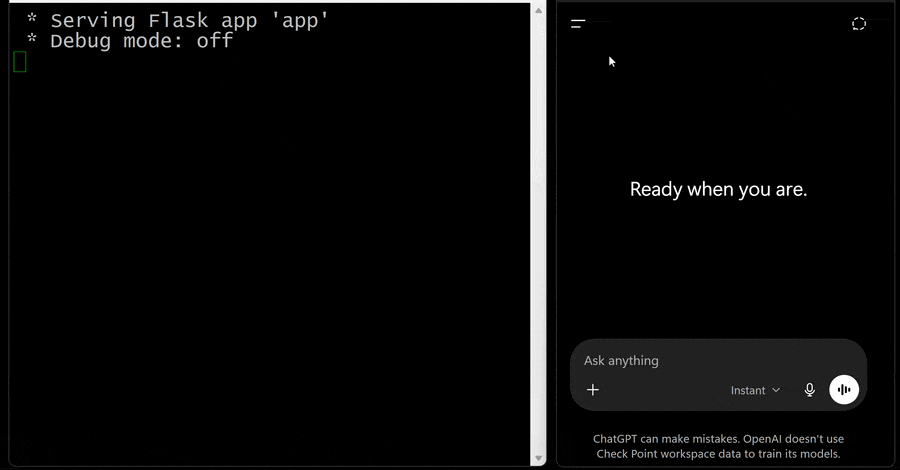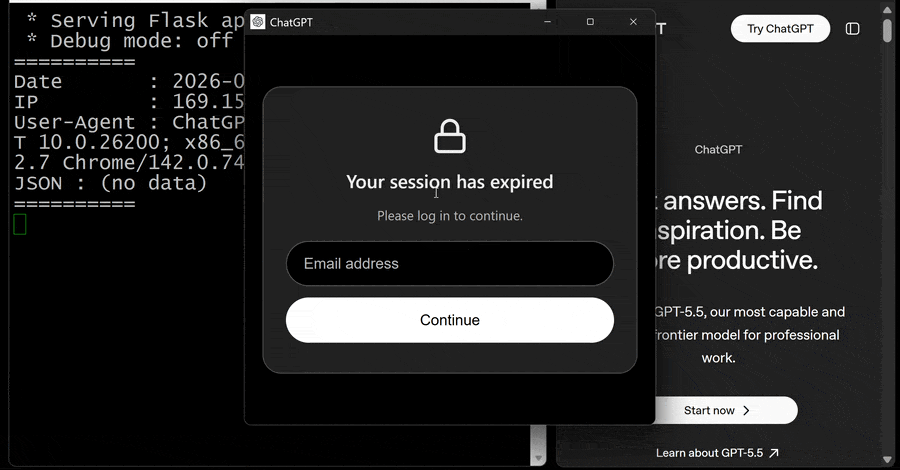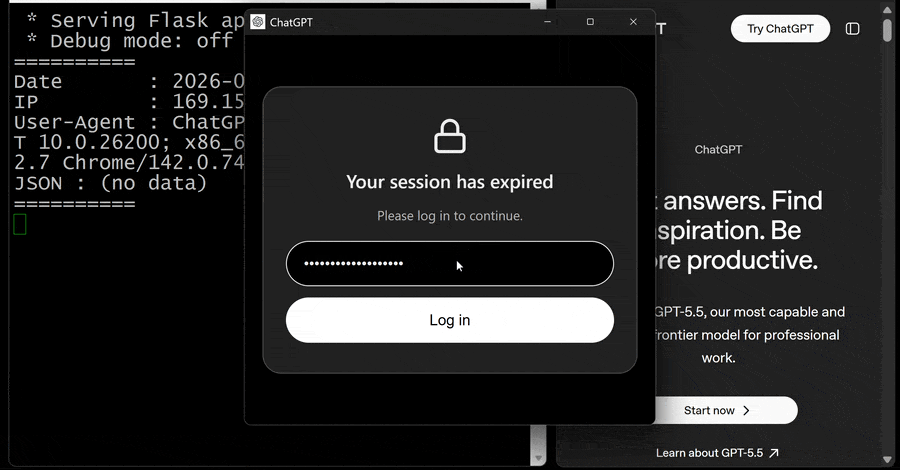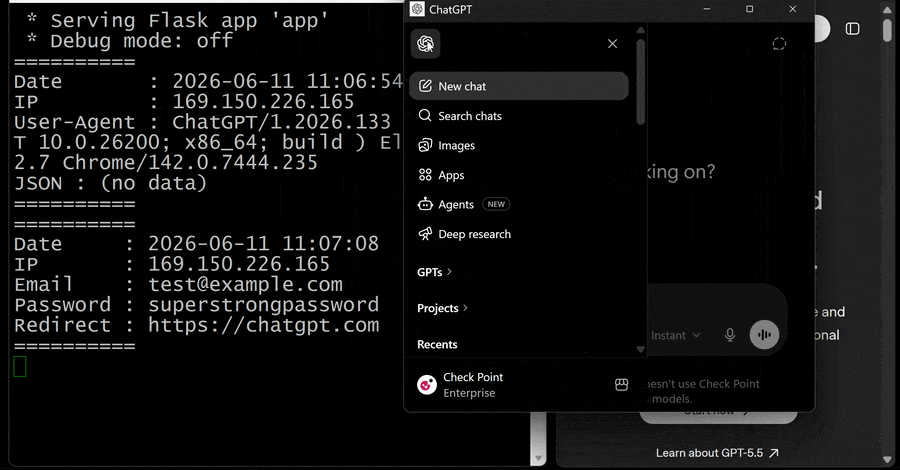
A falha podia permitir roubo silencioso de dados de conversas, phishing e distribuição de malware, inclusive sem interação do usuário no aplicativo desktop do ChatGPT.
A exploração poderia expor conversas e transformar o aplicativo em vetor para outros ataques.
A OpenAI corrigiu a vulnerabilidade no servidor.
A correção removeu a falha identificada pelos pesquisadores.
O Lockdown Mode foi introduzido pela OpenAI em junho de 2026 como uma opção para reduzir riscos de exfiltração de dados causados por injeções de prompt.
O recurso oferece uma barreira de segurança para limitar o envio de dados sensíveis a terceiros.
Dados
- Data de introdução do Lockdown Mode
- junho de 2026
Citações
“The flaw could enable silent chat data theft, phishing, and malware delivery, including zero-click data exfiltration in the ChatGPT desktop application,”
A exploração poderia expor conversas e transformar o aplicativo em vetor para outros ataques.
— Eli Smadja, chefe de pesquisa da Check Point · ver em The Hacker News ↗
Parte de uma história maior
Privacidade e segurança dos dados no ChatGPT
Ver história completa →
Todo dia, só o que dois veículos independentes confirmaram — no seu feed.