O AGENTICO
OpenAI identifica 948 falhas que permitem acesso root no Linux
3 fontesdesde 04 de novembro de 20263 artigos
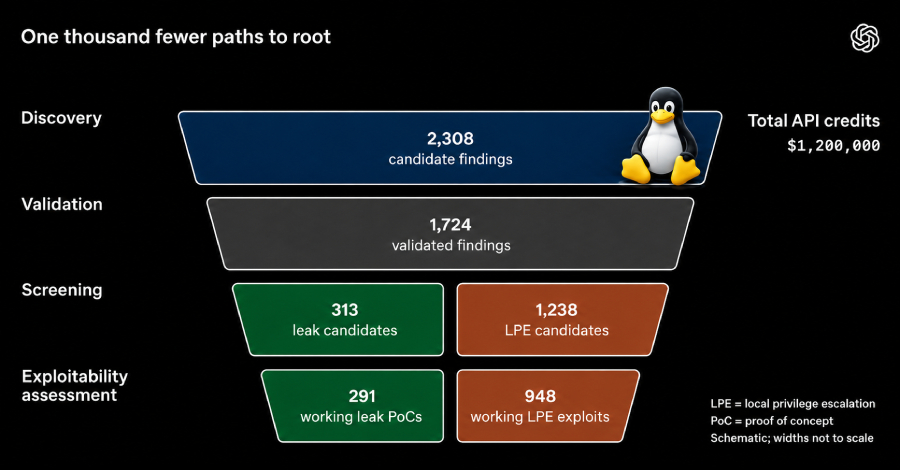
A OpenAI detalhou uma pipeline que, com um modelo de cibersegurança ainda não lançado, reproduziu 1.724 vulnerabilidades do kernel Linux e gerou 948 exploits de escalada de privilégio local. As falhas poderiam permitir que um usuário local sem privilégios obtivesse acesso root; a execução completa custou cerca de US$ 1,2 milhão em créditos de API.
Resumo
A pipeline da OpenAI reproduziu 1.724 vulnerabilidades entre 2.308 achados candidatos e gerou 948 exploits de escalada de privilégio local no Linux.
Os exploits poderiam permitir que um usuário local sem privilégios obtivesse acesso root.
A execução completa da pipeline custou cerca de US$ 1,2 milhão em créditos de API.
O custo informado dimensiona o gasto necessário para produzir os exploits nessa execução.
A pipeline foi organizada em cinco etapas, incluindo descoberta, validação dinâmica, avaliação de explorabilidade, geração de patches e revisão humana.
O processo combina automação para encontrar e avaliar falhas com revisão de pesquisadores antes de reportá-las aos mantenedores.
A OpenAI afirmou que 948 exploits de escalada de privilégio local teriam valor equivalente a US$ 18,9 milhões a US$ 66,3 milhões em recompensas históricas de competições.
A comparação feita pela empresa sugere que o custo da pipeline foi inferior ao valor potencial das recompensas citadas.
Dados
- Vulnerabilidades reproduzidas pela pipeline da OpenAI
- 1.724 vulnerabilidades
- Achados candidatos
- 2.308 achados candidatos
- Exploits de escalada de privilégio local no Linux
- 948 exploits
- Custo da execução completa da pipeline em créditos de API
- cerca de US$ 1,2 milhão
- Etapas da pipeline
- cinco etapas
- Exploits de escalada de privilégio local
- 948 exploits
- Limite inferior do valor equivalente em recompensas históricas
- US$ 18,9 milhões
- Limite superior do valor equivalente em recompensas históricas
- US$ 66,3 milhões
Citações
“Our prototype identified and analyzed 2,308 candidate Linux kernel findings, dynamically reproduced 1,724 vulnerabilities, and produced 948 local privilege escalation (LPE) exploits”
Os exploits poderiam permitir que um usuário local sem privilégios obtivesse acesso root.
— OpenAI, empresa de inteligência artificial · ver em The Hacker News ↗
Parte de uma história maior
OpenAI enfrenta riscos de controle e segurança em agentes autônomos
Ver história completa →
Todo dia, só o que dois veículos independentes confirmaram — no seu feed.