O AGENTICO
PATCHCORD: novo backdoor atinge telecom afegã e infraestrutura crítica do Sul da Ásia
2 fontesdesde 13 de agosto de 20262 artigos
Pesquisadores da Acronis descobriram uma nova campanha de espionagem que usa o backdoor PATCHCORD para atingir provedores de telecomunicações afegãos e infraestrutura crítica do Sul da Ásia. O malware é distribuído por instaladores falsos que imitam a Afghan Telecom e outras ferramentas, e também foi encontrado um segundo backdoor, SHEETCORD, que abusa do Google Sheets para comunicação C2. A campanha é atribuída ao APT36, com confiança moderada.
Resumo
O backdoor PATCHCORD visa provedores de telecomunicações afegãos e organizações de infraestrutura crítica do Sul da Ásia.
Essa campanha demonstra o foco em alvos estratégicos de telecomunicações e infraestrutura, sugerindo um interesse em espionagem cibernética geograficamente direcionada.
O PATCHCORD é entregue através de instaladores falsos de VPN que se passam pela Afghan Telecom e ferramentas de gerenciamento de telecomunicações.
A técnica de usar lures setoriais personalizados aumenta a eficácia do ataque ao enganar vítimas com aparência legítima.
Foi identificado um segundo backdoor, o SHEETCORD, que utiliza o Google Sheets para comunicação de comando e controle (C2).
O uso de serviços legítimos como o Google Sheets para C2 dificulta a detecção do tráfego malicioso, um método que vem se tornando comum entre APTs.
A campanha é atribuída, com confiança moderada, ao ator APT36, também conhecido como Transparent Tribe, alinhado ao Paquistão.
Atribuir a campanha a um APT específico ajuda a entender as motivações e possíveis alvos futuros, além de permitir medidas de defesa mais específicas.
O ponto de partida da infecção é um arquivo ZIP chamado 'Telecom_TMS.zip' que contém um instalador Inno Setup responsável por entregar o PATCHCORD.
Conhecer o artefato inicial permite que equipes de segurança criem detecções específicas e orientem usuários sobre e-mails ou downloads suspeitos.
Citações
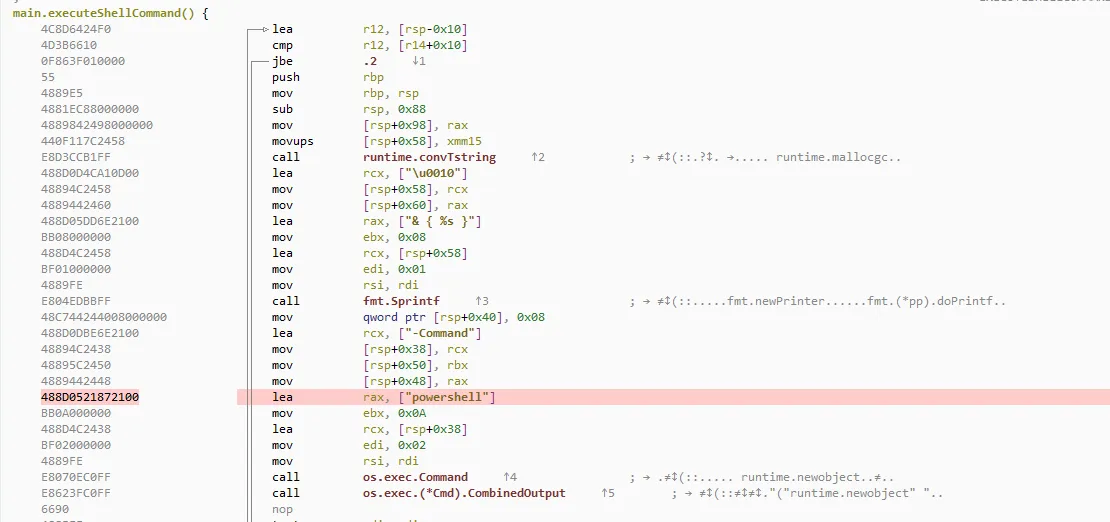
“SHEETCORD, a Go-based implant that builds on PATCHCORD’s capabilities while abusing Google Sheets for C2 communication.”
O uso de serviços legítimos como o Google Sheets para C2 dificulta a detecção do tráfego malicioso, um método que vem se tornando comum entre APTs.
— Acronis Threat Research Unit, Equipe de pesquisa · ver em Security Affairs ↗
Todo dia, só o que dois veículos independentes confirmaram — no seu feed.