O AGENTICO
Pesquisador Quentin Kaiser revela falha Wi-Fi da Broadcom que permite executar código em roteadores
2 fontesdesde 19 de outubro de 20262 artigos
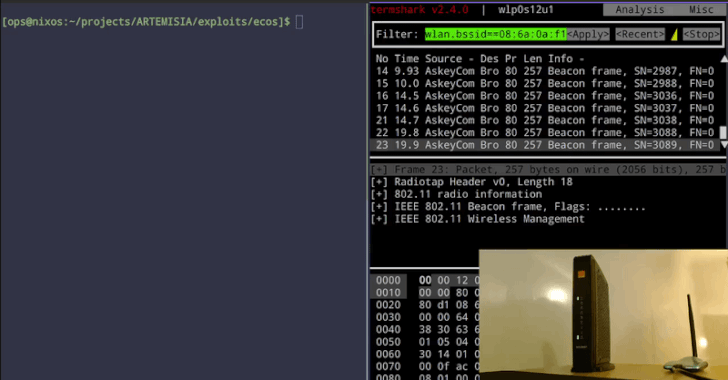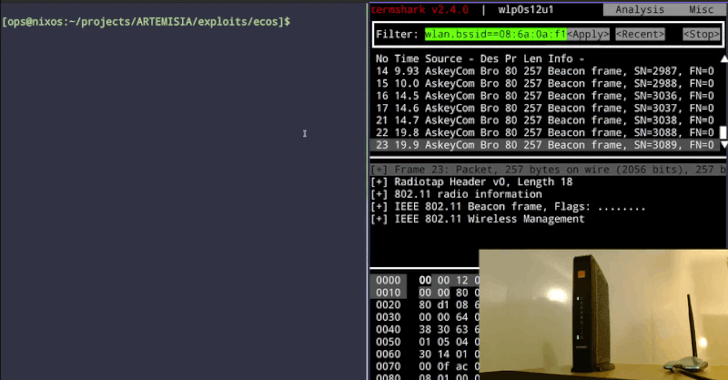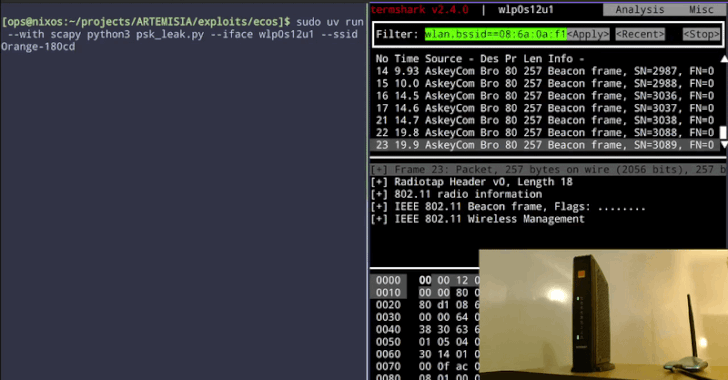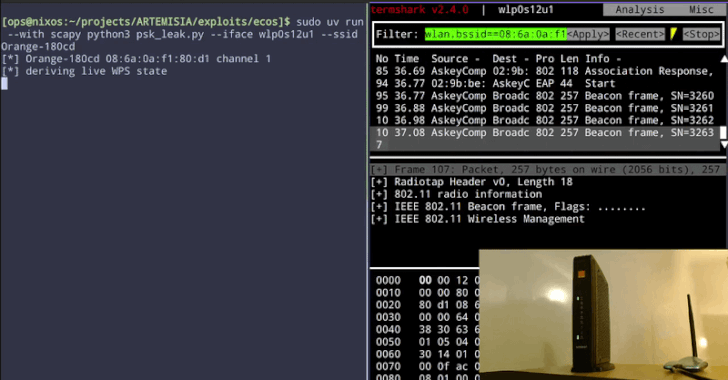
Quentin Kaiser revelou uma falha na implementação de Wi-Fi da Broadcom que permite a um invasor próximo executar código em roteadores sem senha ou etapa de pareamento. As matérias relatam que os dispositivos afetados ainda não tinham recebido correção; Kaiser demonstrou o ataque em gateways de provedores belgas.
Resumo
Quentin Kaiser revelou uma falha no software de Wi-Fi da Broadcom que permite executar código remotamente em roteadores vulneráveis, sem senha da rede ou pareamento.
A falha pode dar a um invasor próximo controle sobre o roteador sem que ele precise se autenticar na rede.
A vulnerabilidade está na reassemblagem de mensagens do WPS e permite explorar a memória do roteador por Wi-Fi.
O defeito está em um componente do processo de configuração sem fio usado por roteadores.
Kaiser demonstrou o ataque contra gateways domésticos fornecidos por três provedores de internet belgas.
A demonstração indica que o problema atingia equipamentos usados por clientes de mais de um provedor.
Segundo Kaiser, os roteadores afetados ainda não tinham recebido correção, e não havia registro de ataques reais usando a falha.
A ausência de correção deixa os dispositivos vulneráveis, embora a fonte não relate exploração conhecida no mundo real.
Todo dia, só o que dois veículos independentes confirmaram — no seu feed.