O AGENTICO
Pesquisadores flagam malware RatHat com acesso shell após desinstalação
3 fontesdesde 18 de setembro de 20263 artigos
Pesquisadores da Zimperium identificaram um novo malware Android chamado RatHat, atribuído a atores chineses, que abusa do Android Debug Bridge (ADB) para manter acesso shell mesmo após a desinstalação. O malware usa um pipeline de infecção automatizado e técnicas anti-análise para evitar detecção.
Resumo
Pesquisadores da Zimperium identificaram um novo malware Android chamado RatHat, atribuído a atores chineses, que usa um sistema baseado em IA para controlar dispositivos comprometidos.
O uso de IA no controle de dispositivos marca uma evolução nas capacidades de malware móvel, aumentando o risco para usuários Android.
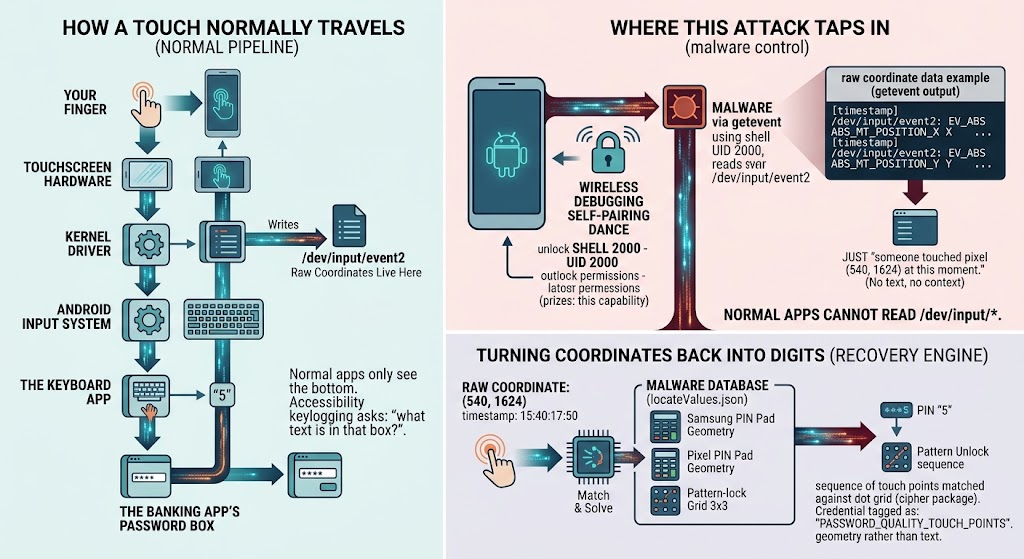
O RatHat abusa do Android Debug Bridge (ADB) para obter privilégios de shell, mesmo após a desinstalação do aplicativo.
Manter acesso após a desinstalação é uma tática rara e perigosa, pois permite que o malware persista no sistema sem o controle do usuário.
O malware é distribuído principalmente por meio de campanhas de smishing (phishing por SMS) e malvertising, levando usuários a baixar APKs maliciosos em sites de download de terceiros.
Campanhas de smishing e malvertising são vetores eficazes para espalhar malware, explorando a confiança de usuários em mensagens e anúncios.
Citações
“Distributed primarily via targeted smishing (SMS/text phishing) and malvertising campaigns leading to deceptive third-party download portals”
— Gianluca Braga, Vishnu Pratapagiri, and Fernando Ortega, pesquisadores da Zimperium
Todo dia, só o que dois veículos independentes confirmaram — no seu feed.