O AGENTICO
Proofpoint identifica kit de exploração BlueMoon usado por ciberespiões
3 fontesdesde 09 de setembro de 20263 artigos
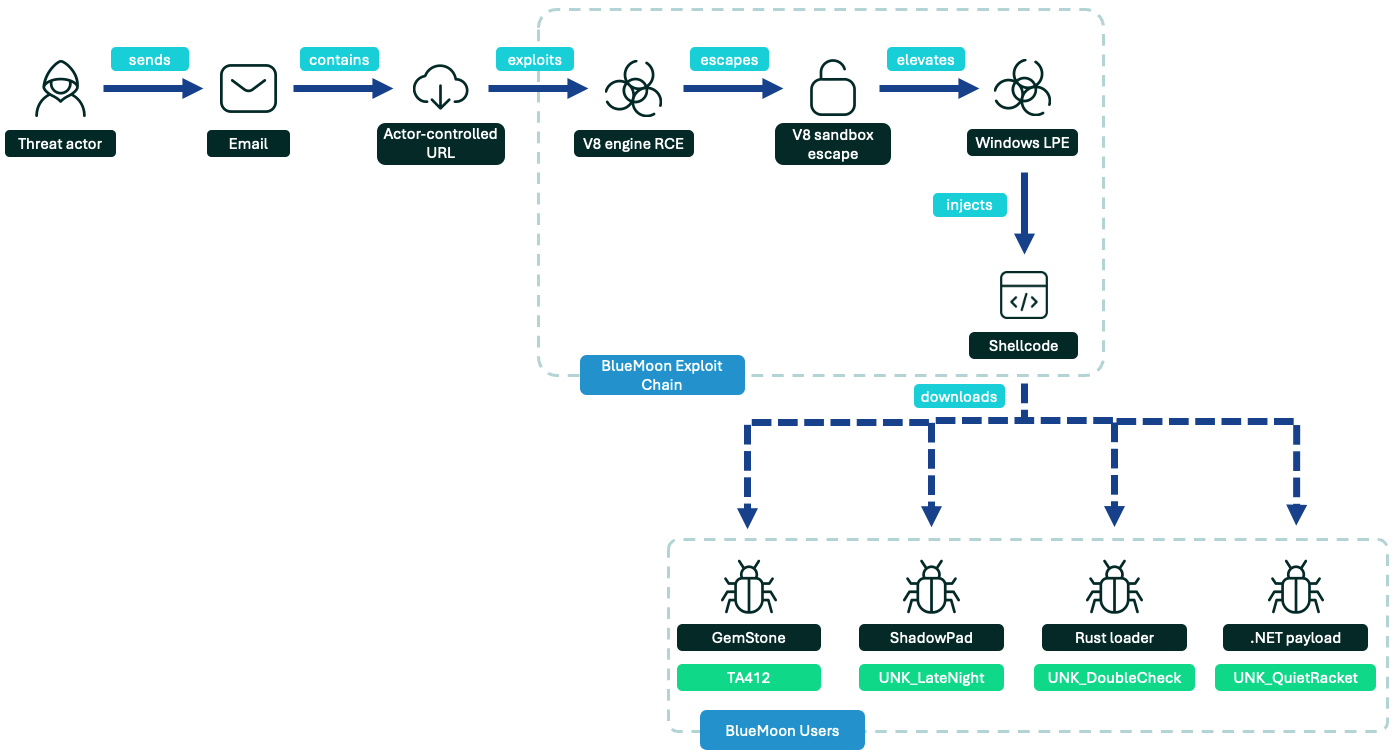
A empresa de segurança Proofpoint revelou em um relatório a existência de um kit de exploração inédito, chamado BlueMoon, que combina vulnerabilidades no Google Chrome e no Microsoft Windows. O primeiro uso do kit, em 28 de agosto de 2026, foi atribuído ao grupo APT31, de suposta ligação com a China, e pelo menos quatro grupos de espionagem o adotaram em poucos dias. As investigações contaram com contribuições do Google's Threat Intelligence Group, Microsoft's MSTIC e Volexity.
Resumo
A Proofpoint publicou um relatório detalhando um kit de exploração inédito, rastreado como BlueMoon, que encadeia múltiplas vulnerabilidades no Google Chrome e no Microsoft Windows.
Este é o fato central da notícia, pois revela a descoberta de uma ferramenta de ataque sofisticada e inédita usada por múltiplos grupos.
O primeiro uso do kit BlueMoon, em 28 de agosto de 2026, foi atribuído ao grupo APT31, alinhado à China.
Identificar o primeiro usuário do exploit permite entender a origem e a propagação do ataque.
Pelo menos quatro grupos de espionagem, a maioria com suspeita de ligação com a China, começaram a usar o BlueMoon poucos dias após o primeiro uso observado.
A rápida adoção por vários grupos indica a disseminação de uma ferramenta de ataque poderosa e potencialmente compartilhada.
A investigação sobre o BlueMoon contou com contribuições do Google's Threat Intelligence Group, da Microsoft's MSTIC e da Volexity.
A colaboração entre grandes empresas de tecnologia e uma firmas de segurança evidencia a gravidade e o interesse público na análise do kit.
Todo dia, só o que dois veículos independentes confirmaram — no seu feed.