O AGENTICO
SonicWall corrige duas falhas zero-day exploradas no SMA 1000
2 fontesdesde 02 de setembro de 20262 artigos
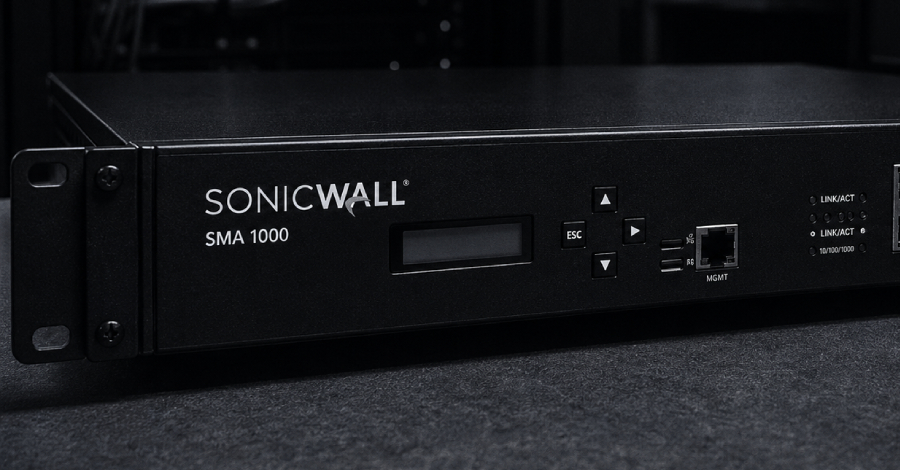
A SonicWall lançou atualizações de segurança para duas vulnerabilidades zero-day em seus appliances VPN da série SMA 1000, que já estão sendo exploradas ativamente por atacantes. As falhas, quando encadeadas, podem permitir a execução remota de código nos dispositivos afetados. A empresa recomenda a instalação imediata das correções.
Resumo
A SonicWall lançou atualizações de segurança para duas vulnerabilidades zero-day em seus appliances VPN SMA 1000.
Correção de falhas críticas que estavam sendo exploradas antes de qualquer patch disponível.
As falhas CVE-2026-83548 e CVE-2026-83549 estão sendo exploradas ativamente e podem ser encadeadas para executar código arbitrário.
A exploração conjunta das duas vulnerabilidades permite que um invasor assuma o controle total do dispositivo.
As vulnerabilidades afetam os modelos SMA 1000 6210, 7210 e 8200v em versões anteriores às correções.
Clientes que usam esses modelos precisam atualizar para as versões corrigidas o quanto antes.
A SonicWall recomenda que os clientes instalem o hotfix mais recente e verifiquem se há sinais de comprometimento.
Ações de mitigação imediata para evitar danos maiores.
As correções foram liberadas nas versões 12.4.3-03526 (platform-hotfix) e 12.5.0-02952 (platform-hotfix).
Versões corrigidas que os administradores precisam instalar.
Dados
- Vulnerabilidades zero-day
- duas vulnerabilidades zero-day
Parte de uma história maior
Vulnerabilidades exploradas em produtos SonicWall
Ver história completa →
Todo dia, só o que dois veículos independentes confirmaram — no seu feed.