O AGENTICO
Ubuntu e RHEL mantêm kernels vulneráveis à falha crítica no TCP do Linux
2 fontesdesde 29 de outubro de 20263 artigos
A falha CVE-2026-98432 no código TCP do kernel Linux recebeu nota 9,8 de gravidade e pode permitir execução remota de comandos como root em servidores com um listener MPTCP. Até 29 de outubro, Ubuntu e RHEL ainda não haviam distribuído um kernel corrigido, embora correções já estivessem disponíveis em algumas versões de outras distribuições.
Resumo
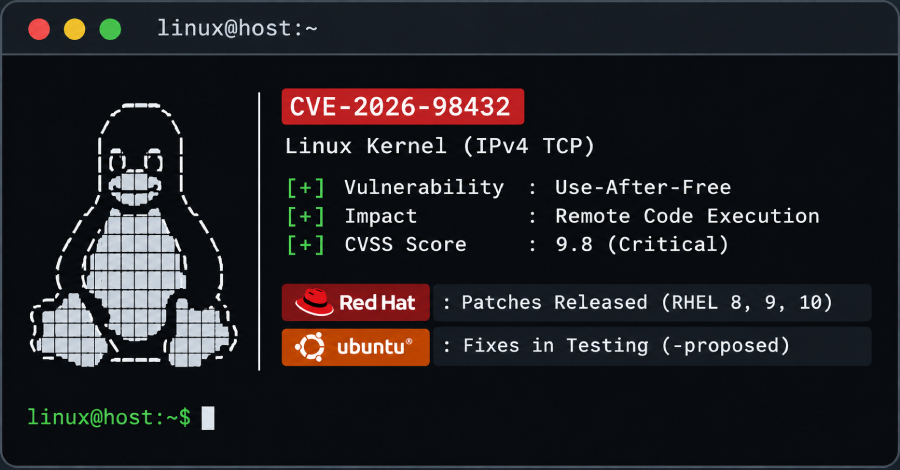
A falha CVE-2026-98432 no código TCP do kernel Linux afeta Ubuntu, Red Hat Enterprise Linux e outras distribuições, e recebeu nota 9,8 de 10 da equipe CVE do kernel.
A pontuação indica gravidade crítica, embora as avaliações de alguns fornecedores sejam menores.
A falha é uma condição de corrida no código que configura novas conexões IPv4 TCP e pode fazer o kernel acessar memória já liberada.
Esse tipo de erro, conhecido como use-after-free, pode abrir caminho para ataques remotos.
O modelo de IA da Anthropic escreveu uma prova de conceito que pode permitir a um atacante remoto sem credenciais obter acesso root em servidores Linux com um listener MPTCP; a empresa não publicou o exploit.
A prova de conceito demonstra o potencial de exploração remota, mas sua divulgação não significa que o exploit esteja disponível publicamente.
Até 29 de outubro, Ubuntu e Red Hat Enterprise Linux ainda não haviam lançado kernels corrigidos; Debian, Oracle Linux, SUSE e Amazon Linux já tinham distribuído pacotes corrigidos para pelo menos alguns de seus kernels.
A correção upstream não protege automaticamente os usuários: ela precisa chegar ao pacote de kernel de cada distribuição.
O kernel corrigido credita ao pesquisador da Anthropic Xinyang Ge o relato da vulnerabilidade.
O crédito identifica quem reportou o problema que levou à correção.
Dados
- Nota atribuída à vulnerabilidade
- 9,8 de 10
- Data de referência sobre os kernels corrigidos
- 29 de outubro
Parte de uma história maior
Linux: de projeto de hobby a desafio de segurança
Ver história completa →
Todo dia, só o que dois veículos independentes confirmaram — no seu feed.