O AGENTICO
Relatório ucraniano registra queda de 83,6% em mensagens suspeitas após ataque a centro da Yandex
4 fontesdesde 15 de outubro de 20266 artigos
Um relatório do Centro Ucraniano de Combate à Desinformação aponta que mensagens de contas suspeitas caíram 83,6% em 8 de outubro, após um ataque que tirou de operação o centro de dados da Yandex em Sasovo. Segundo os dados citados, a atividade superou os níveis anteriores ao ataque até 10 de outubro; a queda medida não demonstra, por si só, impacto em campanhas nas redes sociais.
Resumo
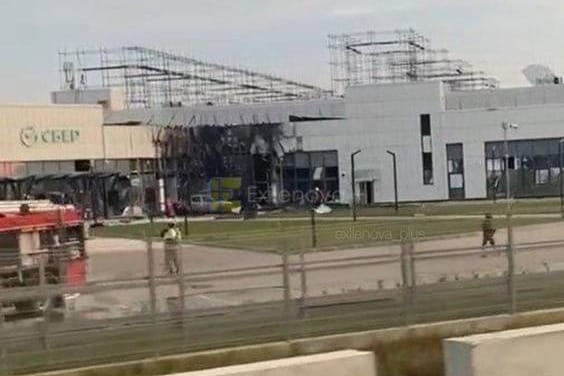
A Ucrânia atacou centros de dados da Yandex na Rússia, danificando supercomputadores que abrigavam alguns modelos de IA da empresa.
Os ataques atingiram infraestrutura digital e equipamentos ligados ao desenvolvimento de inteligência artificial.
Os três ataques a centros de dados da Yandex interromperam serviços de internet e comunicações na Rússia.
A interrupção mostra que ataques a centros de dados podem afetar serviços essenciais além das próprias instalações.
Após a queda de solicitações maliciosas originadas da Yandex.Cloud, operadores transferiram a atividade para outras redes de hospedagem, mantendo praticamente estável o volume de bots russos que miravam contas de apostas.
A migração indica que os ataques aos data centers não eliminaram a atividade automatizada, mas deslocaram sua infraestrutura.
A Cloudflare não conseguiu determinar se a interrupção observada no tráfego de bots afetou campanhas em redes sociais.
O dado limita conclusões sobre o impacto dos ataques em operações de influência em plataformas sociais.
Lai Yi Ohlsen explicou que o tráfego de bots medido pela Cloudflare corresponde a solicitações automatizadas a sites em sua rede, e não necessariamente à atividade em plataformas sociais.
A distinção esclarece que as métricas de tráfego da Cloudflare não medem diretamente bots em redes sociais.
Lai Yi Ohlsen afirmou que o Radar não tem visibilidade do tráfego HTTP que chega a clientes específicos, incluindo X e Reddit.
A limitação impede usar os dados do Radar para confirmar diretamente o tráfego que alcança essas plataformas.
O relatório do Centro Ucraniano de Combate à Desinformação registrou queda de 83,6% nas mensagens de contas suspeitas em 8 de outubro, após o ataque que deixou fora de operação o centro de dados da Yandex em Sasovo.
O dado quantifica uma queda acentuada na atividade monitorada pelo órgão ucraniano após o ataque.
Os dados do relatório indicam que o volume de mensagens monitoradas voltou a ficar acima do nível anterior ao ataque até 10 de outubro.
A recuperação rápida indica que a queda observada não se manteve nos dias seguintes.
O Centro Ucraniano de Combate à Desinformação analisou 22.664 mensagens de 5.201 contas, entre 6 e 12 de outubro, em 26 temas relacionados ao espaço informacional da Ucrânia.
A quantidade e o escopo da amostra ajudam a delimitar o que o relatório mediu.
Citações
“high-volume automation did not vanish — it simply migrated to other hosting providers.”
A migração indica que os ataques aos data centers não eliminaram a atividade automatizada, mas deslocaram sua infraestrutura.
— Cloudflare, empresa de serviços de infraestrutura e segurança na internet · ver em Tom's Hardware ↗
“Bot traffic' refers to automated requests to websites on Cloudflare's network, such as crawlers and scripts, not necessarily activity on social media platforms," said Lai Yi Ohlsen, Head of Radar, a Cloudflare monitoring tool.”
A distinção esclarece que as métricas de tráfego da Cloudflare não medem diretamente bots em redes sociais.
— Lai Yi Ohlsen, chefe do Radar, ferramenta de monitoramento da Cloudflare · ver em Mashable ↗
“Ohlsen told Mashable that "Radar does not have visibility into HTTP traffic reaching any specific customer, including X or Reddit,”
A limitação impede usar os dados do Radar para confirmar diretamente o tráfego que alcança essas plataformas.
— Lai Yi Ohlsen, chefe do Radar, ferramenta de monitoramento da Cloudflare · ver em Mashable ↗
Todo dia, só o que dois veículos independentes confirmaram — no seu feed.