O AGENTICO
Warlock explora falhas do SharePoint e ataca infraestrutura crítica
2 fontesdesde 03 de outubro de 20262 artigos
O grupo de ransomware Warlock, também conhecido como Longlegs, continua explorando vulnerabilidades do Microsoft SharePoint, incluindo as chamadas zero-days ToolShell, para atacar organizações. Nos últimos dois meses, o grupo atingiu pelo menos quatro organizações, incluindo uma concessionária de água e uma empresa de telecomunicações, em países de língua portuguesa e espanhola. A atividade foi observada pelas equipes de segurança da Symantec e Carbon Black.
Resumo
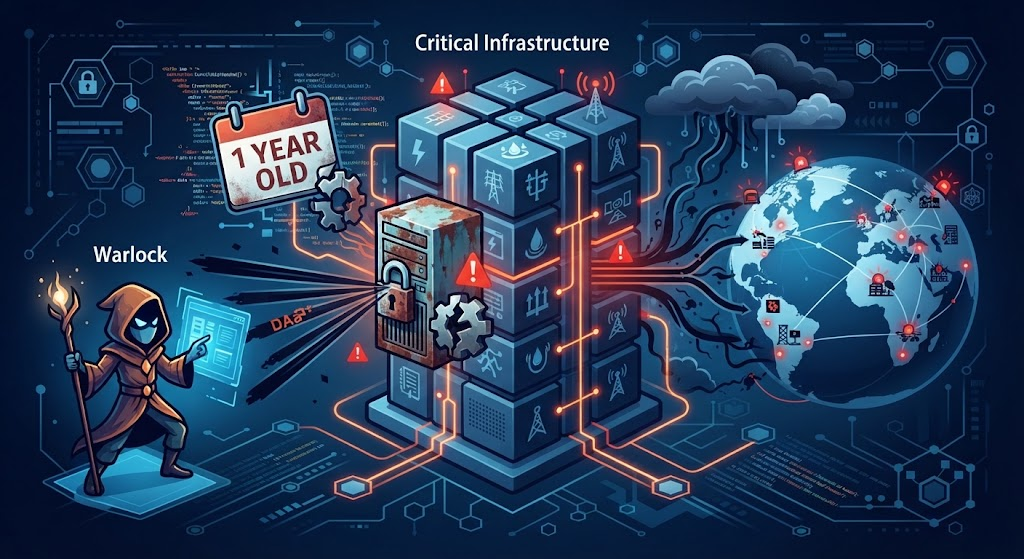
O grupo Warlock, também conhecido como Longlegs, atacou pelo menos quatro organizações nos últimos dois meses, incluindo duas operadoras de infraestrutura crítica, um órgão do governo regional e uma universidade.
O alvo em infraestrutura crítica, como água e telecomunicações, indica um risco elevado para serviços essenciais.
Os ataques do Warlock continuam explorando vulnerabilidades do Microsoft SharePoint, incluindo as falhas zero-day conhecidas como ToolShell, para implantar ransomware nos sistemas.
A persistência no uso de falhas conhecidas destaca a dificuldade de muitas organizações em aplicar patches de segurança a tempo.
O grupo usa a técnica 'bring your own vulnerable driver' (BYOVD) para desativar softwares de segurança nos sistemas comprometidos.
A técnica BYOVD é uma tática avançada para neutralizar defesas antes de implantar o ransomware, aumentando a chance de sucesso do ataque.
A Symantec associa o grupo Warlock a outros clusters de atividades mais antigos, como CL-CRI-1040, CamoFei e ChamelGang, com suposta ligação com a China.
A ligação a grupos mais antigos sugere uma evolução contínua de táticas e uma possível origem estatal, o que aumenta a preocupação com a sofisticação dos ataques.
Citações
“In the past two months, Longlegs has attacked at least four organizations, including two critical infrastructure operators (a water utility and a telecommunications provider), a regional government body, and a university," the Broadcom-owned cybersecurity unit said.”
O alvo em infraestrutura crítica, como água e telecomunicações, indica um risco elevado para serviços essenciais.
— Symantec and Carbon Black Threat Hunter Team, Equipe de segurança cibernética da Broadcom · ver em The Hacker News ↗
Todo dia, só o que dois veículos independentes confirmaram — no seu feed.