O AGENTICO
Falhas críticas no PHP mobilizam resposta global de segurança
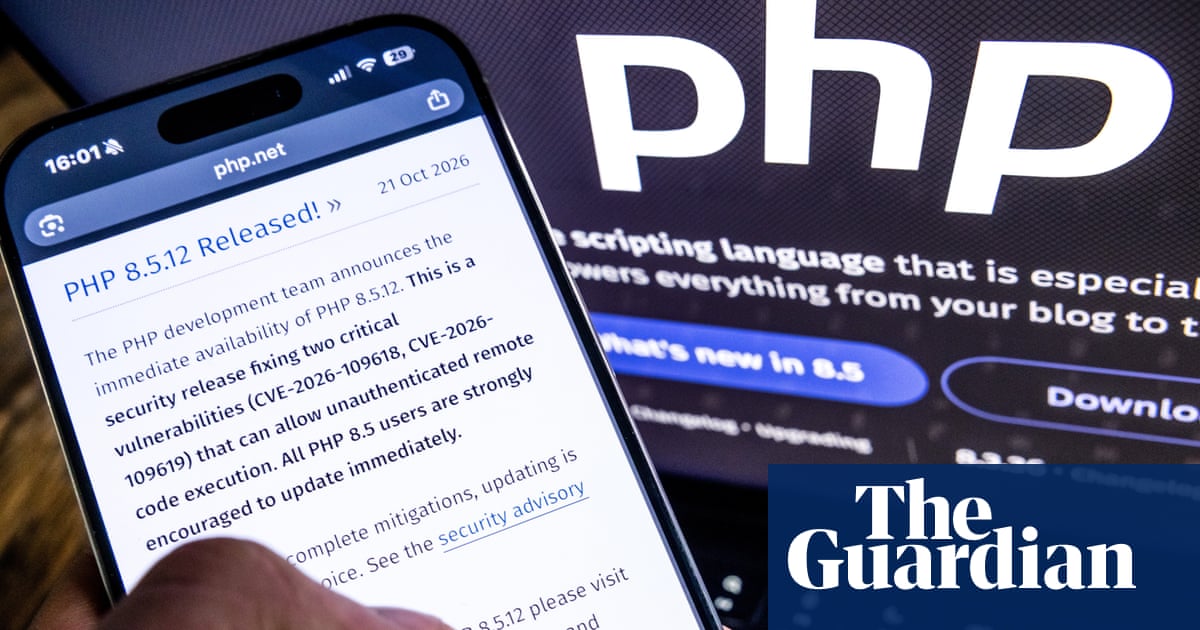
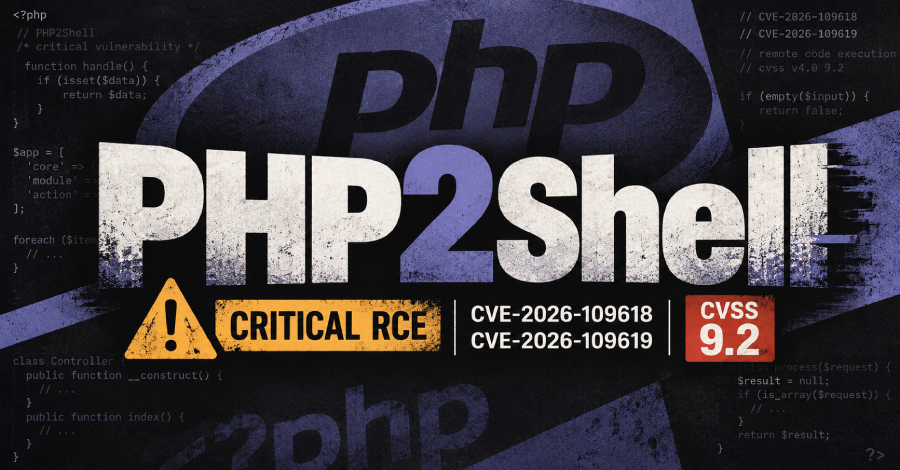
Em 17 de outubro, antes da divulgação pública e das correções, a Amazon Threat Intelligence detectou uma tentativa de explorar falhas no PHP. Depois que a vulnerabilidade veio a público, pesquisadores observaram novas tentativas de ataque, mas não confirmaram que elas tenham causado invasões bem-sucedidas. A descoberta das vulnerabilidades críticas, feita pela Wiz com auxílio de inteligência artificial, levou operadores de sites e órgãos públicos a adotar medidas de contenção. Como as falhas poderiam abrir acesso a arquivos ou bancos de dados dos servidores, alertas oficiais recomendaram instalar as correções ou desligar sistemas vulneráveis. A NSA reforçou a urgência dessa resposta, e governos e empresas em diferentes países retiraram sites e sistemas do ar preventivamente.
A preparação das proteções também envolveu uma colaboração coordenada. A OpenAI liderou por dois meses uma coalizão de mantenedores, pesquisadores e empresas de segurança; a Calif usou o GPT-5.6 Sol para encontrar uma versão de uma falha, enquanto a Wiz identificou e reportou as vulnerabilidades de forma independente. Após a divulgação antecipada de informações sobre uma vulnerabilidade, governos voltaram a tirar sites do ar e agências de cibersegurança de vários países emitiram alertas urgentes. Mais tarde, o projeto PHP alertou sobre outra falha, a CVE-2026-115560, distinta das vulnerabilidades PHP2Shell. Ela afeta uma configuração incomum e, enquanto não houver correção em uma versão regular, a recomendação é desativar o recurso de progresso de upload de sessões.
a ponta — agora
PHP alerta sobre nova falha de execução de código
o que veio antes
 Governos retiram sites do ar para se proteger de falhas no PHP
2 fontes22/10/2026
 OpenAI liderou coalizão de dois meses para corrigir falhas PHP2Shell
8 fontes21/10/2026
 Governos e empresas retiram sites do ar após descoberta de falhas no PHP
2 fontes21/10/2026