O AGENTICO
Alpine Linux
empresa · 10 menções
 Alpine
O que as fontes disseram sobre Alpine Linux
As fontes relataram que, em 20 e 21 de outubro de 2026, houve tentativas de explorar uma falha no GitLab do Alpine: elas derrubaram workers oito vezes e quatro avançaram além da falha inicial de regex; embora também tenham sido descritas como malsucedidas, o Alpine reconstruiu o servidor por não conseguir descartar que código tivesse sido executado. A atualização para GitLab 19.3.6 não corrigiu o problema porque a imagem usava Ruby padrão, e o Alpine verificou alterações e pacotes produzidos no período no repositório aports, hospedado nesse servidor. Separadamente, uma falha no OpenSSH podia permitir acesso a contas sem senha em certas configurações Alpine; a Alpine publicou pacotes corrigidos desde a versão 3.16, e a OpenSSH recomendou desativar a autenticação por senha ou o SSH nos sistemas afetados, sem relatos de exploração.
Dados
| Contas com senha necessárias para a condição da falha | ao menos uma conta |
| Segundo dia da tentativa de exploração | 21 de outubro de 2026 |
| Tentativas que avançaram além da falha inicial de regex | quatro tentativas |
| Quedas dos workers | oito vezes |
Menções
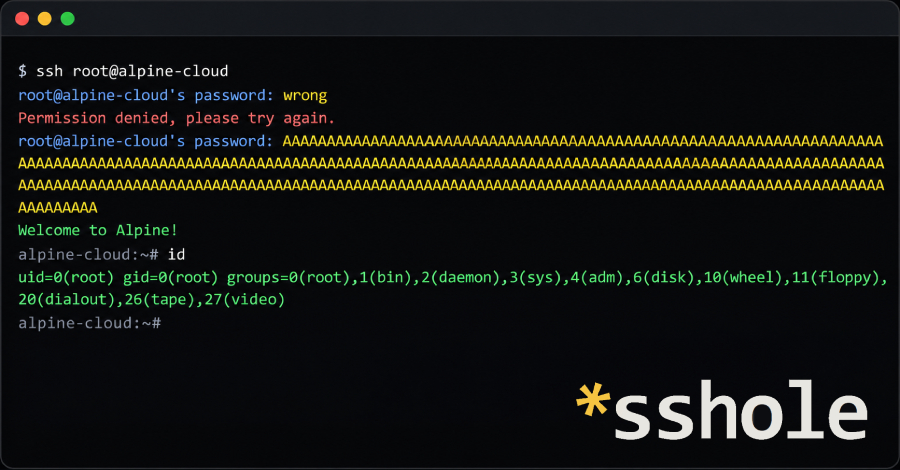
A OpenSSH recomendou desativar a autenticação por senha ou o SSH nos sistemas afetados; não havia relatos de ataques que explorassem a falha.
A recomendação oferece uma medida temporária enquanto os sistemas vulneráveis são corrigidos.
A falha afetava servidores Alpine Linux e não atingia sistemas que usam glibc ou verificam senhas por meio do PAM.
A distinção ajuda administradores a determinar quais sistemas precisam de medidas de proteção.
A falha podia permitir acesso a contas sem senha quando o servidor OpenSSH usava musl sem PAM, tinha autenticação por senha habilitada e ao menos uma conta com senha.
A exploração dependia de uma combinação específica de configuração e biblioteca.
A Alpine publicou pacotes corrigidos para todas as versões desde a 3.16.
Os pacotes oferecem uma correção para instalações antigas da distribuição.
A OpenSSH lançou a versão 10.6p2 para bloquear uma falha crítica que permitia acesso a contas sem senha em determinados servidores Alpine Linux.
A correção reduz o risco de invasão em servidores com as configurações vulneráveis.
Um invasor desconhecido tentou explorar a falha do GitLab contra uma instância da Alpine Linux em 20 e 21 de outubro de 2026, mas as tentativas falharam.
O episódio é um registro de tentativa de exploração sem sucesso, não de comprometimento confirmado.
Todo dia, só o que dois veículos independentes confirmaram — no seu feed.