O AGENTICO
OpenSSH
empresa · 3 menções
O que as fontes disseram sobre OpenSSH
A OpenSSH lançou a versão 10.6p2 para bloquear uma falha crítica que podia permitir acesso a contas sem senha em determinados servidores Alpine Linux, sob condições específicas de configuração. A empresa recomendou desativar a autenticação por senha ou o SSH nos sistemas afetados; não havia relatos de ataques que explorassem a falha.
Menções
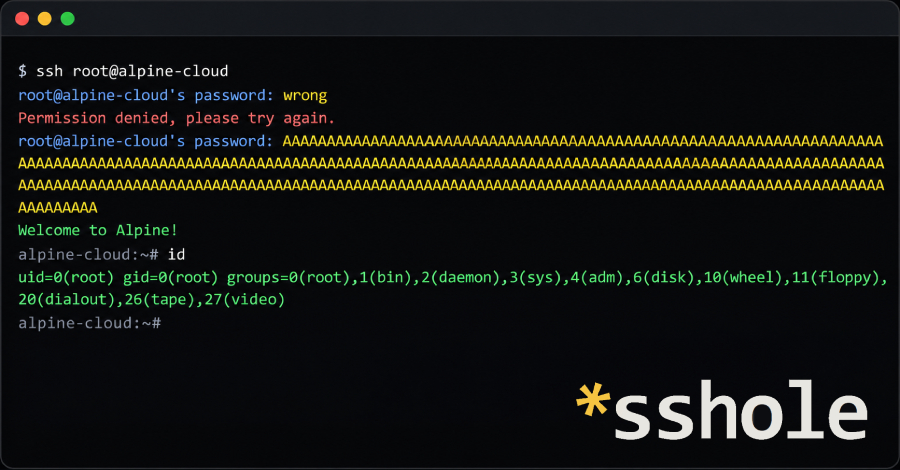
A OpenSSH recomendou desativar a autenticação por senha ou o SSH nos sistemas afetados; não havia relatos de ataques que explorassem a falha.
A recomendação oferece uma medida temporária enquanto os sistemas vulneráveis são corrigidos.
A falha podia permitir acesso a contas sem senha quando o servidor OpenSSH usava musl sem PAM, tinha autenticação por senha habilitada e ao menos uma conta com senha.
A exploração dependia de uma combinação específica de configuração e biblioteca.
A OpenSSH lançou a versão 10.6p2 para bloquear uma falha crítica que permitia acesso a contas sem senha em determinados servidores Alpine Linux.
A correção reduz o risco de invasão em servidores com as configurações vulneráveis.
Todo dia, só o que dois veículos independentes confirmaram — no seu feed.