O AGENTICO
Cisco Talos
empresa · 4 menções
 Windows
O que as fontes disseram sobre Cisco Talos
A Cisco Talos descobriu um malware Windows chamado CLOSEDQUORUM que recebe ordens de um painel com até quatro modelos de IA, em vez de um servidor de comando controlado por atacantes. A empresa não viu o malware funcionando de ponta a ponta, e a versão pública dele não funciona como está; a descoberta foi feita com a ferramenta de código aberto CAIRN, lançada no mesmo dia para caçar malwares que usam serviços de IA. Além disso, a Talos descobriu um backdoor chamado Antino, usado por um ator ligado à China em campanhas de espionagem contra organizações governamentais e políticas na Ásia.
Citações
“Cisco Talos is tracking the cluster under the moniker UAT-11587.”
A descoberta revela uma nova ferramenta de espionagem cibernética com possível origem chinesa, ampliando o conhecimento sobre ameaças regionais.
Empresa de segurança · ver em The Hacker News ↗
Menções
A Cisco Talos descobriu um backdoor chamado Antino, usado por um ator ligado à China em campanhas de espionagem contra organizações governamentais e políticas na Ásia.
A descoberta revela uma nova ferramenta de espionagem cibernética com possível origem chinesa, ampliando o conhecimento sobre ameaças regionais.
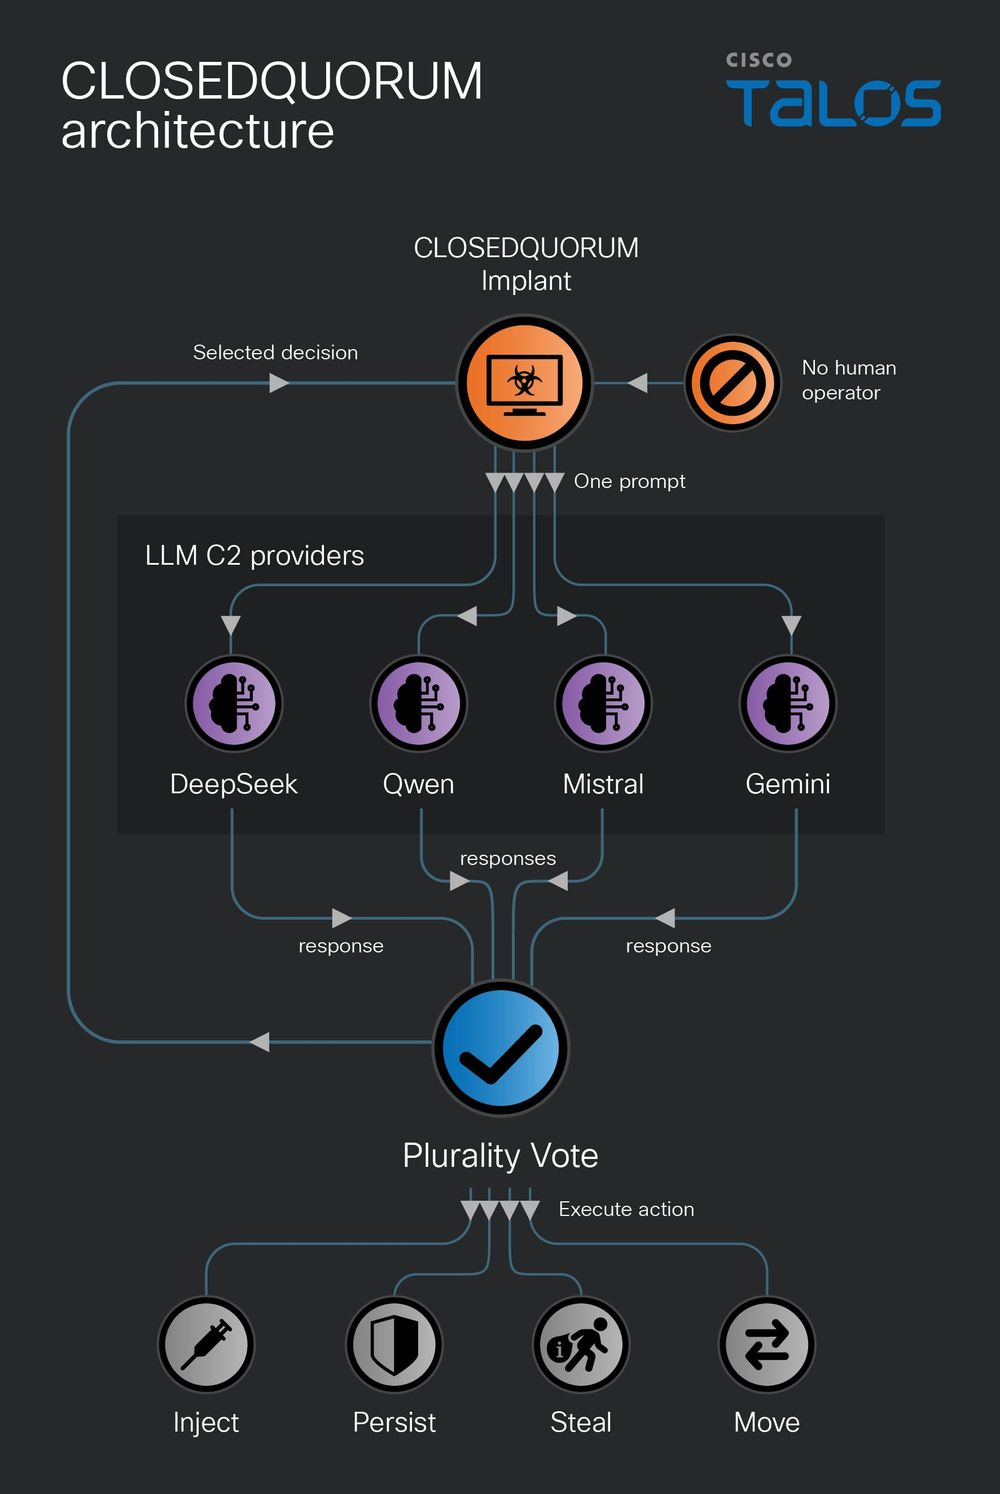
A Talos encontrou o malware usando o CAIRN, uma ferramenta de código aberto lançada no mesmo dia para caçar malwares que usam serviços de IA.
O CAIRN é uma ferramenta nova da Talos para detectar ameaças que empregam IA; CLOSEDQUORUM é o primeiro estudo de caso.
A Talos não viu o malware funcionando de ponta a ponta, e a versão pública dele não funciona como está.
Ainda não foi possível observar a operação completa do malware; a versão pública é disfuncional.
A Cisco Talos descobriu um malware Windows chamado CLOSEDQUORUM que recebe ordens de um painel de até quatro modelos de IA em vez de um servidor de comando controlado por atacantes.
Representa uma nova tática de malware que terceiriza decisões táticas para IAs, sem necessidade de comando humano contínuo.
Todo dia, só o que dois veículos independentes confirmaram — no seu feed.