O AGENTICO
Cisco Talos descobre backdoor Antino que usa Outlook e OneDrive para comando
2 fontesdesde 02 de outubro de 20262 artigos
A Cisco Talos identificou uma campanha de espionagem cibernética atribuída a um ator ligado à China, que atingiu pelo menos 16 organizações governamentais e políticas em oito países asiáticos desde setembro de 2025. O grupo, monitorado como UAT-11587, utiliza um backdoor inédito chamado Antino, escrito em Rust, que se comunica exclusivamente via Microsoft 365, usando Outlook e OneDrive para comandos e exfiltração de dados, o que dificulta a detecção.
Resumo
A Cisco Talos descobriu um backdoor chamado Antino, usado por um ator ligado à China em campanhas de espionagem contra organizações governamentais e políticas na Ásia.
A descoberta revela uma nova ferramenta de espionagem cibernética com possível origem chinesa, ampliando o conhecimento sobre ameaças regionais.
O backdoor Antino é escrito em Rust e opera exclusivamente por meio do Microsoft 365, usando Microsoft Graph para interagir com Outlook e OneDrive.
O uso de serviços legítimos da Microsoft para comando e controle permite que o tráfego malicioso se misture com atividades normais, dificultando a detecção.
O grupo UAT-11587, monitorado pela Cisco Talos, é suspeito de ter ligações com o cluster Jewelbug, que por sua vez tem semelhanças táticas com outros grupos alinhados à China.
A possível conexão com grupos conhecidos de espionagem chinesa ajuda a entender a origem e as táticas do ator, embora ainda não haja confirmação definitiva.
A campanha de espionagem usando o backdoor Antino já atingiu pelo menos 16 organizações governamentais e políticas em oito países asiáticos desde setembro de 2025.
A abrangência geográfica e o número de alvos demonstram a escala da operação, que continua ativa.
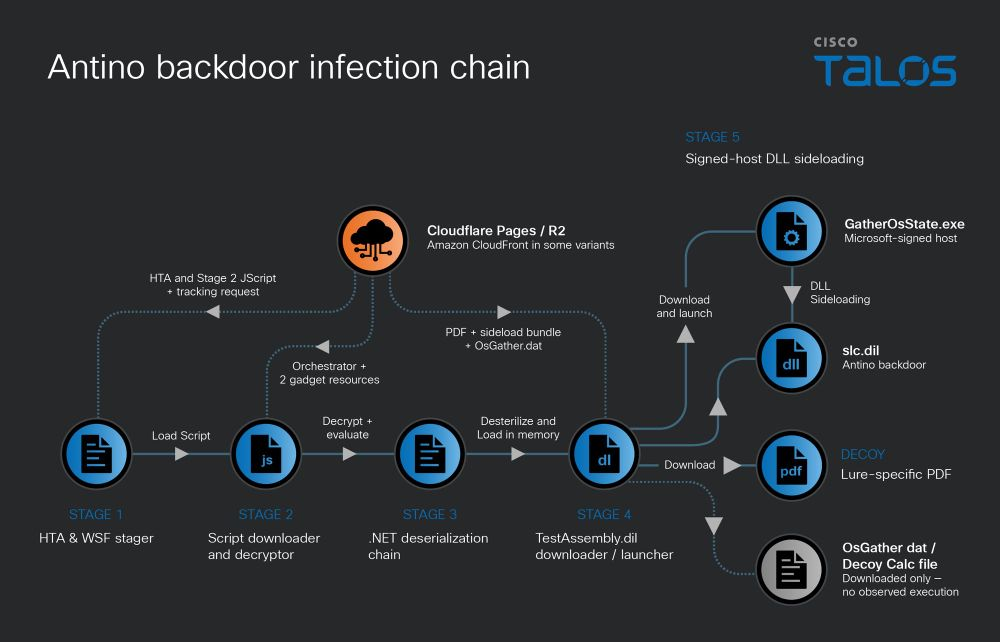
O backdoor Antino suporta reconhecimento do host, execução de shell e PowerShell, transferência de arquivos, carregamento de shellcode em memória e persistência.
As funcionalidades do backdoor permitem controle total do sistema comprometido, facilitando a coleta de dados e a manutenção do acesso.
Citações
“Cisco Talos is tracking the cluster under the moniker UAT-11587.”
A descoberta revela uma nova ferramenta de espionagem cibernética com possível origem chinesa, ampliando o conhecimento sobre ameaças regionais.
— Cisco Talos, Empresa de segurança · ver em The Hacker News ↗
“Its native command-and-control channel operates exclusively through Microsoft 365, using Microsoft Graph to interact with Outlook and OneDrive.”
O uso de serviços legítimos da Microsoft para comando e controle permite que o tráfego malicioso se misture com atividades normais, dificultando a detecção.
— Ashley Shen, Pesquisadora de segurança da Cisco Talos · ver em The Hacker News ↗
“Antino is a Rust-compiled Windows backdoor that supports host reconnaissance, shell and PowerShell execution, file transfer, in-memory shellcode loading and persistence.”
As funcionalidades do backdoor permitem controle total do sistema comprometido, facilitando a coleta de dados e a manutenção do acesso.
— Ashley Shen, Pesquisadora de segurança da Cisco Talos · ver em Security Affairs ↗
Todo dia, só o que dois veículos independentes confirmaram — no seu feed.