O AGENTICO
EMV
produto · 4 menções
 Visa
O que as fontes disseram sobre EMV
Um ataque chamado 'Zombie Card' explora uma decisão de design no Kernel 3 da Visa e no protocolo EMV contactless, que autentica seletivamente, permitindo alterar campos críticos sem proteção de ponta a ponta. Testes com cartões físicos expirados de três grandes bancos americanos mostraram que um aprovou transações revividas, outro recusou todas e o terceiro, com kernel diferente, teve a modificação falhada. As proteções opcionais de detecção de relay não estavam habilitadas em nenhum cartão ou terminal testado, e nem Visa nem os bancos notificados confirmaram correção.
Menções
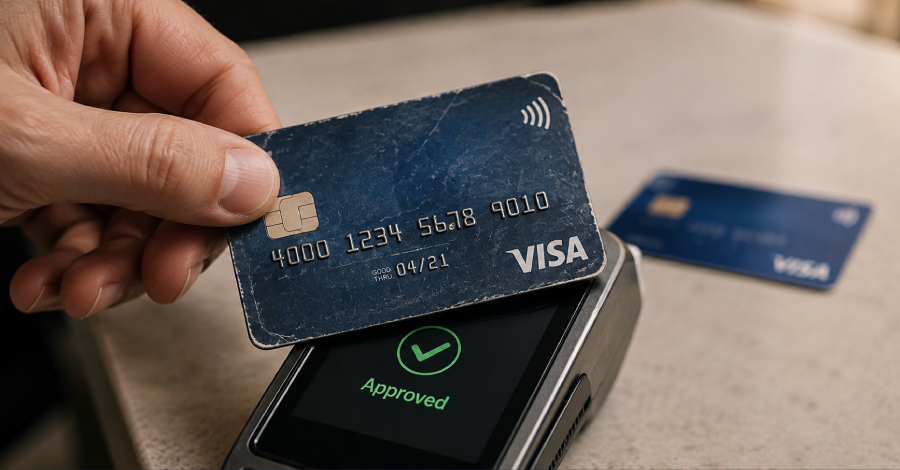
O ataque 'Zombie Card' explora uma fragilidade estrutural no protocolo EMV, onde muitos objetos de dados são trocados em texto claro entre o cartão e o terminal, e apenas um subconjunto é posteriormente vinculado à verificação criptográfica via ODA e criptogramas verificados pelo emissor.
Essa é a causa raiz da vulnerabilidade: a falta de proteção de integridade de ponta a ponta em campos críticos de decisão permite que um invasor altere a data de validade sem ser detectado.
As proteções EMV opcionais que detectam relay não estavam habilitadas em nenhum cartão ou terminal testado, e nem Visa nem os bancos notificados confirmaram correção em andamento.
Isso agrava a situação, pois mecanismos de defesa já existentes não são ativados por padrão, deixando os usuários vulneráveis.
Testes com cartões físicos expirados em três grandes bancos dos EUA mostraram que um aprovou as transações revividas, um recusou todas as tentativas e o terceiro usava um kernel EMV diferente, no qual a modificação falhou.
A variação entre bancos indica que a vulnerabilidade depende de configurações específicas do emissor, não sendo universal.
O ataque explora uma decisão de design específica no Kernel 3 da Visa, e o protocolo EMV contactless é seletivamente autenticado, permitindo adulteração de campos críticos não protegidos de ponta a ponta.
Isso revela uma fragilidade estrutural no padrão EMV, que pode afetar outras implementações além da Visa.
Todo dia, só o que dois veículos independentes confirmaram — no seu feed.