O AGENTICO
macOS
produto · 35 menções
 Apple
 ChatGPT
 Mac
O que as fontes disseram sobre macOS
O macOS foi alvo de uma vulnerabilidade crítica (CVE-2026-65400) no componente Screen Sharing, que estava sendo explorada ativamente para instalar mineradores de Monero em sistemas expostos, com código de prova de conceito público disponível. Além disso, a partir do macOS 26.4, o sistema exibe notificações ao abrir aplicativos dependentes de Rosetta, orientando os usuários a migrarem para versões nativas de Apple Silicon. Um vazamento no código do macOS 26.7 RC sugere a preparação de um novo Apple TV 4K com Siri Remote atualizado.
Menções
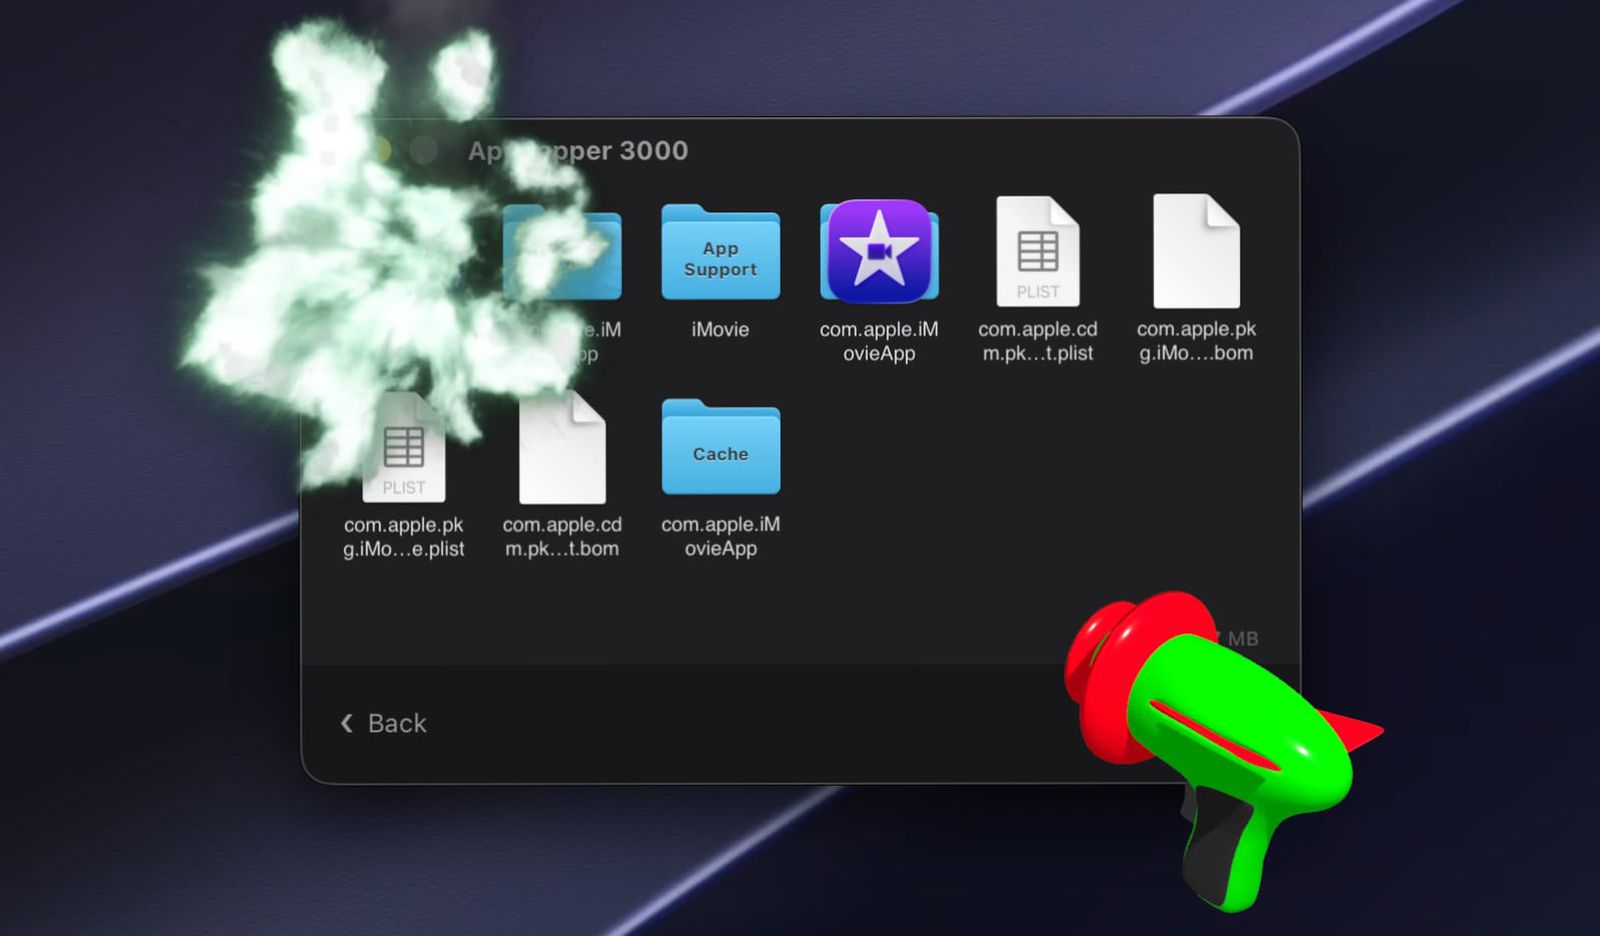
Para funcionar, o AppZapper 3000 requer permissão de Acesso Total ao Disco e encontra e deleta todos os arquivos de um aplicativo em poucos segundos.
A funcionalidade de localizar e apagar todos os arquivos associados é um diferencial do app, que exige configuração de permissão no sistema.
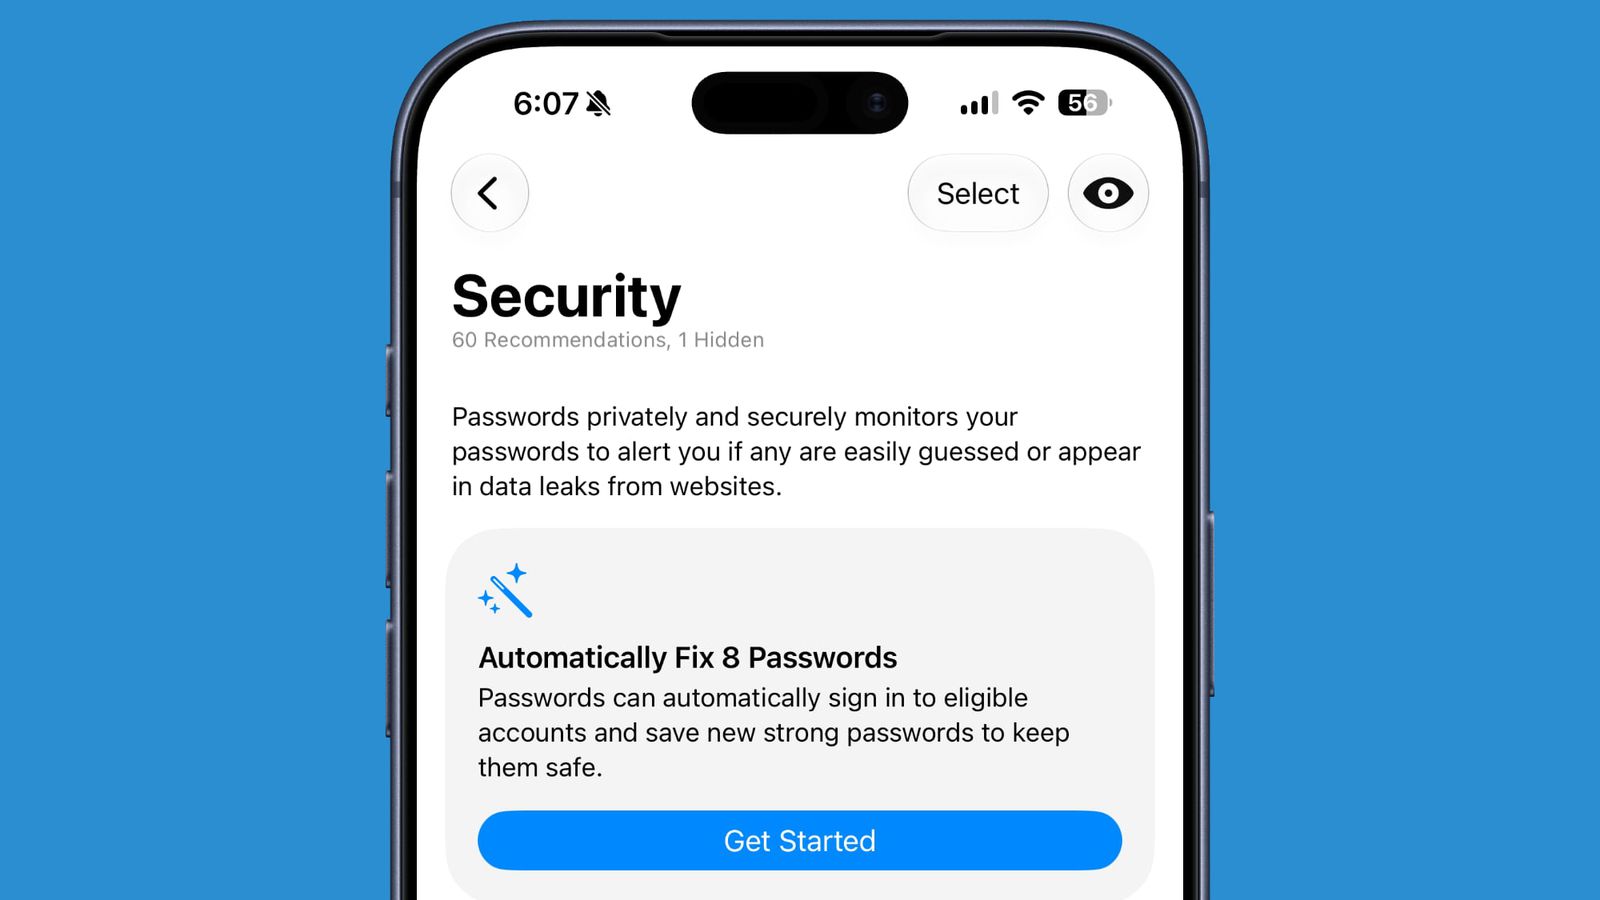
A Apple atualizou seu site para refletir a remoção dessas funcionalidades, também presente nas páginas do iPadOS 27 e macOS 27.
A confirmação oficial veio por meio das páginas de produtos, indicando que a mudança é válida também para outros sistemas da empresa.
O macOS 26.4 ou posterior mostra notificações ao usuário ao abrir apps que dependem de Rosetta, alertando para atualizar para versão nativa de Apple Silicon.
Os usuários serão incentivados a migrar para apps nativos antes do fim do Rosetta.
O Muse Code pode ser instalado com um único comando e usado para tarefas completas de engenharia de software, como planejar mudanças, escrever código e validar resultados.
A ferramenta se diferencia por ser um agente de terminal, que executa tarefas complexas de programação de forma autônoma.
Os dados capturados pelo Computer History são armazenados localmente sem criptografia, o que permite que outros programas com as mesmas permissões do usuário os acessem.
A falta de criptografia é um ponto crítico de privacidade que pode expor informações sensíveis.
A atualização inclui mensagens entre sessões no macOS e Linux.
Sessões diferentes do Claude Code podem se comunicar, facilitando a continuidade do trabalho.
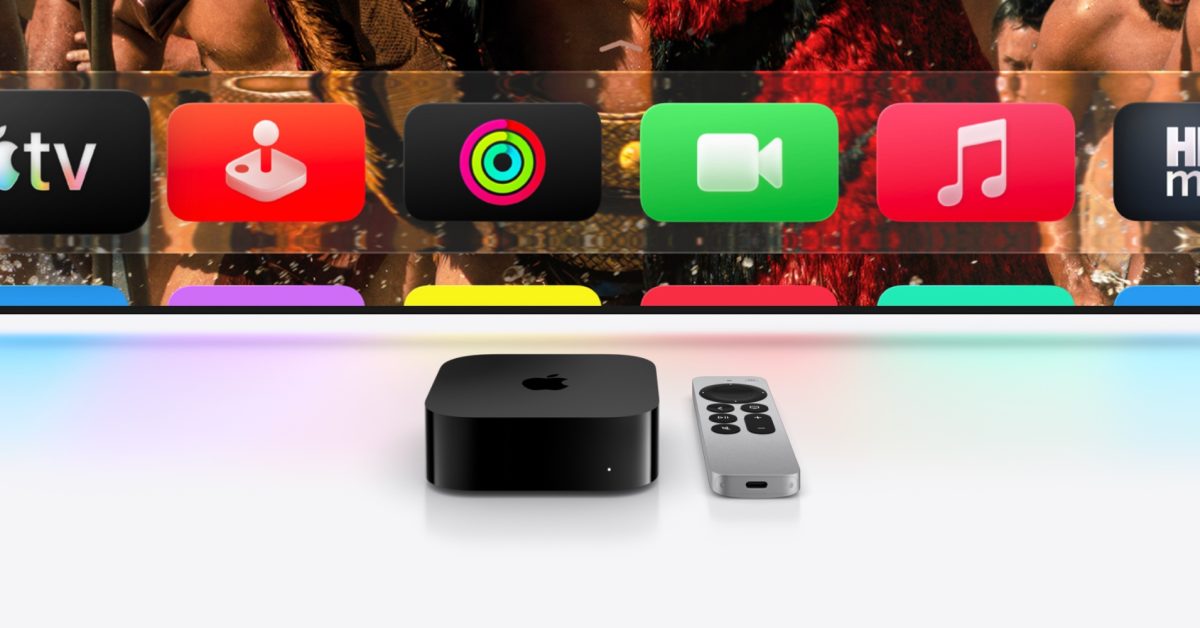
Um vazamento de código no macOS 26.7 RC, descoberto pelo MacRumors, indica que um novo Apple TV 4K com um Siri Remote atualizado está sendo preparado.
A descoberta de uma referência a 'ATVRemote1,5' no código do macOS sugere fortemente que a Apple está trabalhando em um novo controle remoto para o Apple TV.
A OpenAI lançou um plugin Apple Messages para o ChatGPT no Mac, permitindo ler, buscar, preparar e enviar mensagens via iMessage, SMS e RCS, disponível em todos os planos do app desktop para macOS, incluindo ChatGPT Work e Codex, e exige Mac com chip da Apple, não funcionando em conversas regulares do ChatGPT.
O novo recurso do ChatGPT para Mac integra o assistente ao aplicativo de mensagens da Apple, com capacidade de manipular conversas, mas com restrições de hardware e planos específicos.
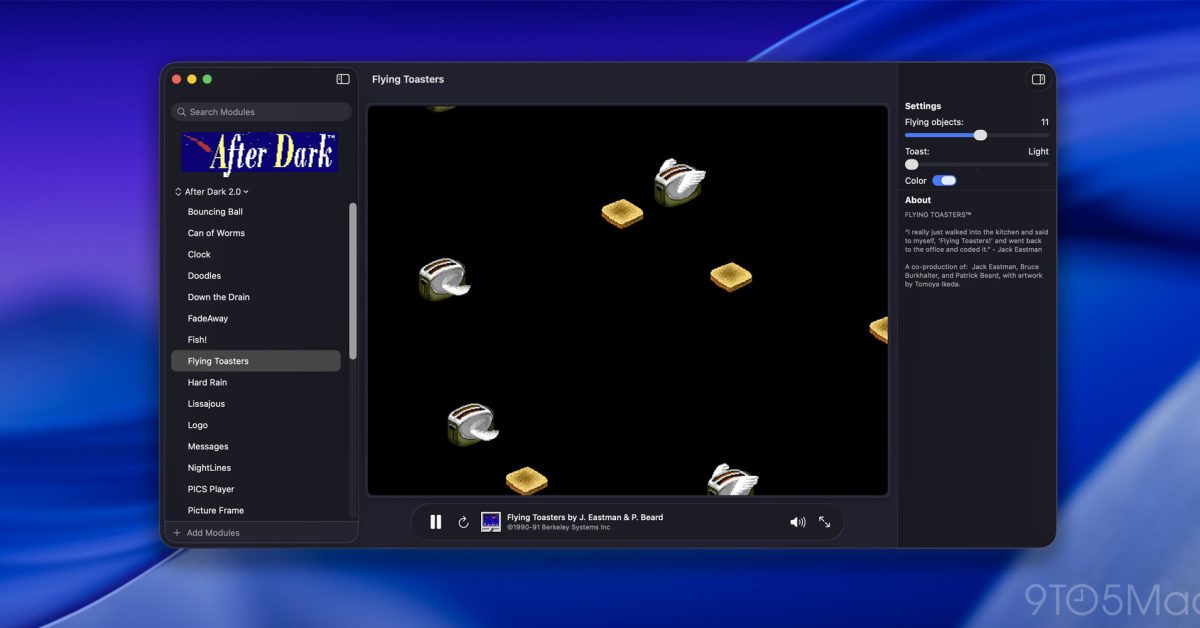
O Afterglow também inclui um módulo de protetor de tela nativo para macOS, permitindo que os módulos da After Dark sejam usados como protetores de tela do sistema.
Isso integra a experiência clássica ao sistema operacional moderno, aumentando a usabilidade.
A CISA adicionou quatro vulnerabilidades críticas ao catálogo KEV: CVE-2026-65400 (macOS), CVE-2026-55040 (SharePoint), CVE-2026-59310 (vCenter) e CVE-2026-33824 (IKE do Microsoft), todas com exploração ativa.
Essas falhas estão sendo exploradas e exigem correção imediata por parte das organizações afetadas.
Os eventos capturados são convertidos em resumos de texto Markdown e armazenados localmente no sistema de arquivos do macOS; esses arquivos não são criptografados e podem ser acessados por outros programas com as mesmas permissões do usuário.
A falta de criptografia local é um ponto crítico de privacidade, pois outros aplicativos podem ler o histórico.
Em vez de capturas de tela, como no projeto Chronicle, o Computer History registra eventos de interação — cliques, digitação, atalhos de teclado e trocas de aplicativos — por meio dos recursos de acessibilidade do macOS, sem capturar tela ou áudio.
Isso diferencia o recurso de iniciativas anteriores e define exatamente o que a OpenAI coleta.
A OpenAI lançou o Computer History, um recurso opcional do ChatGPT no macOS que transforma atividades em aplicativos e sites em memórias e uma linha do tempo que podem ser usadas por ChatGPT e Codex.
Este é o fato central: o ChatGPT passa a ter acesso ao contexto do que o usuário fez fora do aplicativo.
Está circulando código de prova de conceito público para a falha do macOS, reduzindo a barreira para atacantes.
A divulgação de PoC acelera o risco de exploração por criminosos menos sofisticados.
A vulnerabilidade CVE-2026-65400 no Screen Sharing do macOS é uma falha de autenticação causada por gerenciamento de estado insuficiente, permitindo a um atacante autenticar sem credenciais válidas.
Essa falha é o vetor usado pelos atacantes para obter controle total do Mac, tornando a atualização do sistema crítica.
Os dados capturados pelo Computer History são armazenados localmente em arquivos Markdown sem criptografia, o que aumenta a exposição a ataques de outros programas.
A falta de criptografia local pode permitir que outros aplicativos acessem o histórico, gerando preocupações de privacidade e segurança.
O Computer History é um recurso opcional do ChatGPT no macOS que transforma atividades em aplicativos e sites em memórias e uma linha do tempo.
Isso permite que o ChatGPT forneça contexto sobre o que o usuário fez, melhorando a personalização das respostas.
O plugin Apple Messages do ChatGPT permite ler, buscar, preparar e enviar mensagens no Mac, com suporte a iMessage, SMS e RCS; está disponível em todos os planos do app desktop para macOS, incluindo ChatGPT Work e Codex, e exige Mac com chip da Apple, não funcionando em conversas regulares do ChatGPT. Por padrão, o envio exige aprovação do usuário, o plugin roda localmente sem criar índice de mensagens, exige Acesso Total ao Disco e usa AppleScript e Acessibilidade.
Essa integração amplia o alcance do ChatGPT no ecossistema Apple, mas levanta questões de privacidade devido ao acesso a mensagens pessoais.
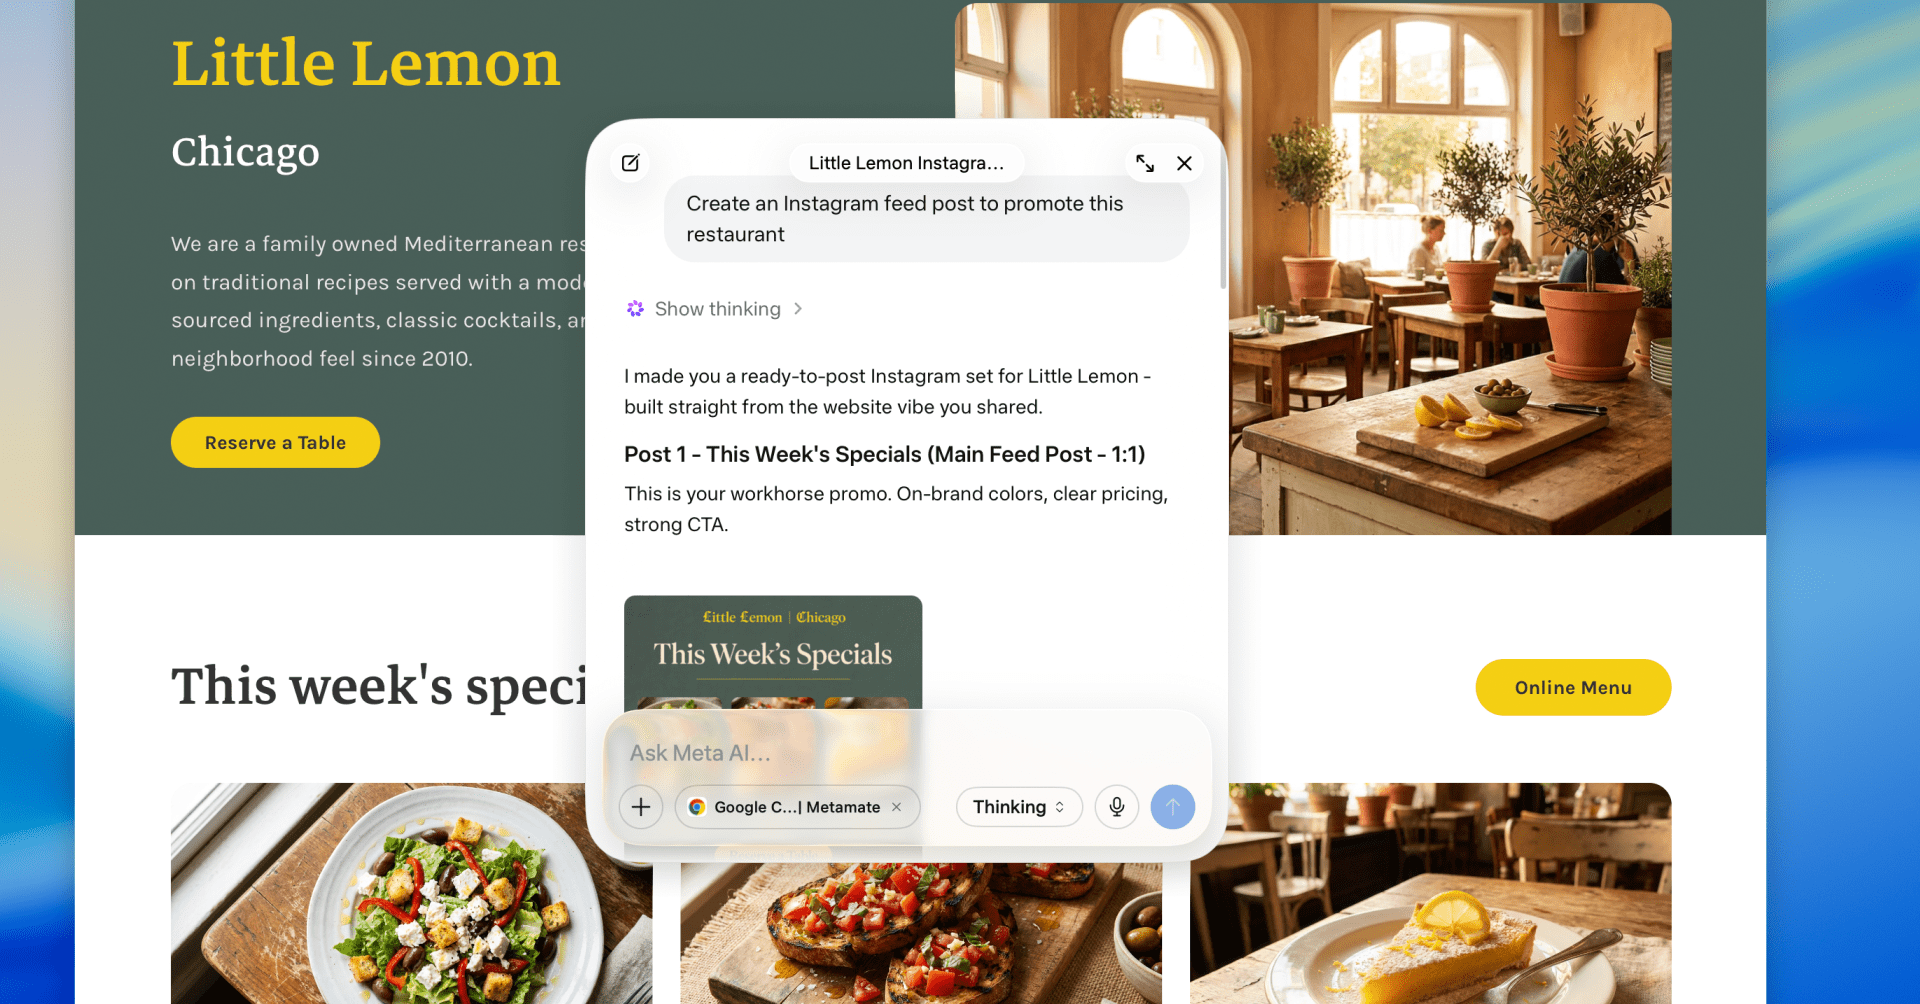
A Meta lançou um aplicativo Meta AI para Mac em versão beta, compatível com Apple silicon e macOS 15 ou posterior.
Isso marca a chegada do assistente da Meta ao desktop Mac, ampliando seu alcance para além de celulares e navegadores.
Além do WebKit, as atualizações corrigem falhas em Audio, ImageIO, IOGPUFamily, Kernel e Telephony.
As correções abrangem vários subsistemas, ampliando a proteção do sistema.
AmnesiaStealer é um infostealer para macOS, escrito em Rust, capaz de sequestrar navegadores Chromium para roubar dados de sessão.
Este fato é importante porque identifica a origem e a natureza do malware, permitindo que usuários de macOS reconheçam o risco e tomem medidas preventivas.
A vulnerabilidade CVE-2026-65400 no componente Screen Sharing do macOS está sendo explorada ativamente para instalar mineradores de Monero em sistemas expostos, conforme alerta do NCSC-NL.
Macs com a porta 5900 exposta podem ser comprometidos e usados para mineração de criptomoedas, representando risco de invasão e consumo de recursos.
Em todos os casos relatados, os atacantes obtiveram acesso root e instalaram software de mineração de Monero nas máquinas comprometidas.
Demonstra o grau de comprometimento total do Mac, resultando no uso indevido de recursos para mineração de criptomoeda.
Atacantes exploraram uma falha no recurso Screen Sharing do macOS para obter acesso root e instalar software de mineração de Monero em Macs conectados à internet.
Isso é crítico porque mostra como uma falha simples no Screen Sharing pode comprometer totalmente máquinas expostas, sendo explorada para mineração de criptomoedas.
Atacantes exploraram uma falha no recurso Screen Sharing do macOS para obter acesso root e instalar software de mineração de Monero em Macs conectados à internet.
Isso indica que a vulnerabilidade permitiu controle total do sistema, o que é gravíssimo.
A vulnerabilidade CVE-2026-65400 (CVSS 9.8) no Screen Sharing do macOS está sendo explorada ativamente para implantar mineradores de Monero em sistemas expostos, conforme alerta do NCSC-NL.
Exploração ativa em Macs com porta 5900 exposta demonstra risco de comprometimento remoto.
O Computer History registra interações via recursos de acessibilidade do macOS, incluindo cliques, digitação, atalhos de teclado e trocas de aplicativos.
Diferente do Chronicle que usava screenshots, esse método é mais privado e eficiente.
A OpenAI lançou o recurso opcional Computer History para o ChatGPT no macOS, que monitora atividades em aplicativos e sites, transformando-as em memórias e uma linha do tempo.
Isso permite que o ChatGPT e o Codex usem contexto de fora do app para responder melhor.
Os arquivos gerados pelo Histórico do Computador não são criptografados localmente e ficam armazenados no sistema de arquivos do macOS, geralmente em formato Markdown, o que aumenta a exposição a ataques.
A falta de criptografia local é um ponto crítico de privacidade, pois outros programas com as mesmas permissões podem acessar os dados.
O Computer History monitora cliques, digitação, atalhos de teclado e mudanças de aplicativos, usando os recursos de acessibilidade do macOS, e converte essas atividades em resumos de texto no formato Markdown armazenados localmente.
Esses detalhes técnicos explicam como o recurso funciona e destacam a semelhança com ferramentas de monitoramento, gerando preocupações de privacidade.

O Gemini agora pode ser acionado pela tecla Fn no macOS para comandos de voz.
O recurso permite interação com a IA sem abrir janelas separadas, otimizando a produtividade.
Todo dia, só o que dois veículos independentes confirmaram — no seu feed.