O AGENTICO
CISA
empresa · 36 menções
 Fortinet
O que as fontes disseram sobre CISA
As fontes relataram que a CISA adicionou numerosas vulnerabilidades de diversos produtos ao catálogo KEV, muitas delas com exploração ativa, e que em alguns casos estabeleceu prazos para agências federais aplicarem correções ou mitigações. Também noticiaram alertas conjuntos sobre scripts de exploração gerados por IA contra controladores Siemens S7 e avaliações de red team em que houve comprometimento total do domínio de duas organizações de infraestrutura crítica.
Citações
“CISA is aware of cyber threat actors exploiting this zero-day authentication bypass vulnerability, which allows remote, unauthenticated execution of arbitrary commands, to conduct credential theft and data exfiltration,”
A exploração ativa pode resultar no comprometimento de credenciais e na retirada de informações das redes afetadas.
Agência de Segurança Cibernética e de Infraestrutura dos Estados Unidos · ver em The Hacker News ↗
Menções
A CISA adicionou a vulnerabilidade CVE-2026-96951 do Windows Shell ao catálogo KEV de falhas conhecidas e exploradas.
A inclusão no catálogo da CISA sinaliza que a falha exige atenção por já ser explorada.
A CISA informou que agentes de ameaças estavam explorando a vulnerabilidade para roubar credenciais e exfiltrar dados.
A exploração ativa pode resultar no comprometimento de credenciais e na retirada de informações das redes afetadas.
A CISA adicionou a vulnerabilidade CVE-2026-104935 do Ivanti Connect Secure ao catálogo Known Exploited Vulnerabilities (KEV).
A inclusão no catálogo identifica a falha como explorada e orienta órgãos federais a corrigi-la dentro do prazo aplicável.
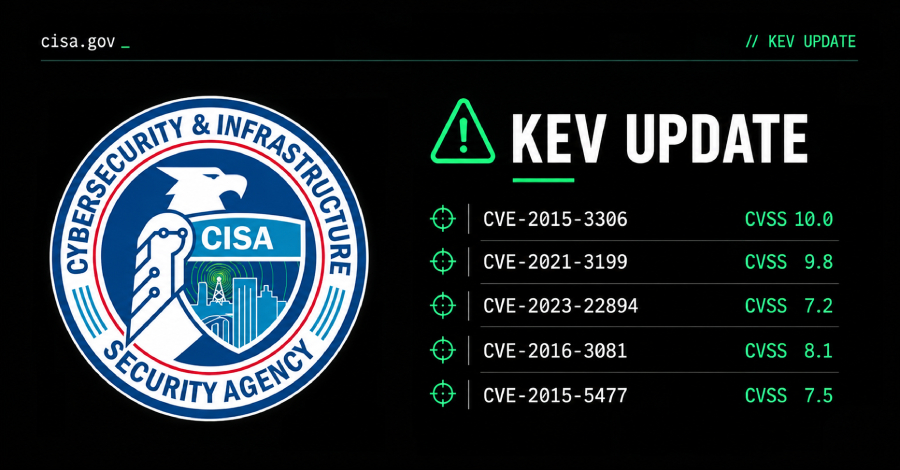
A CISA adicionou cinco vulnerabilidades ao catálogo KEV após sua exploração pelo ator chinês Flax Typhoon.
Isso alerta agências federais sobre falhas ativamente exploradas, com prazo para correção.
A CISA instou os clientes Fortinet com dispositivos FortiGate a habilitar autenticação resistente a phishing, encerrar sessões ativas de SSL VPN e administrativas, redefinir senhas e revisar logs em busca de atividades suspeitas.
As recomendações da agência de segurança cibernética dos EUA são medidas práticas que os administradores devem adotar urgentemente para mitigar o risco.
A empresa de segurança CISA, dos EUA, adicionou a vulnerabilidade CVE-2026-88779 ao seu catálogo de Vulnerabilidades Exploradas Conhecidas (KEV).
A inclusão no catálogo reforça a urgência da aplicação dos patches, pois é um alerta oficial para agências governamentais.
Todo dia, só o que dois veículos independentes confirmaram — no seu feed.