O AGENTICO
Microsoft Defender
produto · 7 menções
 Microsoft
O que as fontes disseram sobre Microsoft Defender
A VideoLAN culpou o Microsoft Defender pela lentidão do VLC no Windows 11. Além disso, o pesquisador Chaotic Eclipse divulgou dois proofs-of-concept de vulnerabilidades no produto: o ShieldBreak, que contorna completamente a correção da CVE-2026-50656 (RoguePlanet) e permite obter privilégios de SYSTEM, e o ShieldCrash, que permite leitura arbitrária de arquivos como SYSTEM. Em outro caso, após a falha do criptografador, o Windows Defender identificou e colocou o payload em quarentena, mas um arquivo falso contendo 99,99% de dados vazios e cerca de 50KB de código malicioso desativa o Windows Defender, e o malware encontrado inclui comandos para desativá-lo e matar processos de segurança.
Dados
| Tamanho do código malicioso | cerca de 50KB |
| Proporção de dados vazios | 99,99% |
Menções
O programa instrui o Microsoft Defender a ignorá-lo e depois um script de limpeza apaga os arquivos do malware.
Essas medidas ajudam a ocultar a infecção e dificultam que a vítima perceba o ataque.
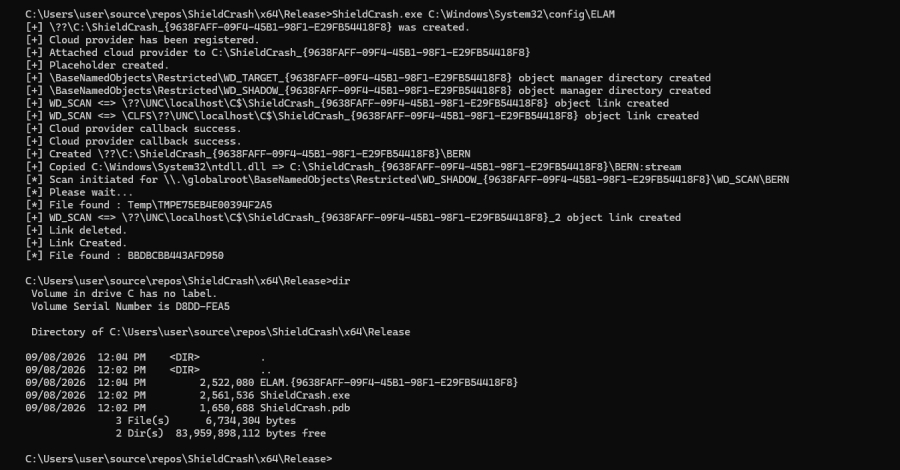
O pesquisador Chaotic Eclipse publicou um proof-of-concept (PoC) de uma vulnerabilidade no Microsoft Defender chamada ShieldCrash, que permite leitura arbitrária de arquivos como SYSTEM.
O exploit prova que a correção da Microsoft para uma falha anterior é incompleta, expondo sistemas Windows a riscos de segurança.
O malware encontrado no arquivo inclui comandos para desativar o Windows Defender e matar processos de segurança.
O código malicioso é projetado para desabilitar proteções do sistema, facilitando ataques futuros.
O arquivo falso contém 99,99% de dados vazios e apenas cerca de 50KB de código malicioso, que desativa o Windows Defender.
A maior parte do download é inútil, com um pequeno payload de malware que compromete a segurança do sistema.
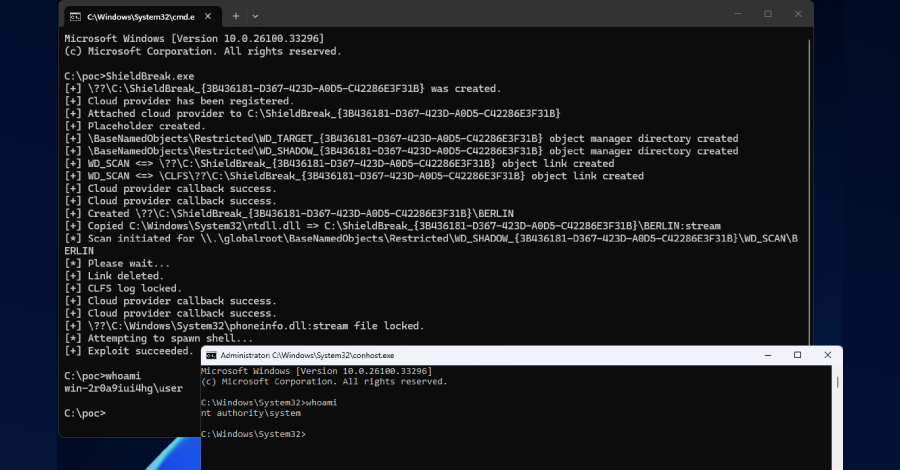
ShieldBreak é uma bypass completa do patch para CVE-2026-50656 (RoguePlanet), uma vulnerabilidade de elevação de privilégio no Microsoft Defender.
Uma bypass completa do patch indica que a correção da Microsoft é insuficiente, expondo sistemas a risco mesmo após atualização.
Após a falha do criptografador, o Windows Defender identificou e colocou o payload em quarentena.
Indica que mesmo após a tentativa de desativar as defesas, a ferramenta nativa do Windows conseguiu neutralizar a ameaça.
Todo dia, só o que dois veículos independentes confirmaram — no seu feed.