O AGENTICO
TLS
produto · 3 menções
 NGINX
O que as fontes disseram sobre TLS
As fontes disseram que o ECH, em conjunto com o DNS privado, oculta nomes de domínio, mas eles ainda podem vazar na consulta DNS inicial e no ClientHello sem criptografia do handshake TLS. Também relataram que uma página de phishing usa subdomínios trycloudflare.com para obter certificados TLS válidos e parecer legítima, e que as cinco vulnerabilidades da primeira matéria dependem de diretivas ou configurações específicas, como alias com rewrite, mapa por expressão regular, AIO com SSI, cache compartilhado de sessão TLS e HTTP/3.
Menções
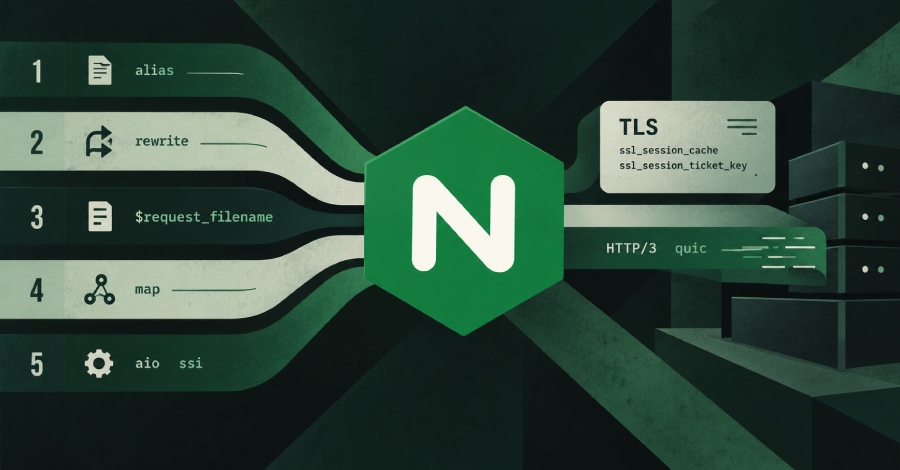
As cinco vulnerabilidades da primeira matéria exigem diretivas ou configurações específicas; entre as condições citadas estão alias com rewrite, mapa por expressão regular, AIO com SSI, cache compartilhado de sessão TLS e HTTP/3.
A exploração não é universal: depende da configuração aplicada ao NGINX.
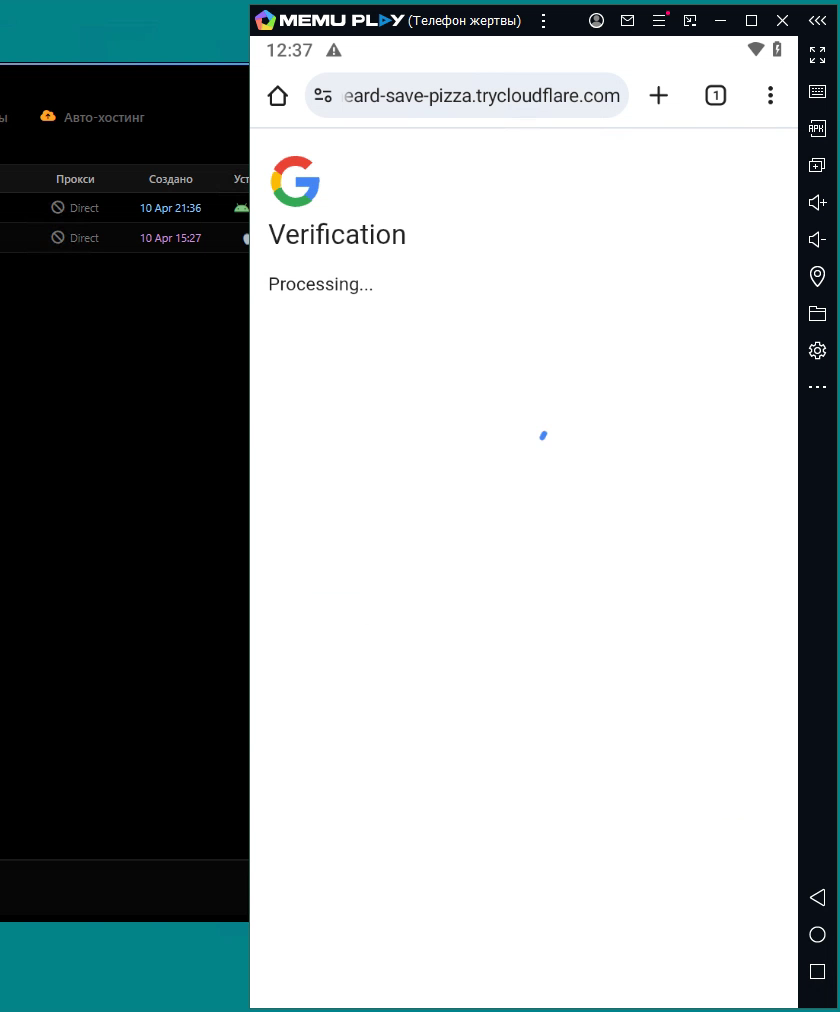
A página de phishing usa subdomínios trycloudflare.com para obter certificados TLS válidos e parecer legítima.
O uso de serviços legítimos de tunelamento dificulta a detecção por listas de bloqueio tradicionais.
O ECH funciona em conjunto com o DNS privado para ocultar os nomes de domínio, mas os nomes ainda vazam em duas situações: na consulta DNS inicial e no campo ClientHello sem criptografia do handshake TLS.
Mesmo com o ECH, há pontos de vazamento que usuários e desenvolvedores precisam conhecer para avaliar a privacidade real.
Todo dia, só o que dois veículos independentes confirmaram — no seu feed.