O AGENTICO
F5 corrige falhas críticas de execução remota de código no NGINX
2 fontesdesde 15 de outubro de 20262 artigos
A F5 anunciou correções para vulnerabilidades no NGINX, incluindo falhas de memória que, em configurações específicas, poderiam permitir execução remota de código. As matérias divergem sobre a quantidade total de problemas corrigidos: uma relata cinco vulnerabilidades e a outra, onze.
Resumo
A F5 lançou correções para vulnerabilidades no NGINX, incluindo falhas que podem possibilitar execução remota de código em determinadas condições.
As correções tratam riscos que podem comprometer servidores NGINX, embora a exploração dependa de condições específicas.
Três falhas de memória descritas pela primeira matéria poderiam causar a interrupção de um processo worker ou, possivelmente, permitir execução de código; a segunda matéria destaca duas falhas críticas de buffer overflow com potencial de execução remota.
A execução de código é um risco grave, mas as matérias indicam que depende de configurações ou condições específicas.
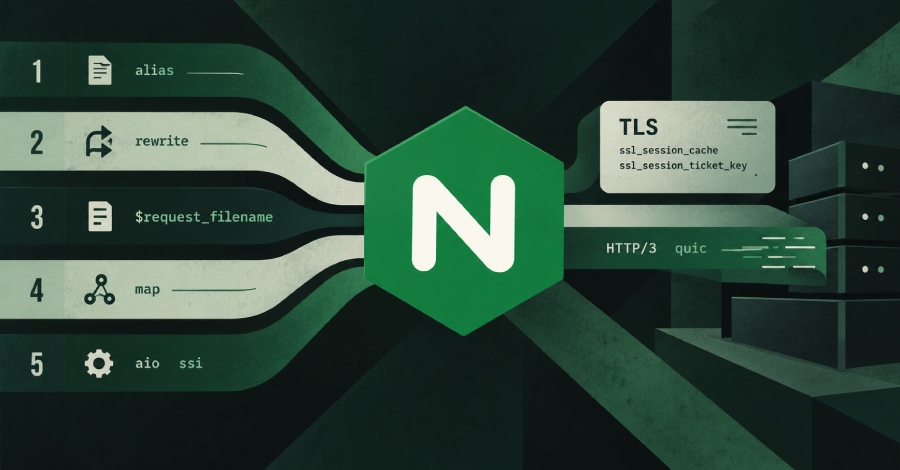
As cinco vulnerabilidades da primeira matéria exigem diretivas ou configurações específicas; entre as condições citadas estão alias com rewrite, mapa por expressão regular, AIO com SSI, cache compartilhado de sessão TLS e HTTP/3.
A exploração não é universal: depende da configuração aplicada ao NGINX.
Todo dia, só o que dois veículos independentes confirmaram — no seu feed.