O AGENTICO
V8
produto · 4 menções
 Chrome
O que as fontes disseram sobre V8
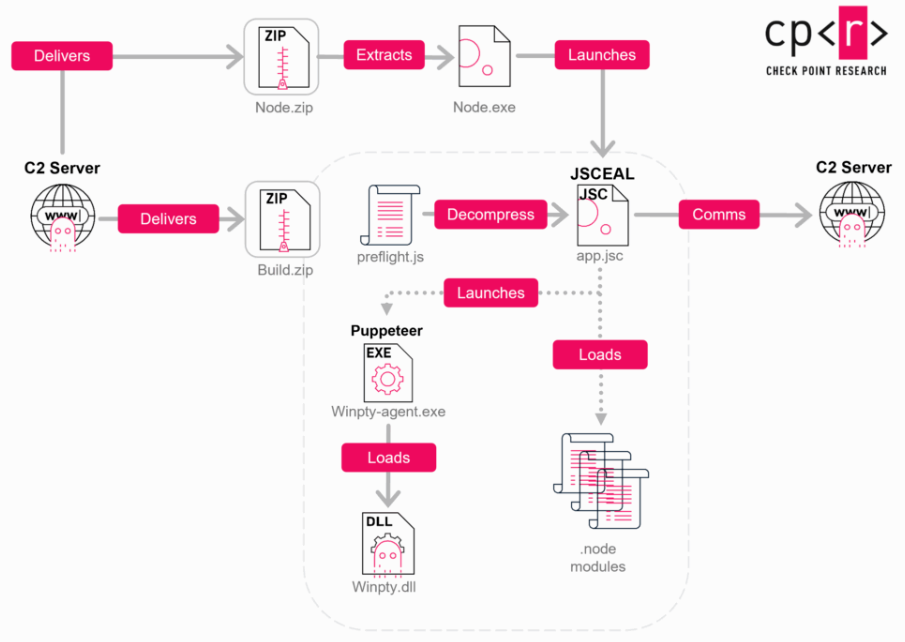
Fontes reportaram que V8, o interpretador JavaScript, concentra vulnerabilidades: o Gemini 3.5 Flash Cyber encontrou 55 falhas nesse motor, mais que outros modelos. A CVE-2026-85046 foi descrita como um bug de type confusion no motor V8 que permite execução remota de código arbitrário dentro do sandbox do navegador através de uma página HTML maliciosa; Salvatore Gulizia detalhou que pode ser transformado em leitura/escrita arbitrária no heap do JavaScript. Além disso, V8 é usado como bytecode interno do Chrome e Node.js, o que dificulta a análise com ferramentas padrão quando código é compilado para esse formato.
Dados
| Contas do Instagram desativadas pela Meta | ao menos duas contas |
| Seguidores das contas do Instagram desativadas | mais de 1 milhão de seguidores |
Menções
O pesquisador de segurança Salvatore Gulizia descreveu a falha CVE-2026-85046 como um bug de type confusion nos compiladores V8 que pode ser transformado em leitura/escrita arbitrária no heap do JavaScript.
A descrição técnica explica a natureza da vulnerabilidade e sua gravidade, já que a capacidade de leitura/escrita arbitrária é um pré-requisito para executar código malicioso.
A vulnerabilidade CVE-2026-85046 é um bug de type confusion no motor V8, que permite a execução remota de código arbitrário dentro do sandbox do navegador através de uma página HTML maliciosa.
A falha é grave (CVSS 8.8) e pode permitir que um atacante assuma o controle do navegador da vítima.
O Gemini 3.5 Flash Cyber encontrou 55 vulnerabilidades no interpretador JavaScript V8, mais que o Gemini 3.5 Flash (47) e o Claude Opus 4.6 (36).
O resultado demonstra a eficácia do modelo especializado em segurança, superando modelos maiores e mais caros.
Todo dia, só o que dois veículos independentes confirmaram — no seu feed.