O AGENTICO
Pesquisadores desmontam malware JSCeal que rouba criptomoedas via bytecode V8
2 fontesdesde 07 de setembro de 20262 artigos
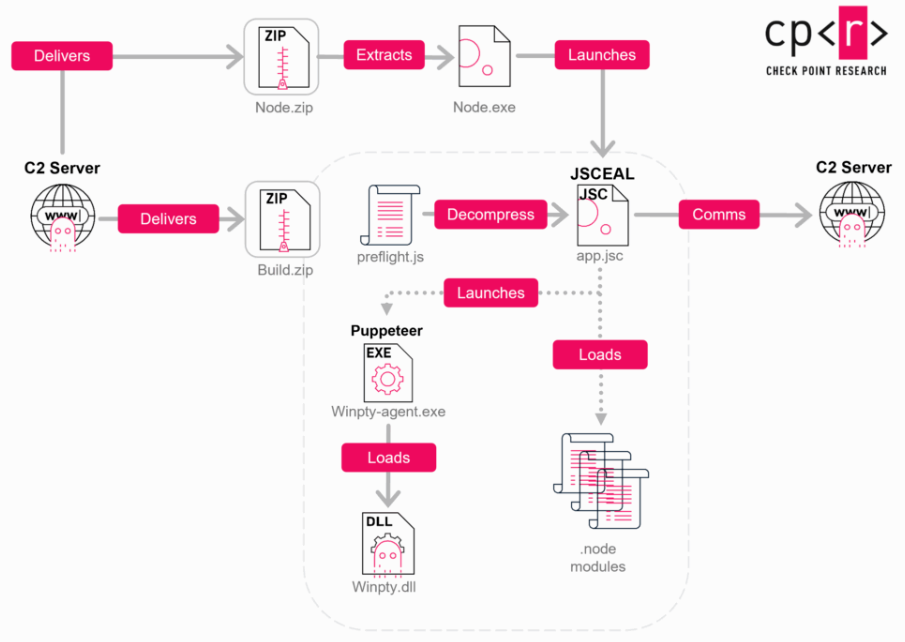
A Check Point Research divulgou um relatório detalhado sobre o malware JSCeal, um ladrão de criptomoedas que esconde seu código em bytecode V8. O malvertising, que se passa por sites de negociação falsos, é distribuído por anúncios em plataformas como Facebook e Google. A empresa apresentou suas descobertas na Black Hat USA 2026, incluindo uma ferramenta para converter o código oculto em formato analisável.
Resumo
A Check Point Research desmontou o JSCeal, um malware sofisticado que rouba criptomoedas usando bytecode V8 compilado de JavaScript, com capacidades de roubo de credenciais, vigilância e interceptação de tráfego.
Esta é a principal descoberta sobre o funcionamento do malware, revelando suas capacidades avançadas que vão além de um simples roubo de dados.
O JSCeal usa anúncios maliciosos em Facebook e Google para redirecionar usuários a sites falsos de criptomoedas que distribuem instaladores falsos do TradingView.
Compreender o vetor de ataque é essencial para que usuários se protejam contra campanhas de malvertising.
O JSCeal compila seu código para bytecode V8, o formato interno do Chrome e Node.js, dificultando a análise com ferramentas padrão.
A técnica torna a detecção e análise do malware muito mais difícil para especialistas em segurança.
A campanha de malvertising Sourceless, que distribui o JSCeal, está ativa desde pelo menos o final de 2024 e está ligada a outros clusters de ameaças como WEEVILPROXY e MeadowLocust.
A longa duração da campanha e sua ligação com outros grupos mostram a sofisticação e persistência dos atacantes.
Todo dia, só o que dois veículos independentes confirmaram — no seu feed.