O AGENTICO
wwlc_file_upload_handler
conceito · 1 menção
Menções
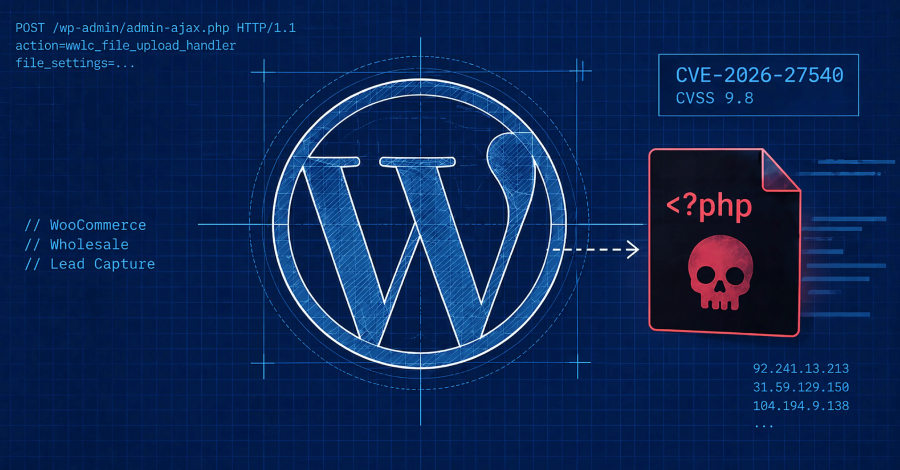
A vulnerabilidade, classificada como crítica com pontuação CVSS 9.8, é causada pela falta de validação de tipo de arquivo na ação AJAX 'wwlc_file_upload_handler'.
A causa raiz da falha permite que atacantes não autenticados façam upload de arquivos maliciosos, como webshells PHP, sem necessidade de credenciais.
Todo dia, só o que dois veículos independentes confirmaram — no seu feed.