O AGENTICO
Atacantes abusam de Custom GPTs para distribuir RAT via ClickFix
2 fontesdesde 30 de setembro de 20262 artigos
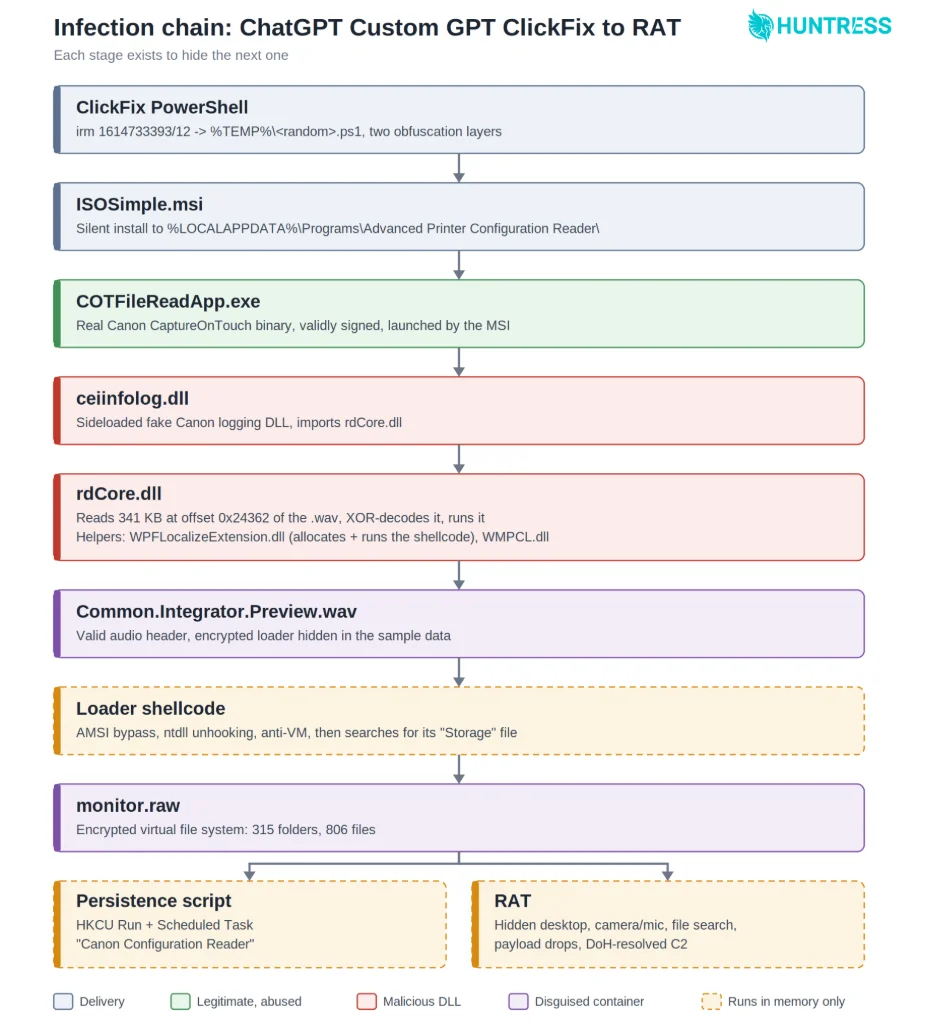
Pesquisadores da Huntress detectaram uma campanha que abusa de Custom GPTs do ChatGPT para enganar usuários e entregar malware. A vítima encontra um GPT malicioso por meio de anúncio patrocinado, interage com ele e é direcionada a um site com falso CAPTCHA, que a leva a executar um comando PowerShell responsável por baixar e instalar um MSI malicioso. A cadeia de infecção resulta em um RAT com persistência e sideloading de DLL.
Resumo
Atacantes abusam de Custom GPTs do ChatGPT para direcionar vítimas a sites maliciosos que usam ClickFix para entregar malware.
Isso mostra como recursos legítimos de IA podem ser explorados para fins maliciosos.
A campanha foi observada pela Huntress em pelo menos 40 incidentes, com vítimas interagindo com um Custom GPT malicioso que respondia com um link para um site Google Sites.
Indica a escala e o mecanismo de entrega usado pelos atacantes.
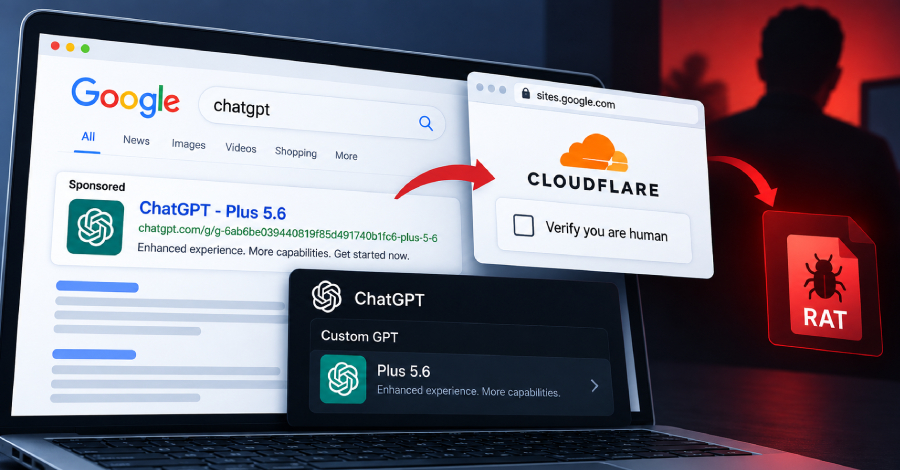
O ataque começa com um resultado patrocinado em buscas por 'chatgpt' no Google, levando a uma página de Custom GPT que parece ser um novo modelo chamado 'Plus 5.6'.
Mostra a engenharia social usada para atrair vítimas.
A vítima é levada a um falso CAPTCHA do Cloudflare em uma página do Google Sites, que instrui a copiar e executar um comando PowerShell, resultando na instalação de um MSI malicioso.
Detalha a técnica ClickFix e o vetor de infecção.
O payload final é um RAT com persistência dupla e sideloading de DLL, usando executáveis assinados pela Canon e, em uma onda posterior, pela Stardock.
Revela a sofisticação e a persistência do malware.
Todo dia, só o que dois veículos independentes confirmaram — no seu feed.